ITDR
Предотвратит нелегитимное использование айдентити в инфраструктуре
Xello Identity Threat Detection and Response выявляет риски, связанные с айдентити, и помогает устранить
их до того, как ими воспользуется злоумышленник

Xello ITDR
Айдентити — ключ к инфраструктуре компании
Айдентити — больше, чем учетные записи. Это цифровые артефакты пользователей: токены и ключи доступа, сохраненные сессии, доверительные связи и делегированные привилегии. Именно эти данные используют злоумышленники для повышения своих привилегий.
Xello ITDR выявляет такие артефакты, классифицирует их по уровню риска и позволяет безопасно устранить до того, как они будут использованы в атаке.
Принцип работы
Как работает Xello ITDR


Анализ Active Directory (AD) и хостов
Выявляет возможные векторы атак и ошибки конфигурации — слабые пароли, отключенные или давно неиспользуемые учетные записи и избыточные привилегии. А также обнаруживает риски, связанные с хранением и использованием учетных данных.
Интеграция с SOC
Передает события и выявленные риски для быстрого анализа, корреляции, реагирования и расследования киберинцидентов.
Возможности Xello ITDR
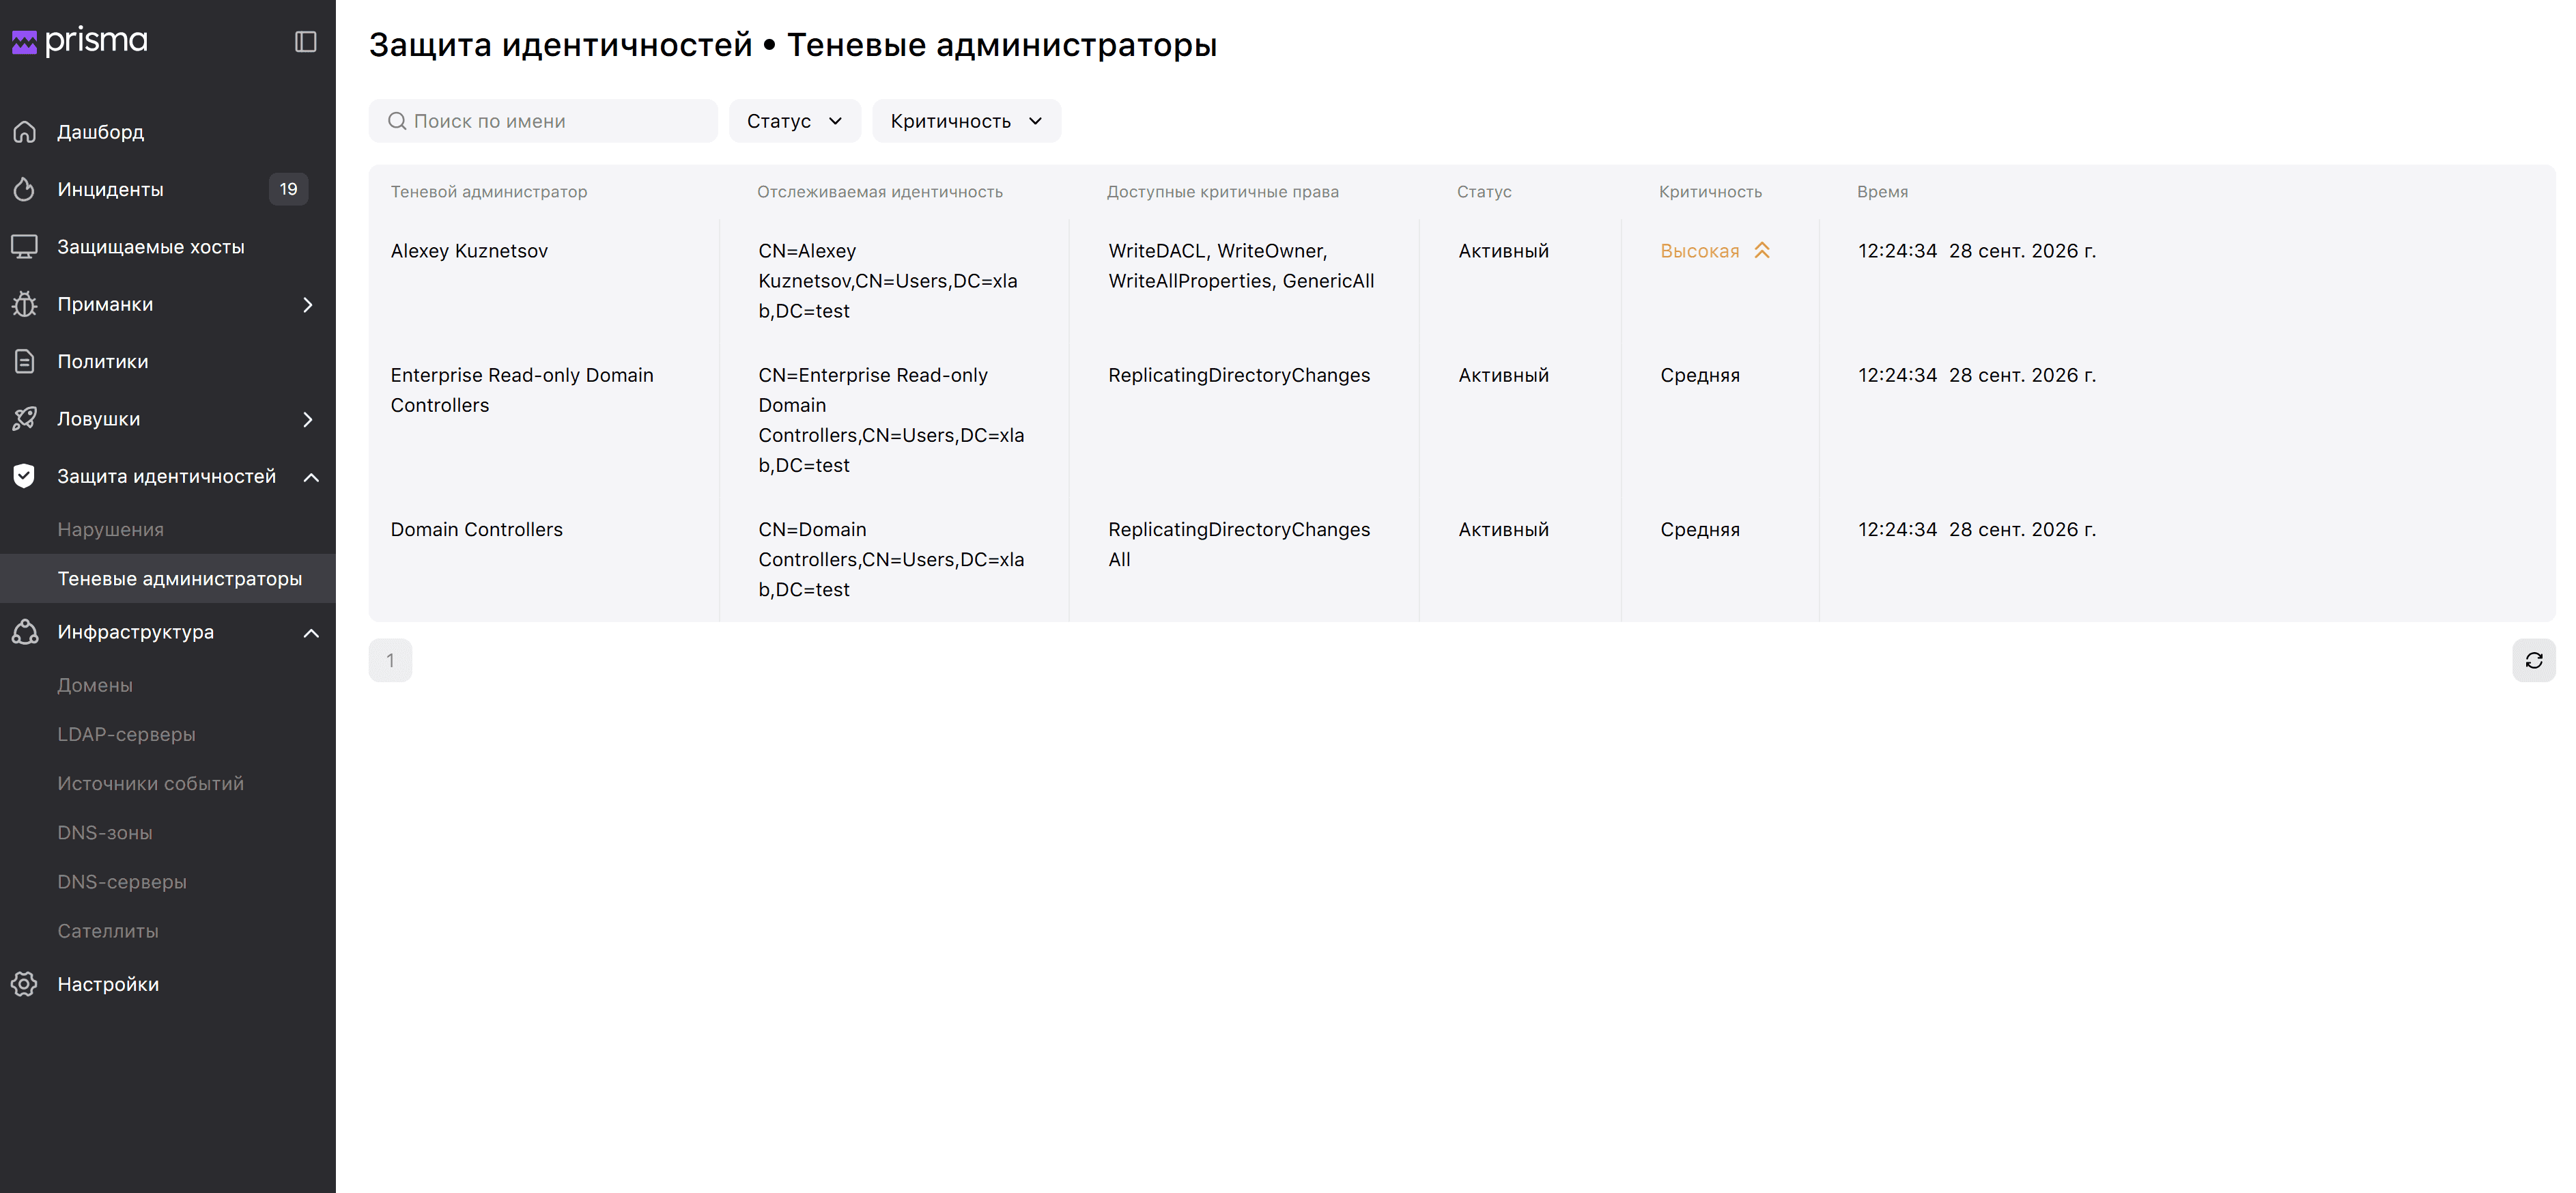
Находит учетные записи с делегированными административными правами,
не входящие в административные группы. Устраняет скрытые пути эскалации привилегий и помогает навести порядок в модели доступа.
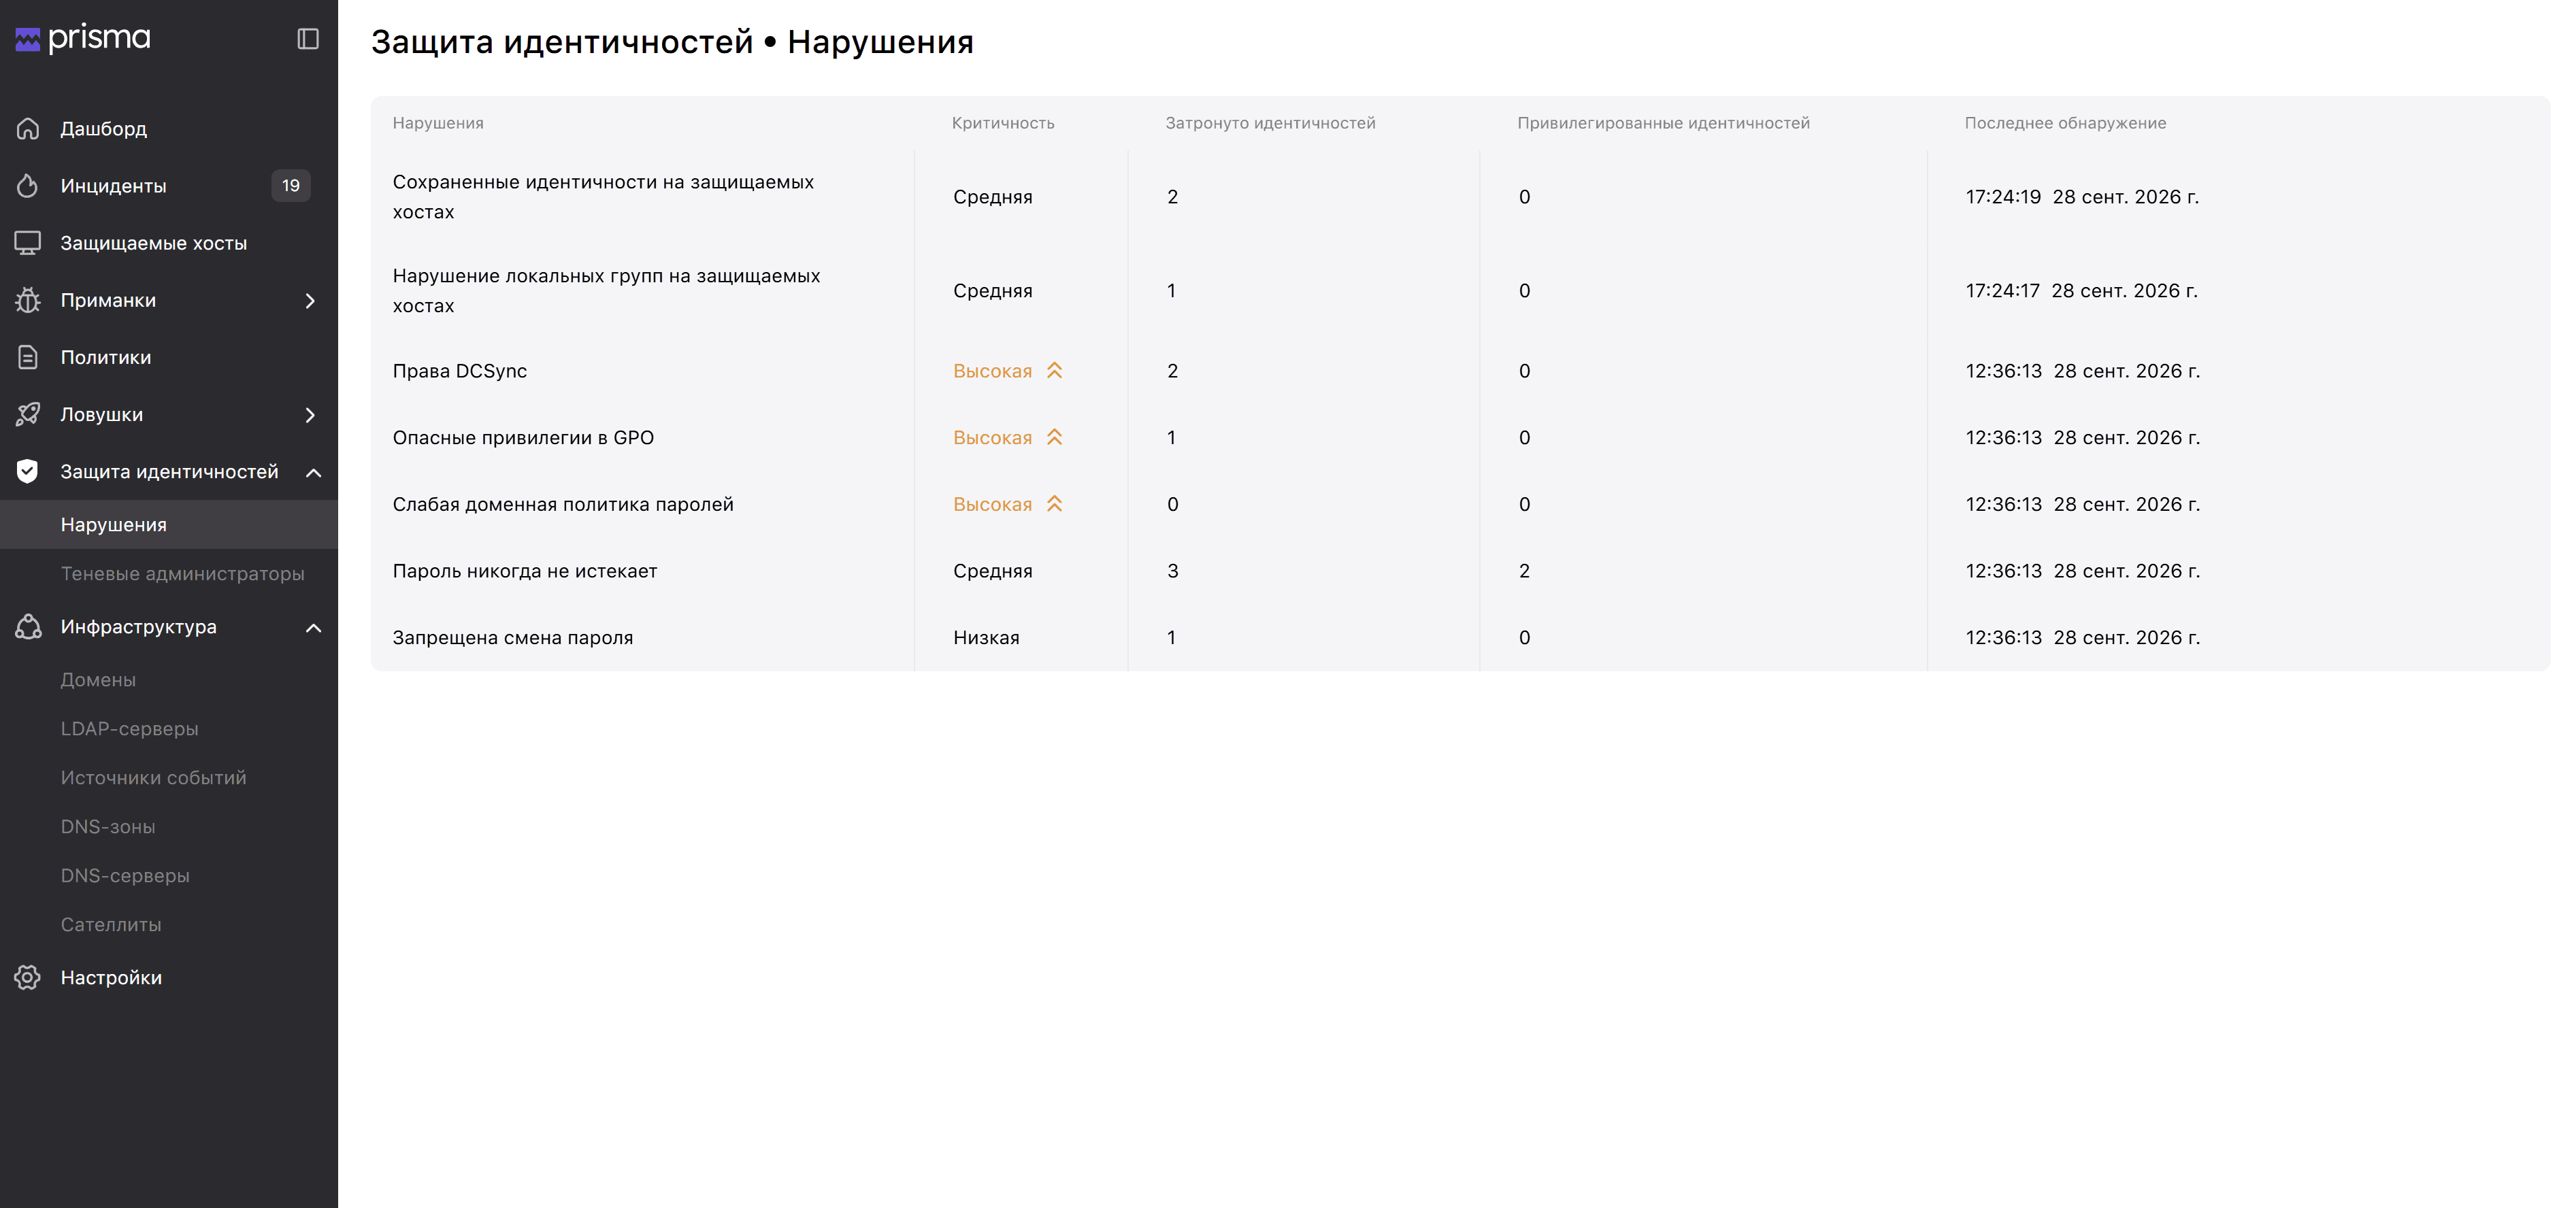
Выявляет пути эскалации привилегий, небезопасные политики, уязвимые настройки аутентификации и избыточные права.
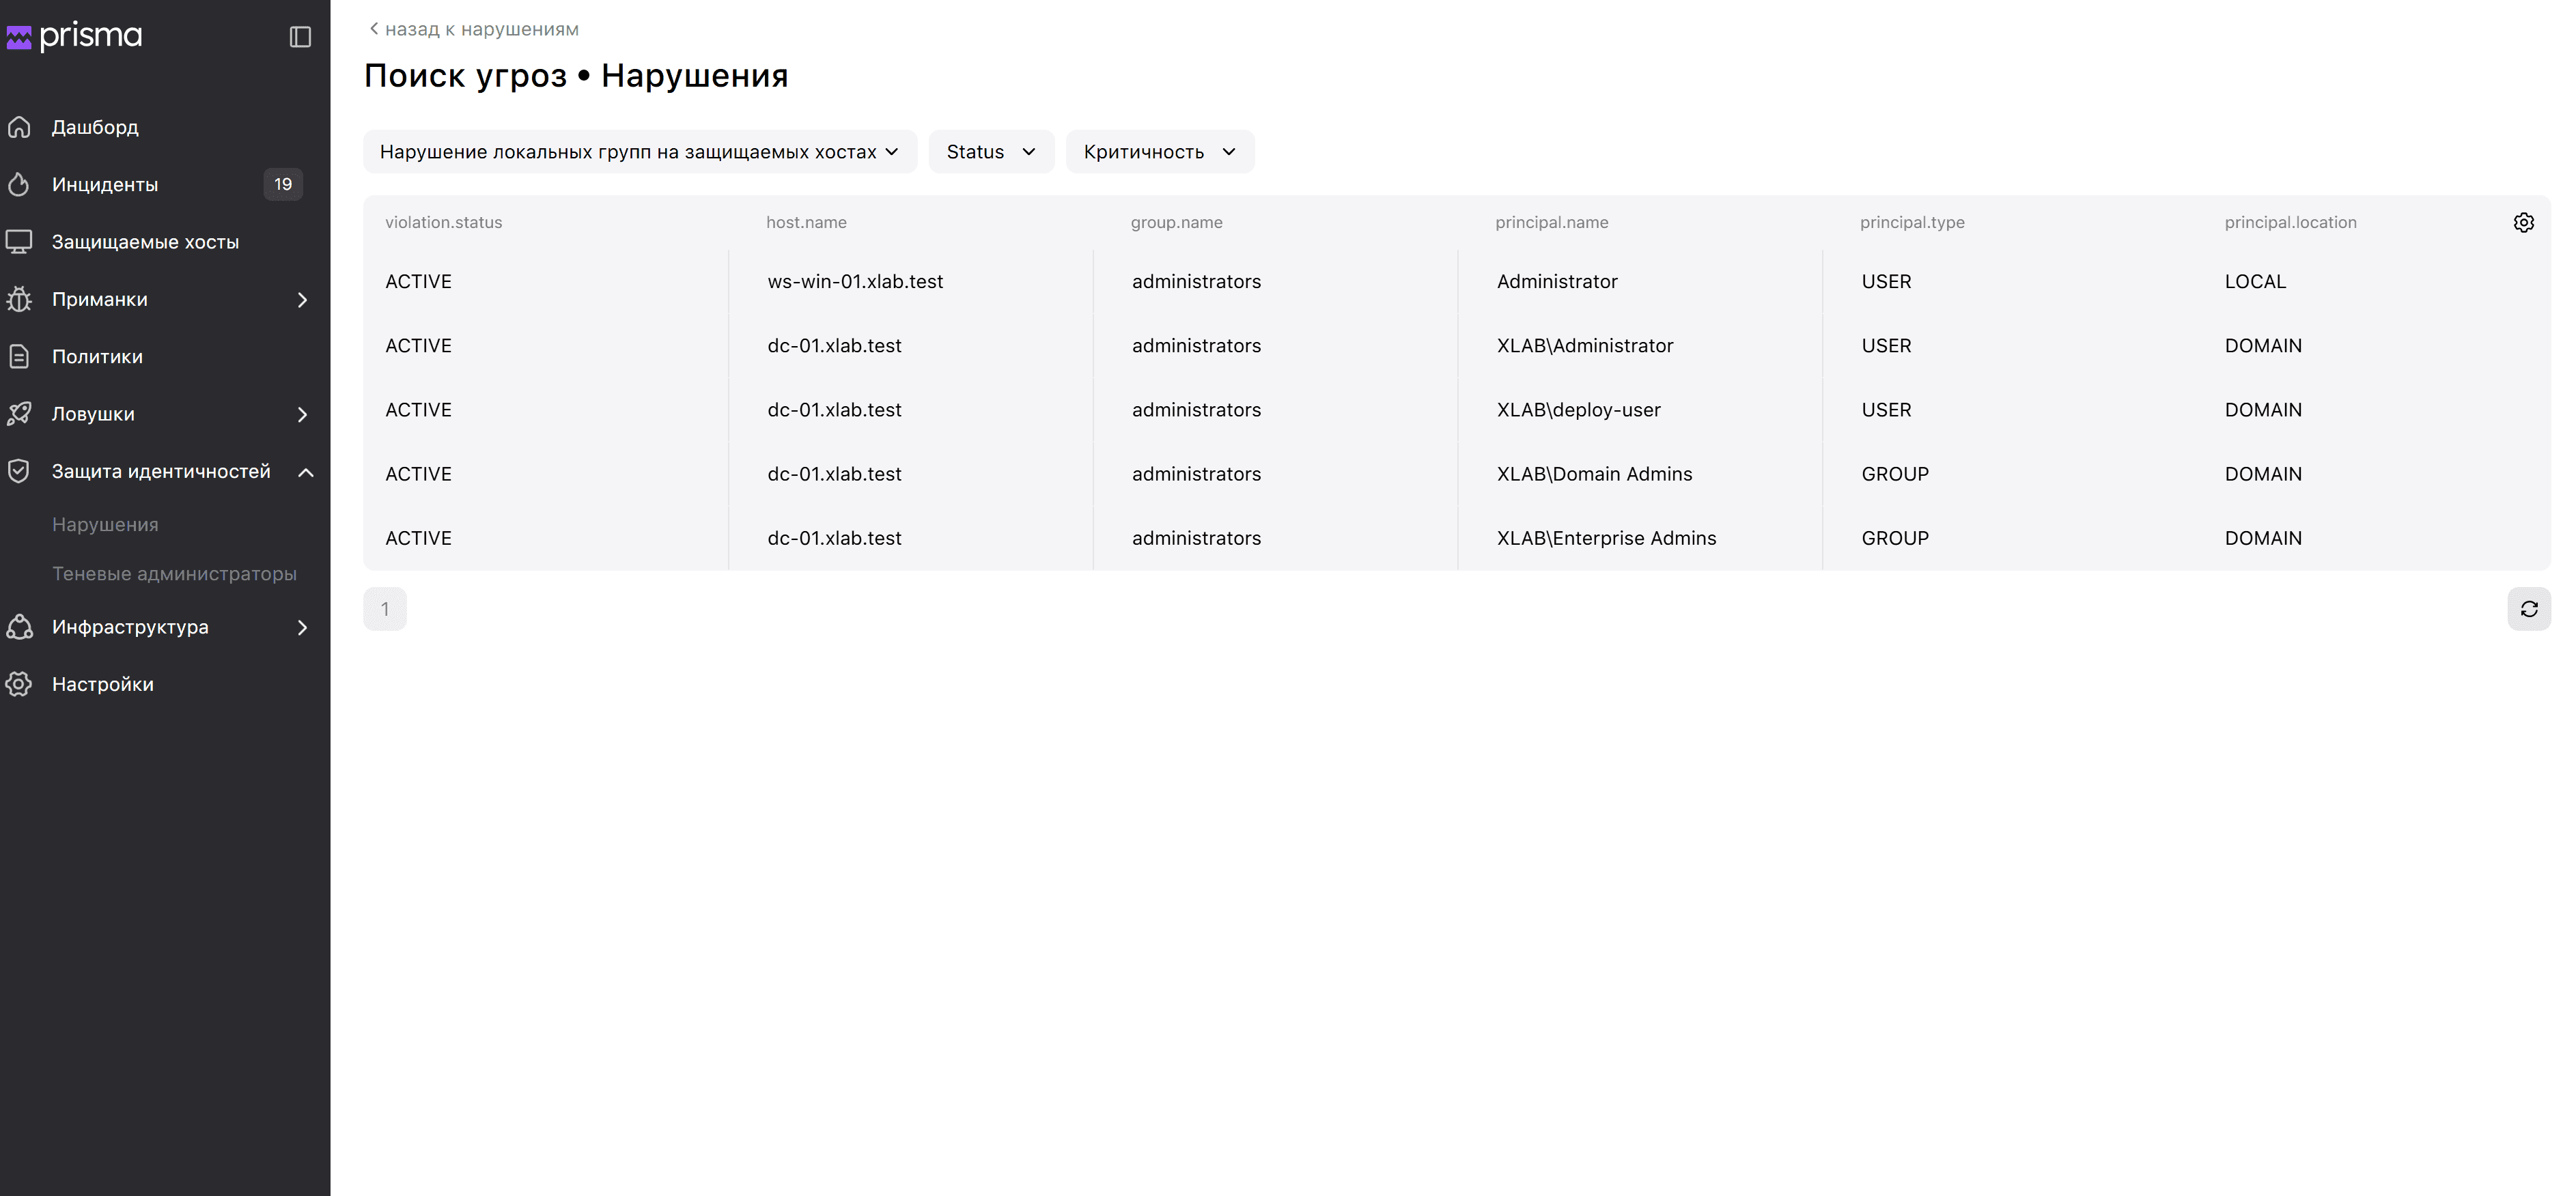
Отслеживает изменения в составах групп локальных администраторов и других критичных групп. Предотвращает незаметное расширение привилегий.
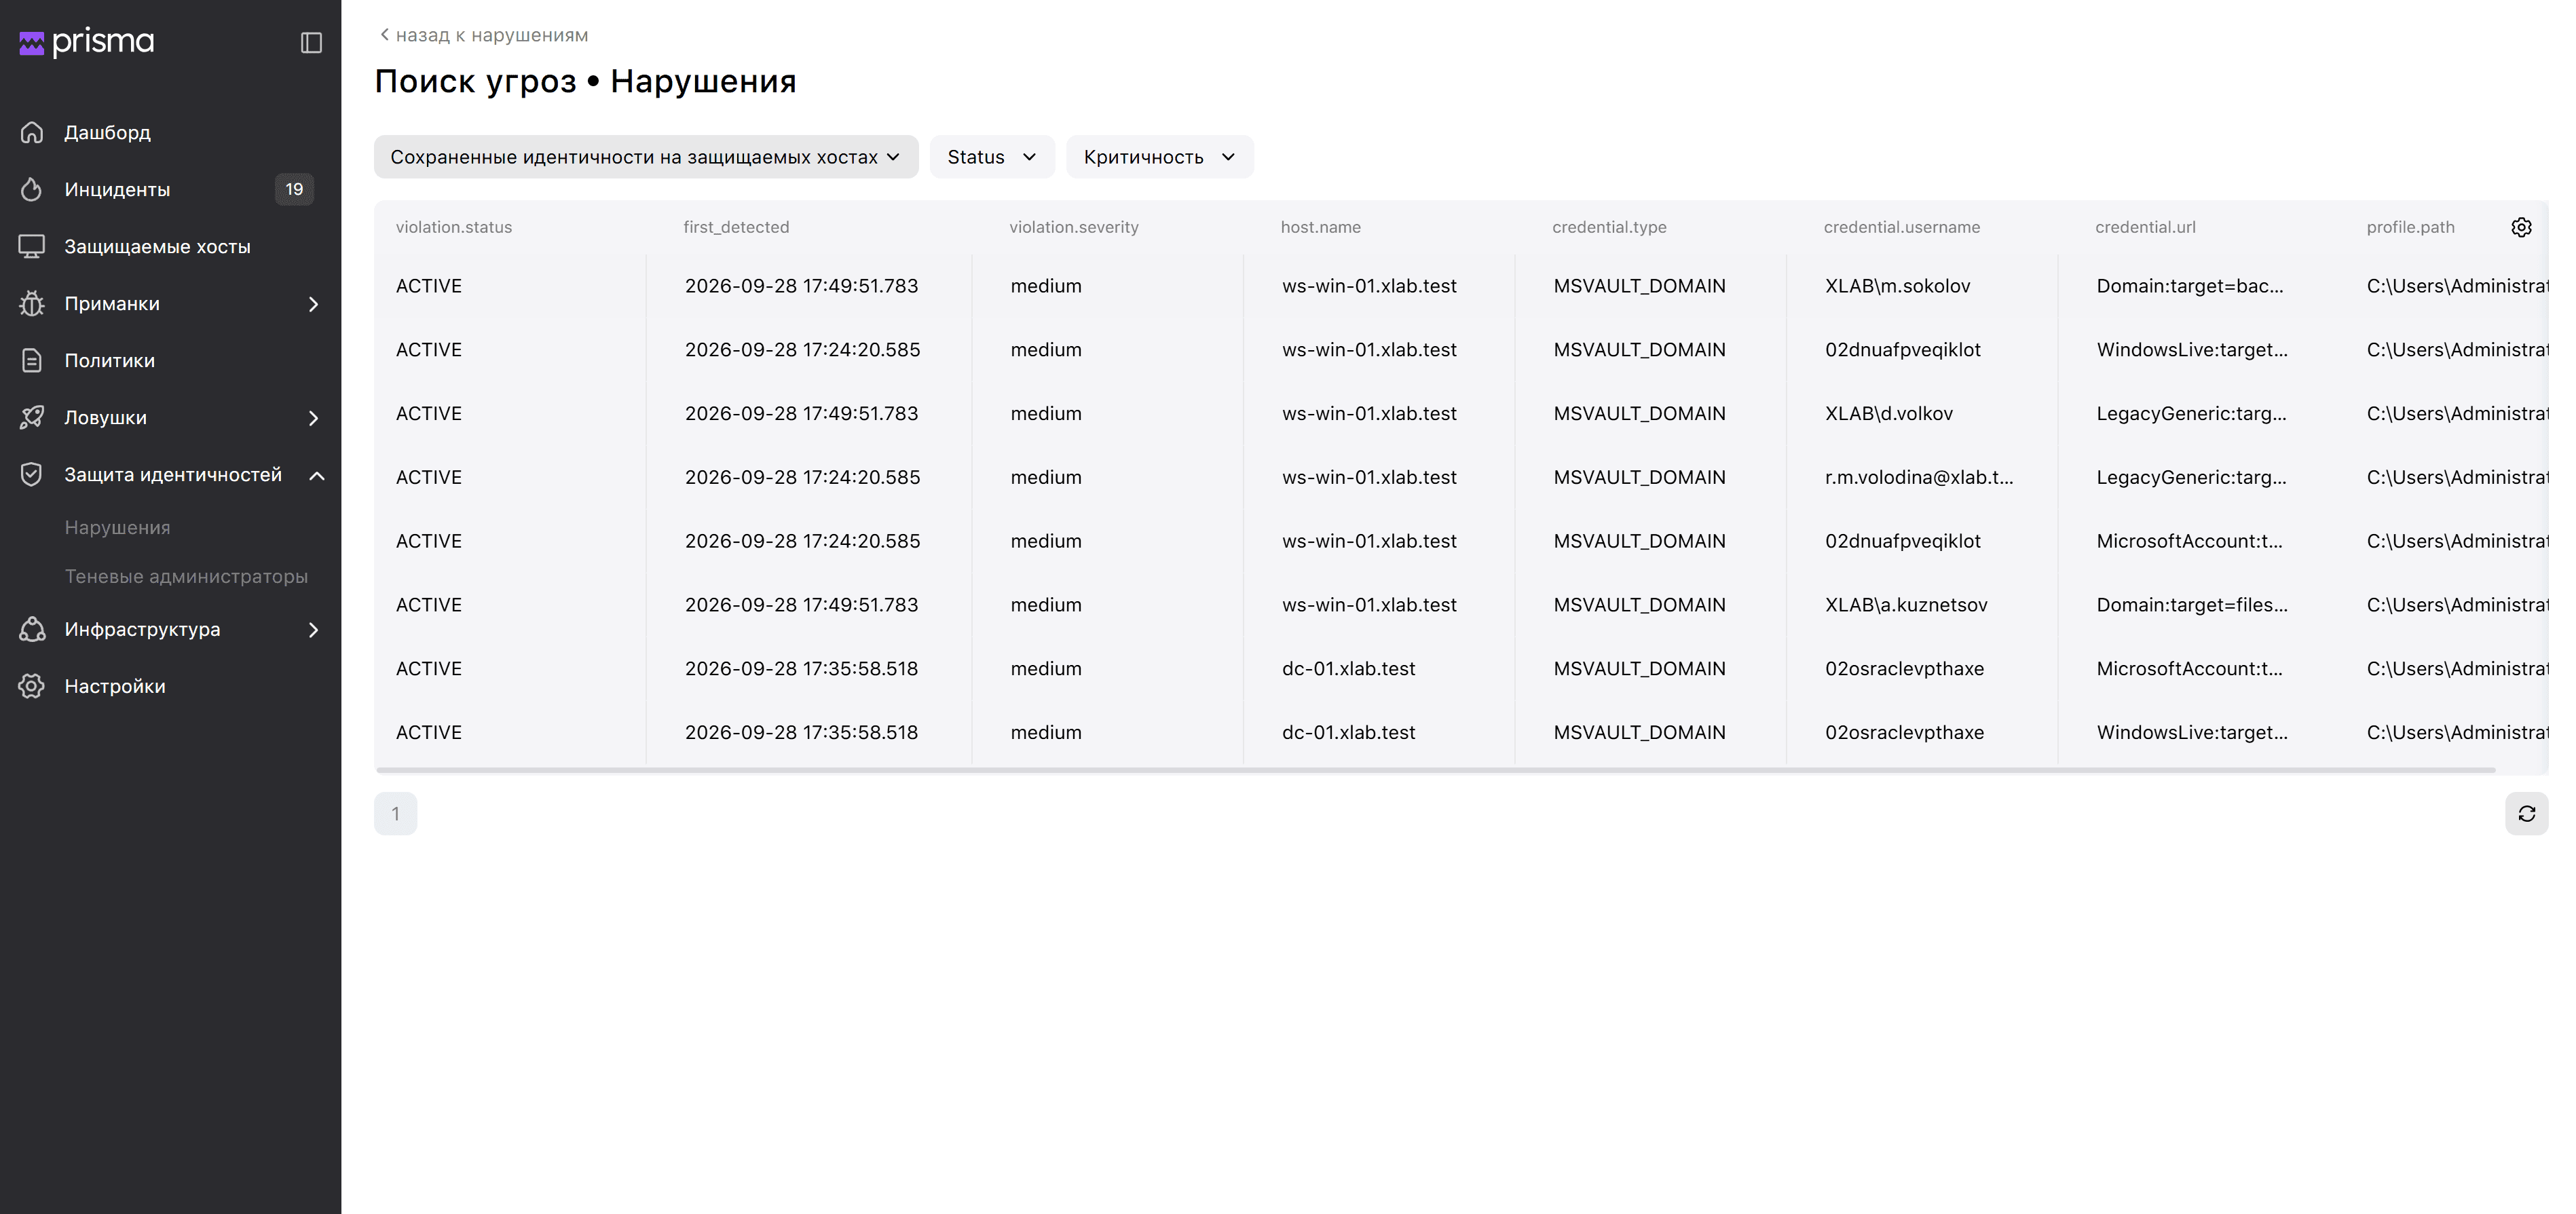
Находит учетные данные, сохраненные в браузерах и хранилище учетных данных Windows (Credential Manager), и формирует перечень для устранения.
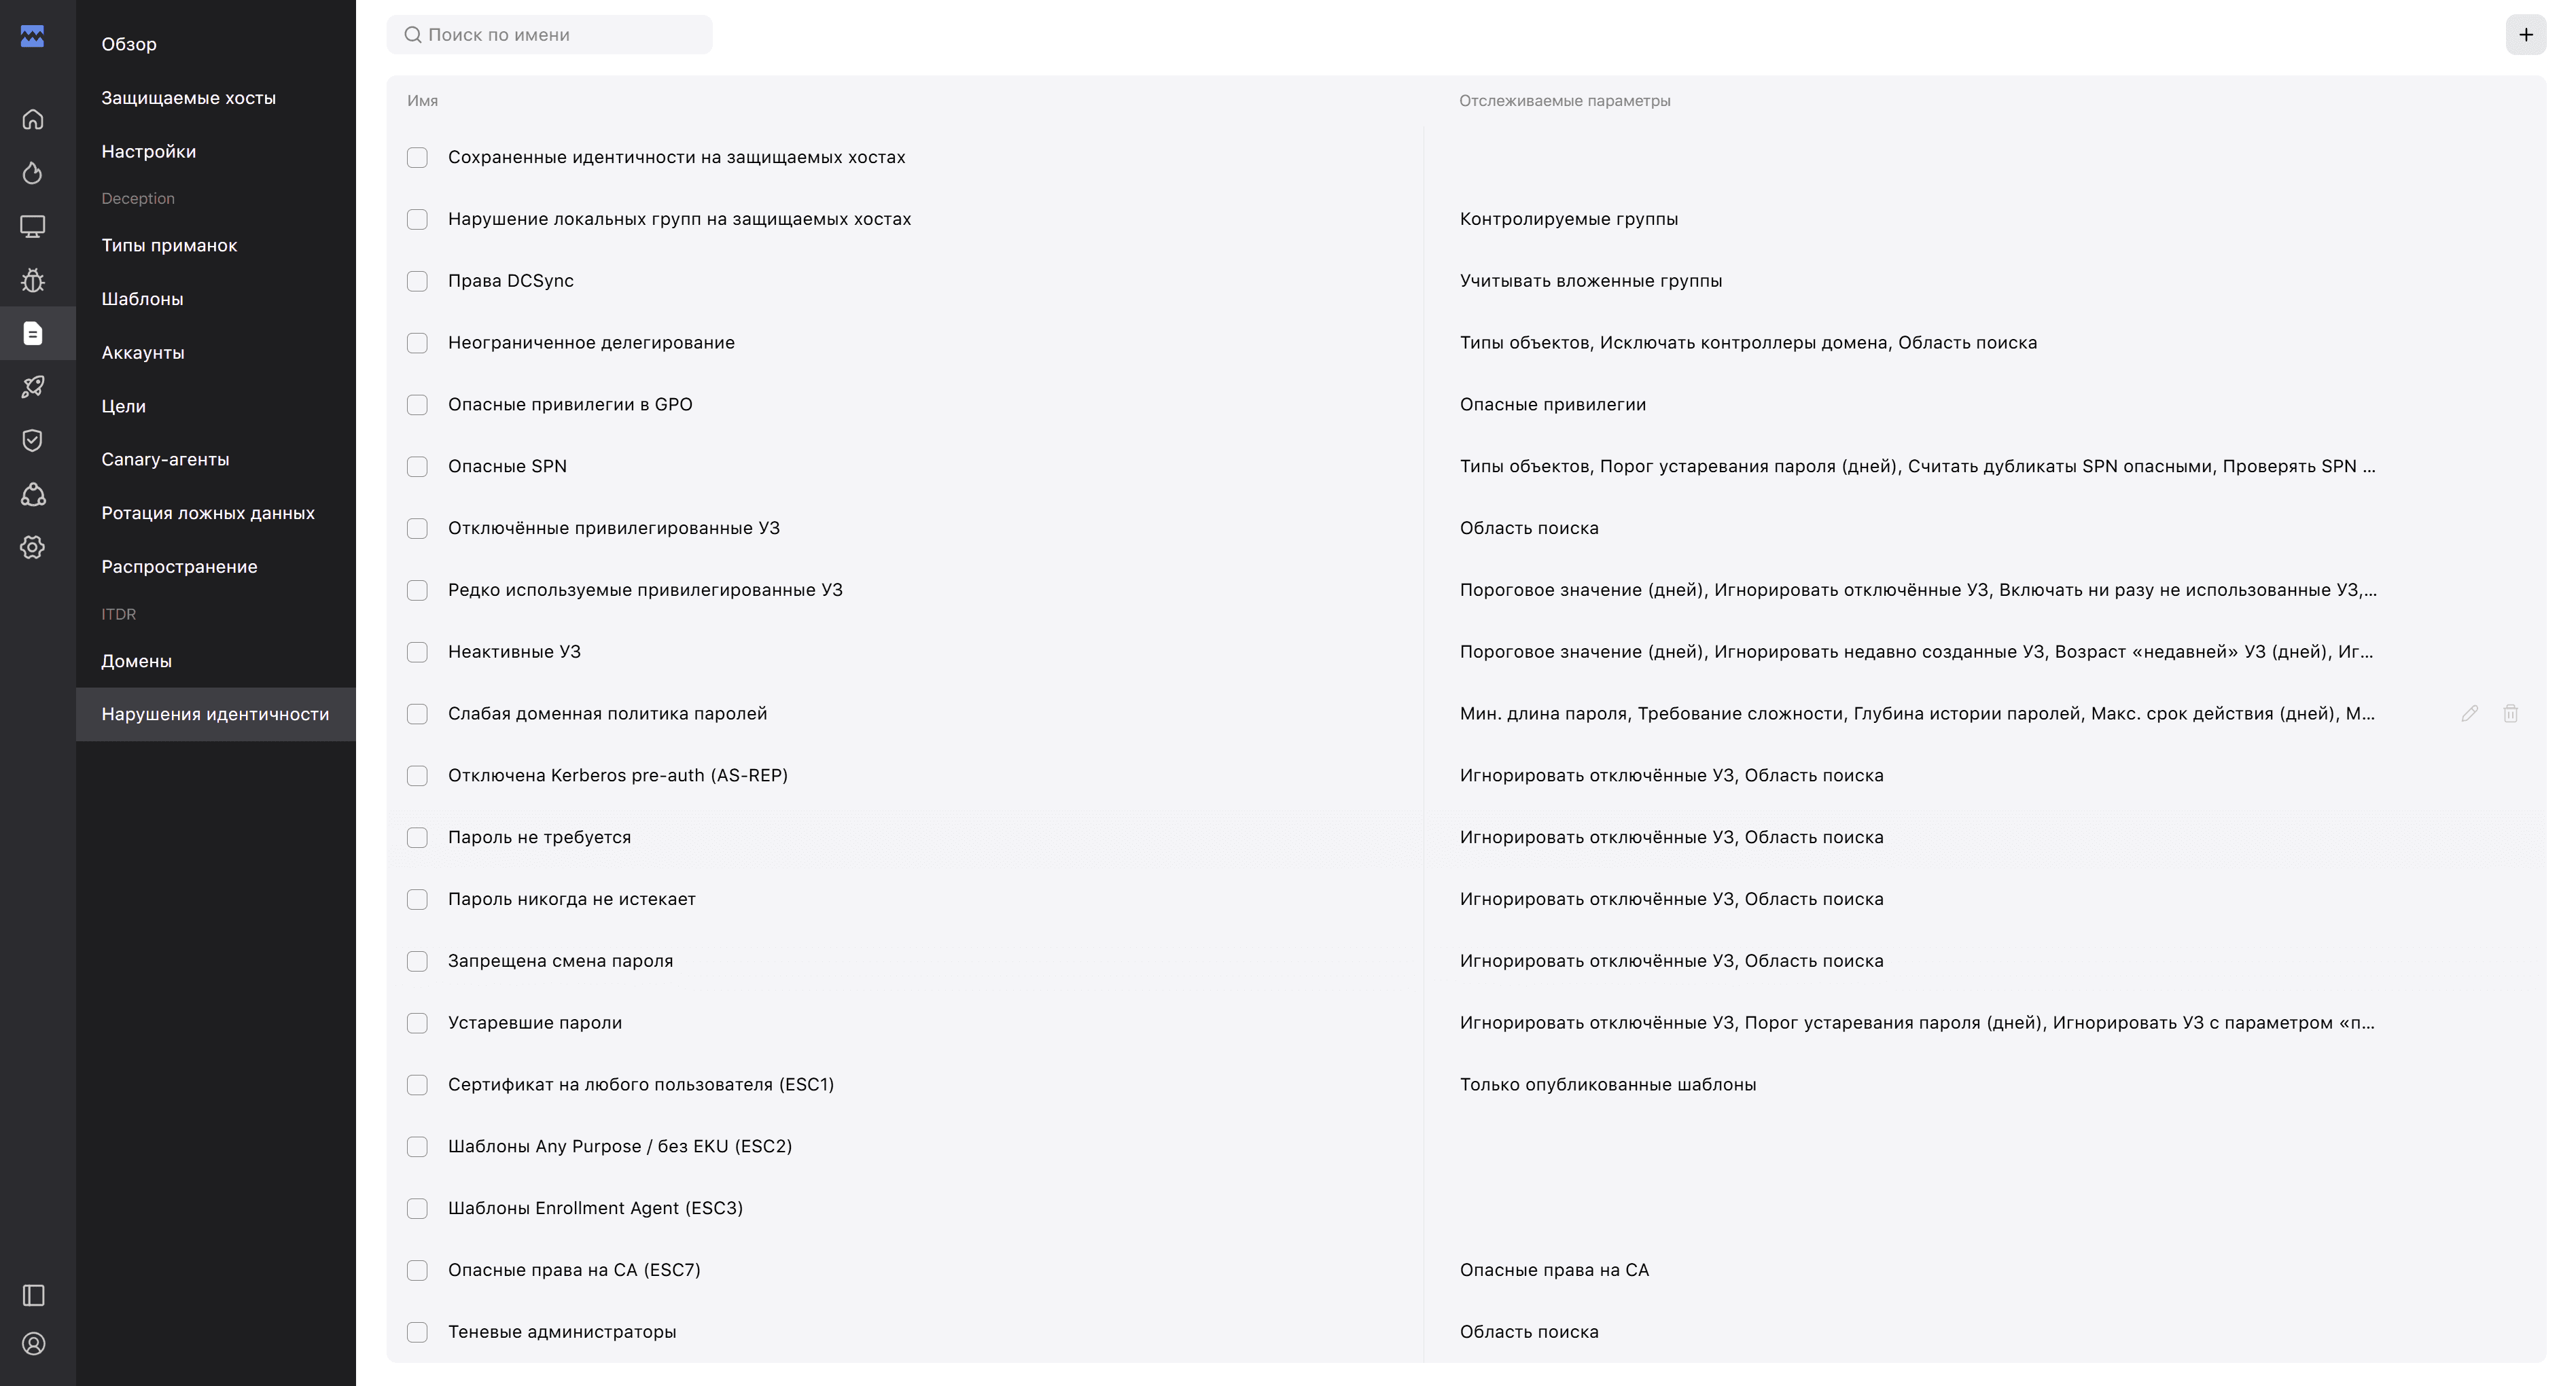
Выявляет рискованные и неиспользуемые учетные записи (stale accounts), нарушения принципа наименьших привилегий и другие отклонения в режиме реального времени.
Уникальные
преимущества
Выявление атак без вмешательства в процессы аутентификации
Работает без изменения существующих процессов аутентификации и сохраняет стабильность доменной инфраструктуры.
01
Расширенная видимость активности
на контроллерах домена
Фиксирует как легитимные, так и атакующие сценарии, включая сложные и малозаметные техники атак.
02
Контекстный анализ для обнаружения сложных атак на Active Directory
Распознает атаки за счет корреляции событий
с контроллеров домена, LDAP-контекста
и изменений в каталоге, а не только отдельных событий или сетевого трафика.
03
Масштабирование без архитектурных ограничений
Поддержка крупных и распределенных инфраструктур без усложнения архитектуры и операционных процессов.
04
Решаемые задачи
Сокращение поверхности атаки
Обнаруживает и удаляет опасные артефакты айдентити, предотвращая эскалацию привилегий.
A
Защита от ключевых атак на айдентити
Выявляет и блокирует техники Kerberoasting, AS-REP Roasting, Password Spraying, User Enumeration, DCSync, DCShadow, Golden и Silver Ticket и другие. Делает атаки на Active Directory и Kerberos заметными и контролируемыми.
B
Больше возможностей с Xello Deception
Xello ITDR выявляет сохраненные учетные данные на хостах, а Xello Deception размещает приманочные учетные данные на месте удаленных.
A
Xello ITDR выявляет неправильно настроенные учетные записи в Active Directory и LDAP, а Xello Deception размещает в Active Directory и LDAP приманочные учетные записи.
B
Материалы по продукту
Узнайте, как Xello ITDR может повысить видимость рисков айдентити в вашей инфраструктуре
Проведем демонстрацию продуктов и ответим на все ваши вопросы