+7 499 842 90 90
16 октября

Как развиваются атаки через айдентити: от получения доступа до горизонтального перемещения

В статье рассказываем, как злоумышленники закрепляются в инфраструктуре и исследуют связи между айдентити, почему средствам защиты сложно проследить всю цепочку атаки и как ITDR помогает выявлять угрозы, связанные с айдентити.
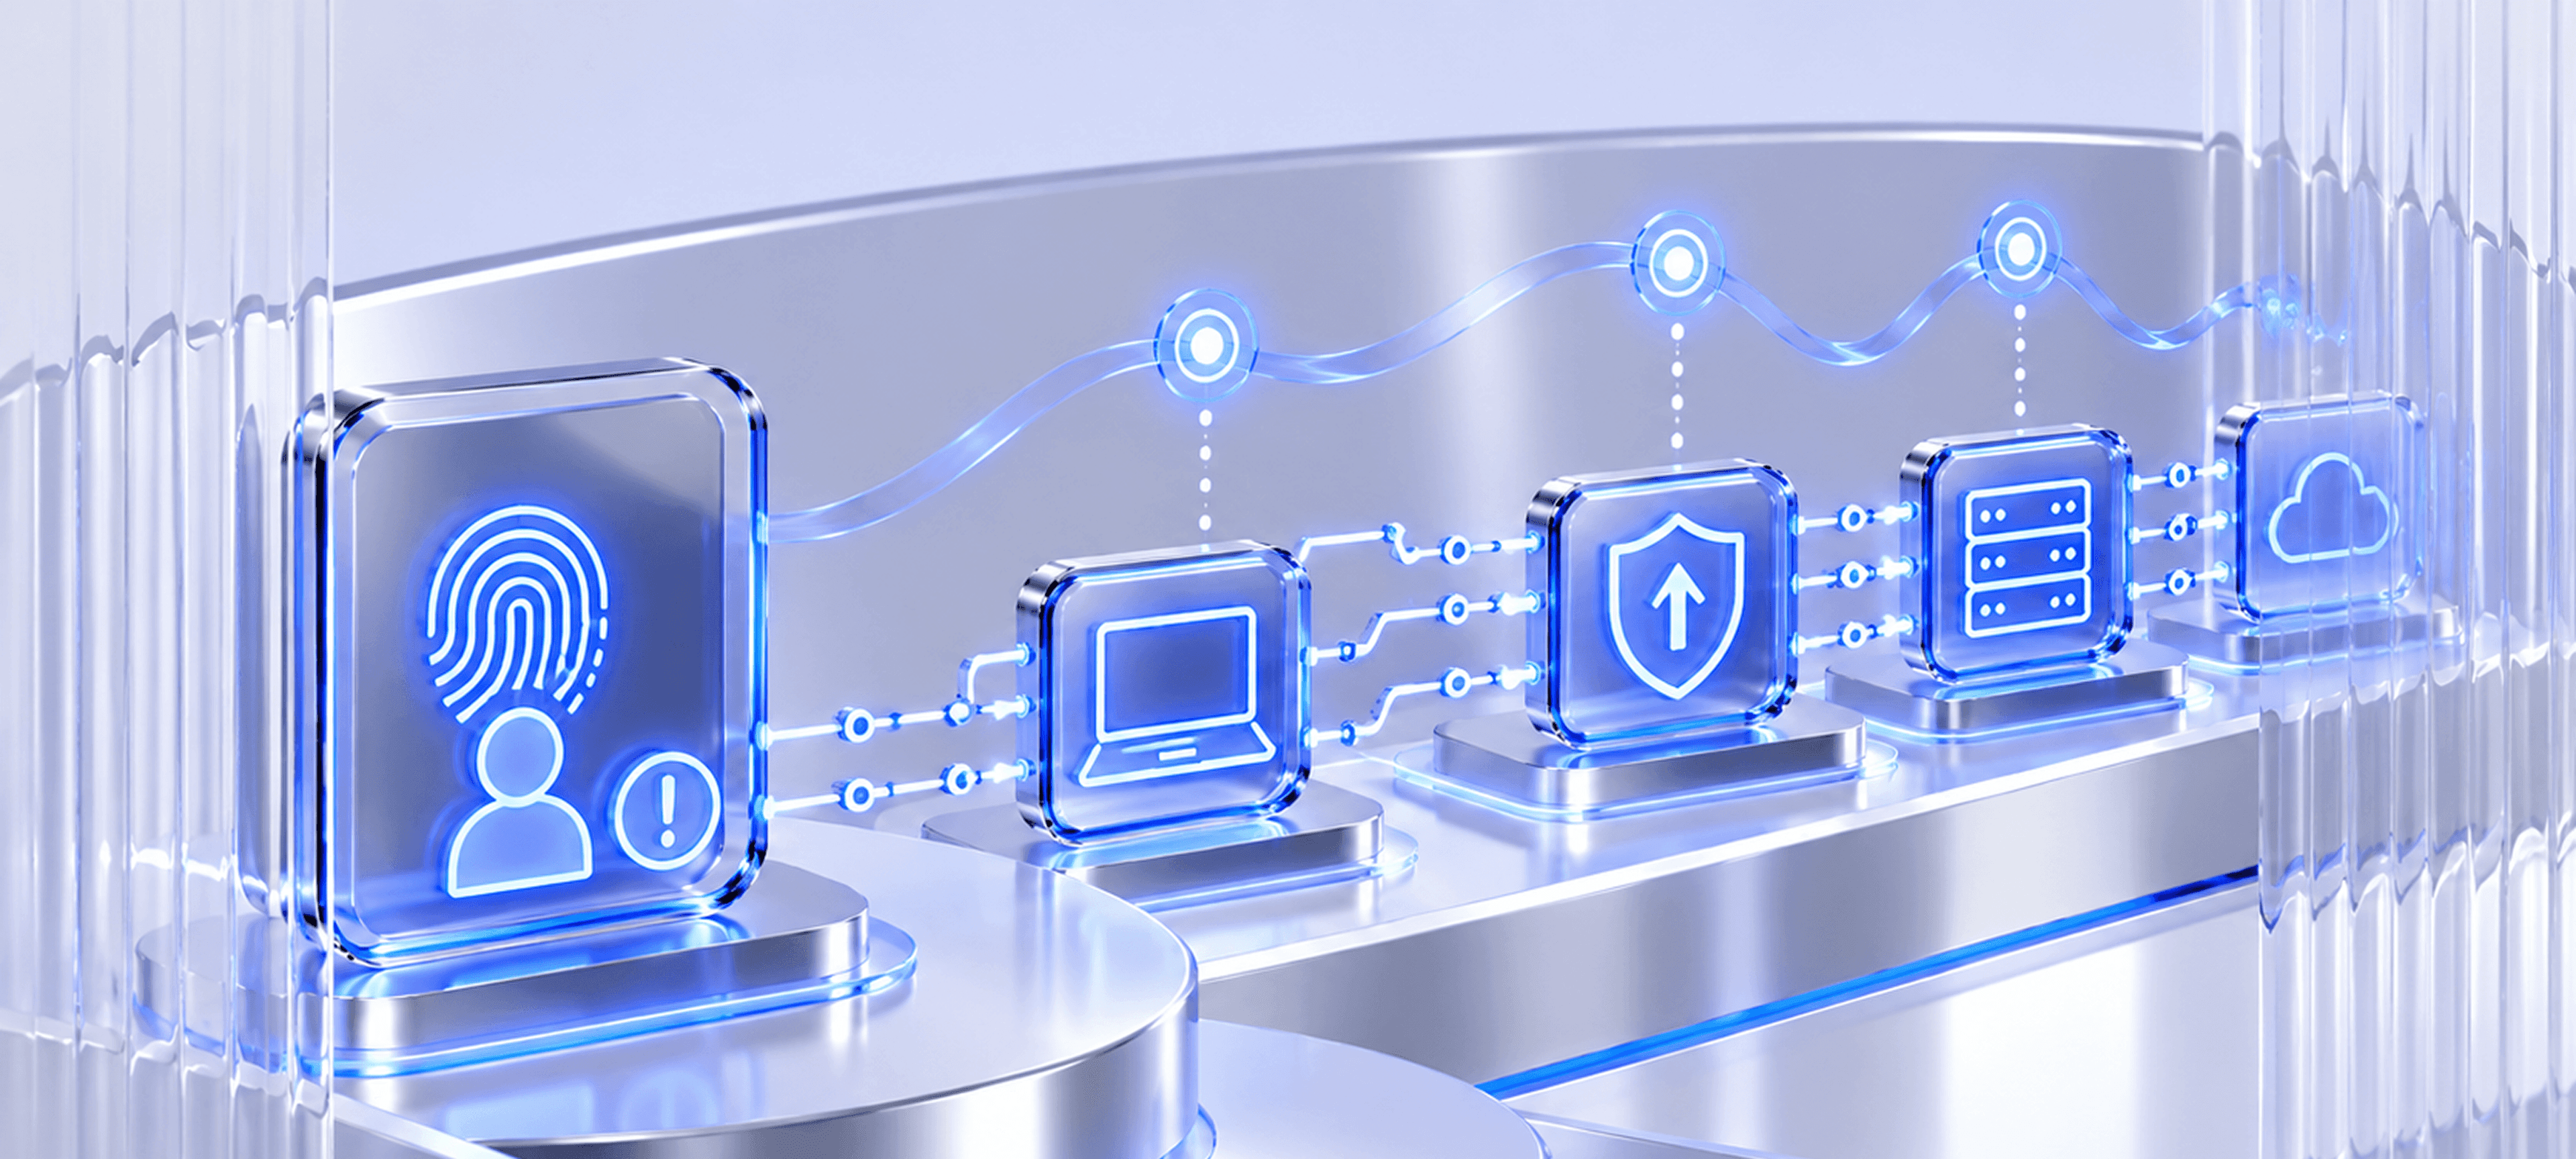
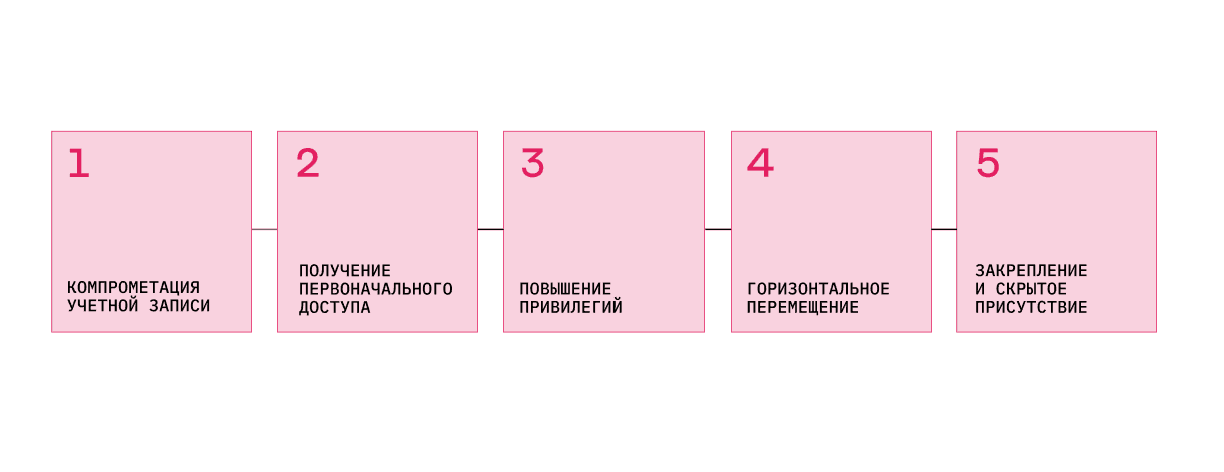
В предыдущем материале мы разбирали, почему айдентити стали одним из ключевых векторов атак. Злоумышленнику уже не всегда требуется искать уязвимость, запускать эксплойт или устанавливать вредоносное программное обеспечение (ПО). Во многих сценариях достаточно получить доступ к учетной записи, перехватить активную сессию или воспользоваться избыточными правами сервисного аккаунта.После успешной аутентификации злоумышленник может действовать от имени доверенного пользователя или сервиса. В пределах прав скомпрометированной учетной записи он может обращаться к приложениям и данным, использовать административные функции и переходить к связанным системам.По данным CrowdStrike Global Threat Report 2026, в 82% случаев обнаружения угроз не фиксировалось использование вредоносного ПО. Для перемещения между средами злоумышленники использовали действующие учетные данные, доверенные процессы, связанные с айдентити, и разрешенные SaaS-интеграции. При этом на злоупотребление действующими учетными записями пришлось 35% инцидентов в облачных средах.Парольные атаки также остаются распространенным способом получить доступ. Согласно Microsoft Digital Defense Report 2025, в первой половине 2025 года количество атак через айдентити выросло на 32%. Более 97% из них приходилось на парольные атаки — прежде всего массовые попытки угадывания паролей.Эти данные показывают масштаб сценариев, в которых злоумышленники могут развивать атаку без использования вредоносного ПО — через действующие учетные данные, активные сессии и штатные механизмы доступа.Рассмотрим, как развивается атака через айдентити и почему отдельные действия сложно распознать как части единого сценария.
Рисунок 1 — Этапы развития атаки через айдентити

Как злоумышленники получают доверенный доступ

Атака через айдентити не всегда начинается с кражи пароля. Основная задача злоумышленника — получить возможность действовать от имени доверенного пользователя, приложения или сервиса.Для этого атакующие используют:
  • Фишинг и социальную инженерию.

  • Password spraying — массовые попытки входа с использованием распространенных паролей.

  • Credential stuffing — использование украденных учетных данных.

  • Кражу паролей, cookie-файлов и токенов с помощью инфостилеров.

  • Компрометацию сервисных учетных записей, API-ключей и других секретов.

  • Атаки на процедуры восстановления доступа.

  • Обход многофакторной аутентификации (MFA).

По мере распространения MFA злоумышленники адаптируют свои методы. Вместо прямой кражи пароля они стремятся получить уже подтвержденную пользователем сессию.Один из таких методов — атака типа «злоумышленник посередине», или Adversary-in-the-Middle (AiTM). Фишинговая инфраструктура выступает посредником между пользователем и настоящим сервисом. Пользователь вводит пароль и подтверждает вход, а злоумышленник перехватывает полученный после аутентификации сессионный токен. Затем его можно повторно использовать без нового ввода пароля и прохождения дополнительного фактора.Эксперты Okta относят повторное использование сессионных токенов к распространенным современным атакам через айдентити.Другой пример — фишинг через код авторизации устройства, или device-code phishing. Злоумышленник инициирует процесс авторизации и передает жертве код. Пользователь вводит его на легитимной странице провайдера и тем самым подтверждает авторизацию, инициированную атакующим. При таком сценарии злоумышленнику не требуется получать пароль жертвы.Меняются и каналы социальной инженерии. Согласно M-Trends 2026, в 2025 году почтовый фишинг составил 6% первоначальных векторов проникновения, которые наблюдали эксперты Mandiant. При этом на голосовой фишинг пришлось 11% случаев — он стал вторым по распространенности первоначальным вектором после эксплуатации уязвимостей.Злоумышленники также воздействуют на службы технической поддержки. Например, представляясь сотрудником организации, они могут добиваться сброса пароля, изменения способа многофакторной аутентификации или регистрации контролируемого устройства.

Как злоумышленники закрепляются в инфраструктуре

Первоначальный доступ может оказаться временным. Пароль можно сменить, активную сессию — завершить, а подозрительное подключение — заблокировать. Поэтому злоумышленник может попытаться сохранить возможность повторного доступа к инфраструктуре.Для закрепления атакующий может:
  • Зарегистрировать дополнительный способ многофакторной аутентификации.

  • Добавить контролируемое устройство.

  • Получить refresh token — токен обновления, который позволяет запрашивать новые токены доступа.

  • Создать сервисную учетную запись.

  • Добавить ключ или секрет к облачному приложению.

  • Изменить правила пересылки почты.

  • Зарегистрировать приложение или предоставить ему разрешения по протоколу OAuth.

Отдельный риск связан с приложениями, которые используют протокол авторизации OAuth. Если права скомпрометированной учетной записи и настройки облачной среды это позволяют, злоумышленник может зарегистрировать приложение и предоставить ему разрешения на доступ к ресурсам. В результате приложение может обращаться к почте, файлам или другим данным. Доступ также может сохраняться после смены пароля, пока действуют выданные разрешения и связанные с приложением токены. Поэтому смена пароля закрывает только часть возможных способов доступа. После компрометации также важно проверять активные сессии, зарегистрированные устройства, способы MFA, разрешения приложений и связанные с ними токены и ключи.

Как злоумышленники исследуют связи между айдентити

После получения доступа атакующий изучает инфраструктуру и ищет возможности для дальнейшего развития атаки. Его интересуют не только отдельные учетные записи, но и связи между пользователями, группами, приложениями и ресурсами.Злоумышленник выясняет:
  • В какие группы входит пользователь.

  • Какими ролями и разрешениями он обладает.

  • К каким системам и данным имеет доступ.

  • Может ли он управлять другими учетными записями.

  • Какие права предоставлены через делегирование.

  • Какие пользователи обладают привилегированным доступом.

  • Какие сервисные аккаунты, приложения и секреты доступны.

  • Существуют ли пути от скомпрометированной учетной записи к критически важным объектам.

Для разведки атакующие используют штатные запросы к каталогам и программным интерфейсам, а также специализированные инструменты. Например, BloodHound помогает анализировать связи в Active Directory, а AzureHound — собирать сведения об объектах и разрешениях в Microsoft Entra ID. На основе полученных данных можно построить граф связей и определить потенциальные пути повышения привилегий. Поэтому объектом атаки становится не только отдельная учетная запись, но и система доверительных отношений между айдентити. Даже пользователь без административных прав может оказаться началом цепочки, которая через группы, делегирование и ошибки конфигурации ведет к критически важным ресурсам.

Почему машинные айдентити создают отдельный риск

Помимо пользователей, доступ к инфраструктуре получают приложения, сервисы и другие автоматизированные процессы. Для аутентификации и доступа к ресурсам им назначаются машинные айдентити.К ним относятся, например:
  • Сервисные учетные записи.

  • Service principals — идентичности приложений и сервисов в облачной среде.

  • Managed identities — управляемые идентичности облачных ресурсов.

  • Другие учетные записи и идентичности, которые используются приложениями и автоматизированными процессами.

Риск возрастает, если машинная айдентити:
  • Обладает избыточными привилегиями.

  • Использует долгоживущие секреты или ключи.

  • Задействована сразу в нескольких системах и процессах.

  • Недостаточно контролируется на протяжении жизненного цикла.

  • Продолжает существовать после завершения задачи, для которой была создана.

Для многих машинных айдентити также неприменимы методы многофакторной аутентификации, которые требуют участия человека.Активность сервисного аккаунта сложнее оценивать по тем же правилам, что и поведение пользователя. Такой аккаунт может работать круглосуточно, обращаться к разным ресурсам и выполнять автоматизированные операции. Поэтому при анализе его активности важны назначение учетной записи, ожидаемые связи с системами и используемые привилегии.

Как злоумышленники получают новые учетные данные и повышают привилегии

После разведки атакующий ищет новые учетные данные и способы расширить доступ. Эти задачи связаны между собой, но технически относятся к разным этапам атаки.

Получение новых учетных данных

В среде Active Directory злоумышленники могут использовать следующие техники:
  • Kerberoasting — получение сервисных Kerberos-билетов для офлайн-подбора паролей сервисных учетных записей.

  • AS-REP Roasting — извлечение данных аутентификации для учетных записей с отключенной предварительной проверкой Kerberos и последующий офлайн-подбор пароля.

  • Извлечение сохраненных или кешированных учетных данных.

  • Получение хешей паролей и других аутентификационных данных.

  • DCSync — злоупотребление механизмом репликации Active Directory для получения данных об учетных записях.

Например, при Kerberoasting атакующий запрашивает сервисный билет Kerberos для учетной записи с зарегистрированным именем службы (Service Principal Name, SPN). Часть полученного билета можно затем использовать для офлайн-подбора пароля сервисной учетной записи.Полученные таким образом учетные данные могут открыть доступ к другим ресурсам или позволить атакующему перейти к аккаунту с более широкими правами.

Повышение привилегий

Повысить привилегии можно и без получения нового пароля. Атакующий может использовать ошибки в настройках прав и доверительных отношений.К таким сценариям относятся:
  • Злоупотребление списками контроля доступа.

  • Избыточное или небезопасное делегирование полномочий.

  • Небезопасные настройки Active Directory Certificate Services.

  • Изменение состава привилегированных групп.

  • Злоупотребление избыточными правами сервисных учетных записей.

  • Использование косвенных цепочек управления между объектами Active Directory.

Критический путь не всегда начинается с учетной записи администратора. Например, обычный пользователь может входить в группу, которая имеет права на изменение другой группы или учетной записи с более широкими полномочиями. Последовательное использование таких связей позволяет постепенно расширять доступ.Поэтому ИБ-команде важно контролировать не только непосредственных участников привилегированных групп, но и косвенные права. Они могут вести к объектам уровня Tier 0 — контроллерам домена, компонентам, которые управляют инфраструктурой айдентити, а также учетным записям и группам с прямым или косвенным контролем над ними.

Как злоумышленники перемещаются между системами

Получив подходящие учетные данные или необходимые права, злоумышленник может переходить к другим хостам, учетным записям, приложениям и данным. Такой этап атаки называют горизонтальным перемещением.При этом повышение привилегий и горизонтальное перемещение не обязательно происходят последовательно. Атакующий может перейти на другой узел с уже имеющимися правами, получить там дополнительные учетные данные, расширить привилегии и продолжить движение по инфраструктуре.Для горизонтального перемещения могут использоваться:
  • Протокол удаленного рабочего стола RDP.

  • SMB/Windows Admin Shares, WinRM и SSH.

  • Системы удаленного управления.

  • Pass-the-Hash — использование хеша пароля вместо исходного пароля.

  • Pass-the-Ticket — повторное использование билета Kerberos.

  • Сессионные cookie-файлы.

  • Токены доступа приложений.

  • Облачные программные интерфейсы и административные панели.

Большинство перечисленных технологий применяются и в штатной работе. Поэтому сам факт подключения по RDP, использования штатного административного инструмента или обращения к облачному программному интерфейсу еще не указывает на атаку.Значение имеет контекст: какая учетная запись выполнила действие, откуда произошло подключение, какие права использовались и какие события ему предшествовали.В гибридной инфраструктуре горизонтальное перемещение также выходит за пределы рабочих станций и серверов. Злоумышленник может переходить между Active Directory, облачным каталогом, приложениями, SaaS-сервисами и средами связанных организаций.В M-Trends 2026 эксперты Mandiant отмечают использование долгоживущих OAuth-токенов, cookie-файлов, ключей, сохраненных в коде, и персональных токенов доступа. В некоторых сценариях злоумышленники получали такие данные через скомпрометированных поставщиков SaaS-сервисов, а затем использовали их для доступа к средам клиентов.

Почему средствам защиты сложно увидеть всю цепочку атаки

При сценариях с вредоносным ПО подозрительный файл, процесс или эксплуатация уязвимости могут создавать заметные технические признаки компрометации.При атаках через айдентити значительная часть действий происходит после успешной аутентификации и через разрешенные механизмы. Системы фиксируют действия знакомой учетной записи, которая использует действующий пароль, токен или другой способ аутентификации и обладает необходимыми правами.Кроме того, признаки одной атаки распределены между несколькими источниками:
  • Система аутентификации фиксирует успешный вход.

  • Active Directory — запросы к каталогу и изменения групп или прав.

  • Средство защиты конечных устройств — запуск административного инструмента.

  • Система удаленного доступа — подключение пользователя.

  • Облачная платформа — действия приложения или сервиса.

  • SaaS-сервис — обращение к данным.

По отдельности такие события могут соответствовать установленным правилам доступа. Признаки атаки становятся заметнее после сопоставления времени, источника подключения, используемой учетной записи, изменений привилегий и последовательности действий.Поэтому при анализе активности важно учитывать:
  • Характерен ли такой способ входа для конкретной учетной записи.

  • Соответствует ли используемый ресурс задачам пользователя или сервиса.

  • Какие действия начались после аутентификации.

  • Менялись ли привилегии и права доступа.

  • С какими системами связан пользователь или сервис.

  • Ведет ли последовательность действий к критически важным объектам.

Как ITDR выявляет атаки через айдентити

Системы управления идентификацией и доступом регулируют предоставление прав. Многофакторная аутентификация усиливает проверку пользователя. Системы управления привилегированным доступом контролируют использование административных учетных записей. Средства защиты конечных устройств анализируют активность на хостах, а системы управления событиями информационной безопасности собирают события из разных источников.Между предоставлением доступа и его фактическим использованием остается отдельная область риска. С ней работают решения класса Identity Threat Detection and Response (ITDR).В зависимости от архитектуры и возможностей конкретного решения ITDR работает с угрозами на нескольких этапах.До активной фазы атаки — находит условия, которые могут упростить ее развитие:
  • Опасные настройки.

  • Слабые пароли.

  • Сохраненные учетные данные.

  • Избыточные привилегии.

  • Небезопасное делегирование.

  • Потенциальные пути к критически важным объектам.

Во время атаки — выявляет подозрительную активность, связанную с айдентити. Например:
  • Password spraying (массовый перебор паролей для множества учетных записей с небольшим числом попыток на каждую).

  • Kerberoasting и AS-REP Roasting (офлайн-атаки на учетные данные сервисных и пользовательских аккаунтов в Kerberos).

  • DCSync (злоупотребление механизмом репликации Active Directory для получения данных об учетных записях).

  • Подозрительное изменение групп и списков контроля доступа.

  • Нетипичное использование сервисных учетных записей.

  • Другие действия, которые указывают на развитие атаки через айдентити.
При расследовании данные об учетных записях, хостах, привилегиях и действиях помогают восстановить последовательность событий и определить масштаб компрометации.В зависимости от возможностей продукта и подключенных интеграций ITDR также может участвовать в реагировании: например, передавать данные в другие средства защиты или инициировать действия по ограничению доступа.При этом ITDR дополняет системы управления доступом, защиты конечных устройств и мониторинга событий. Он добавляет контекст, необходимый для анализа того, как айдентити и связанные с ними права используются после предоставления доступа.

Заключение

Современные атаки через айдентити выходят за рамки кражи паролей. Злоумышленники перехватывают активные сессии, атакуют процессы многофакторной аутентификации, злоупотребляют OAuth-приложениями, исследуют связи между учетными записями, получают дополнительные учетные данные и ищут пути к более высоким привилегиям.При этом отдельные действия атакующего могут выполняться через штатные механизмы и соответствовать формально разрешенным правам.Поэтому защита айдентити охватывает весь жизненный цикл доступа: от настроек учетных записей и привилегий до анализа действий после успешной аутентификации. ИБ-команде важно видеть не только факт входа, но и контекст — кто использует доступ, какие права получает, к каким ресурсам обращается и как меняется его активность.ITDR помогает выявлять угрозы, связанные с айдентити, анализировать условия для развития атаки и связывать отдельные события с конкретными учетными записями и привилегиями.Подробнее о том, как Xello ITDR выявляет атаки и риски, связанные с айдентити, — на странице решения.

Читайте также

Оставьте заявку на консультацию

Ответим на ваши вопросы, проведем демонстрацию продуктов, предоставим дополнительные материалы.
Поля, отмеченные звездочкой, обязательны для заполнения
Я даю ООО «Кселло» согласие на обработку моих персональных данных в целях получения ответа на мою заявку.