Xello Deception 7.0: усиленная реалистичность ловушек и упрощенное управление системой
Расширены возможности адаптации ловушек
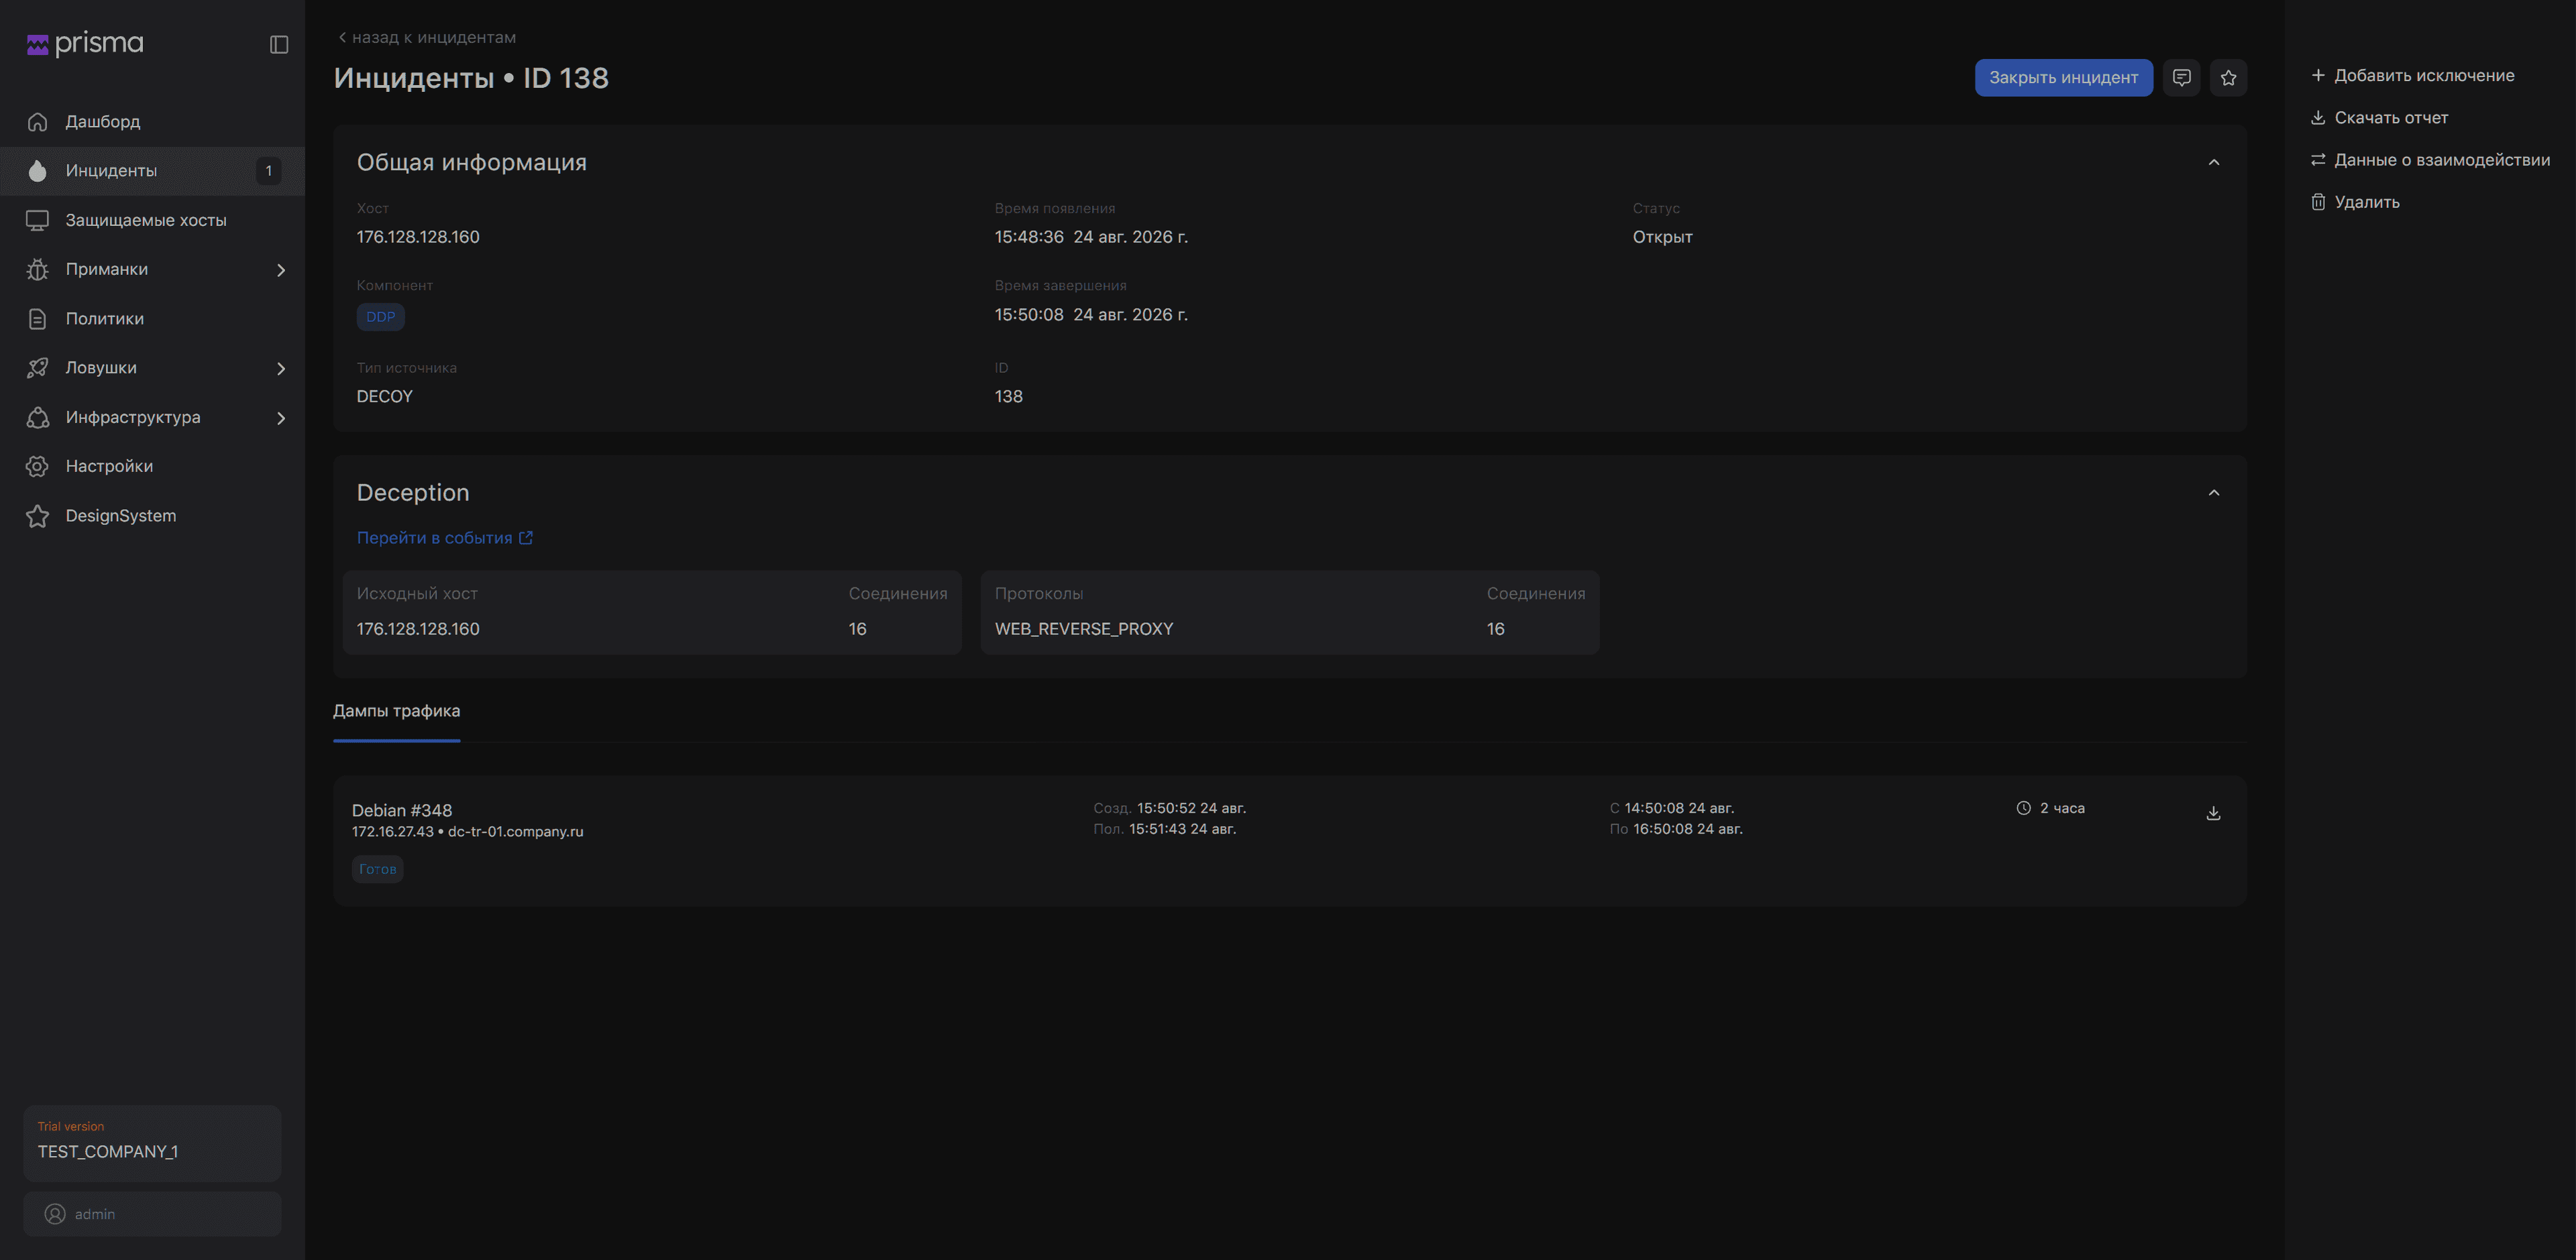
Эффективность киберобмана зависит от того, насколько убедительными ловушки выглядят для злоумышленника. Если ловушка напоминает реальный сервер, веб-ресурс, сетевое устройство или другой инфраструктурный компонент, вероятность взаимодействия с ней становится выше.В Xello Deception появилась возможность проксировать реальные веб-ресурсы в ловушки. Администратор указывает адрес существующего ресурса и настраивает профиль замедления — вручную воспроизводить структуру и содержимое корпоративного веб-приложения не требуется.После этого ловушка проксирует обращения к веб-ресурсу и фиксирует действия злоумышленника: сканирование, попытки входа, обращения к веб-страницам и попытки эксплуатации уязвимостей.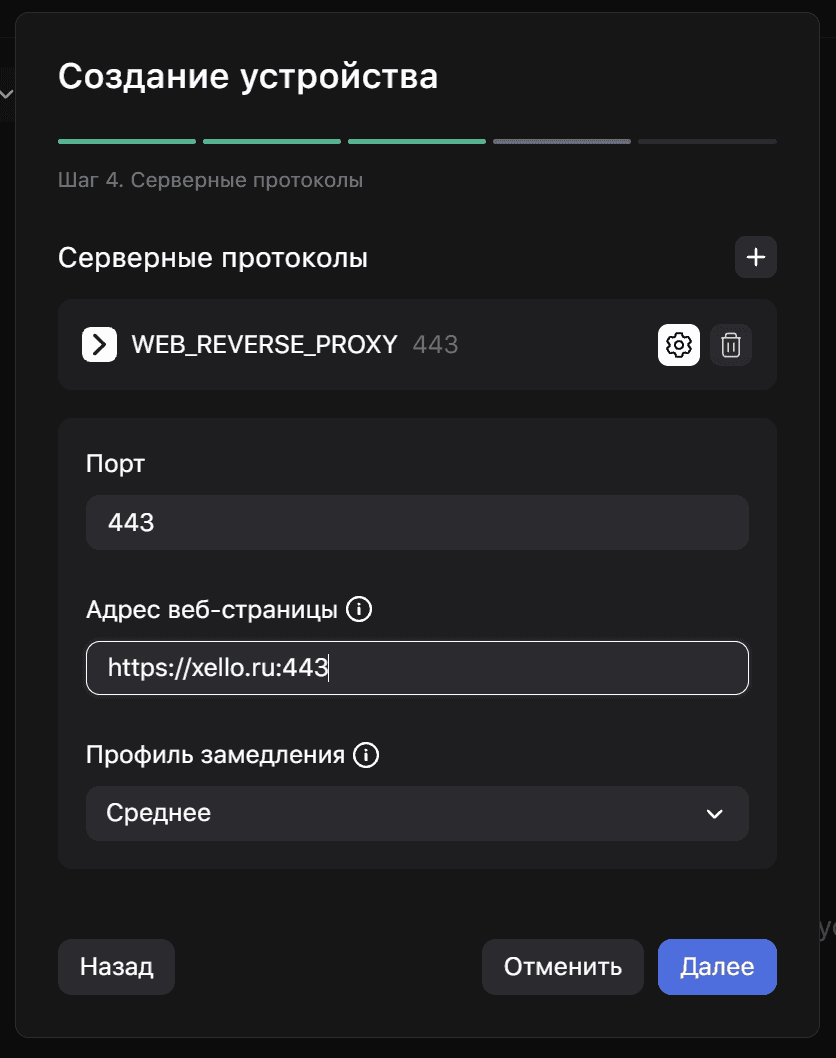
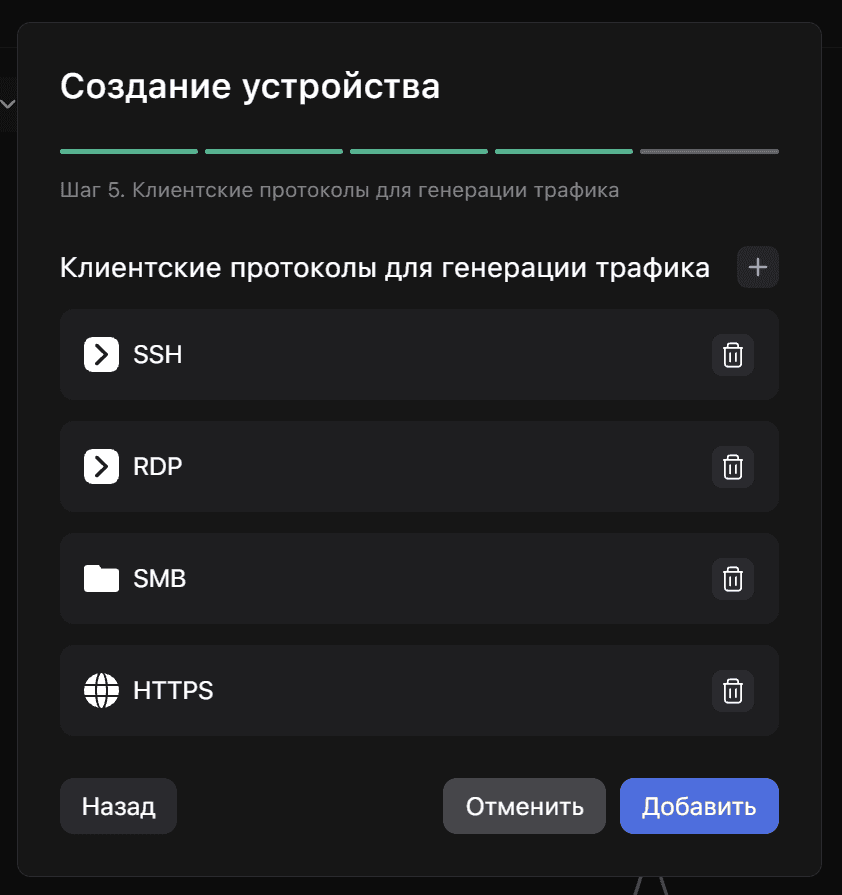
Отечественные операционные системы.
Средства криптографической защиты информации (например, межсетевой экран «Континент» от «Кода Безопасности»).
Отечественные сетевые устройства.
Управлять системой стало проще
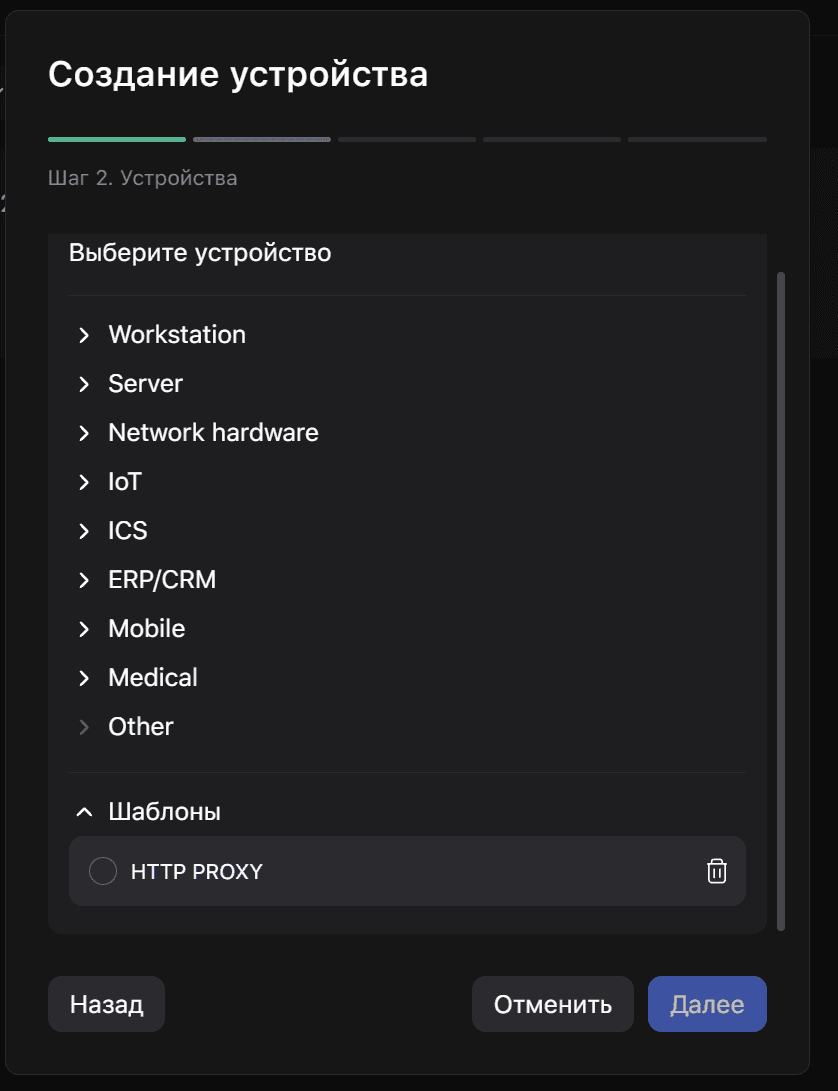
Организации с распределенной инфраструктурой могут использовать большое количество приманок, ловушек и сателлитов. В таком контуре важно не только создать реалистичный ложный слой, но и упростить его дальнейшее сопровождение.В Xello Deception 7.0 появилась возможность создавать и сохранять собственные шаблоны Decoy-устройств. Для однотипных объектов достаточно один раз настроить шаблон, а затем использовать его при развертывании ловушек в разных частях инфраструктуры.Это сокращает количество повторных настроек и упрощает масштабирование ложного слоя в распределенной инфраструктуре.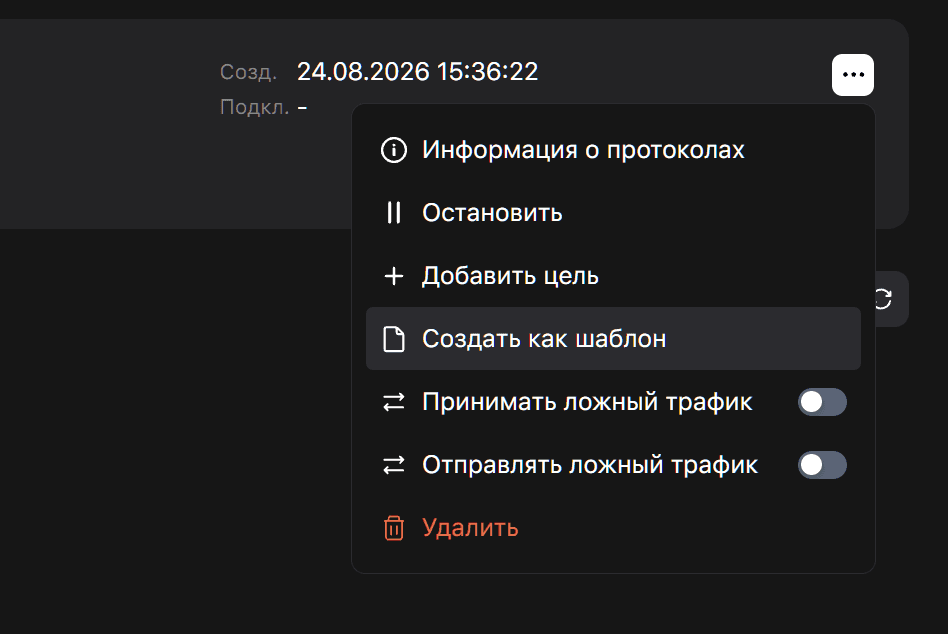
Xello Prisma 6.0 объединяет продукты и данные на единой платформе
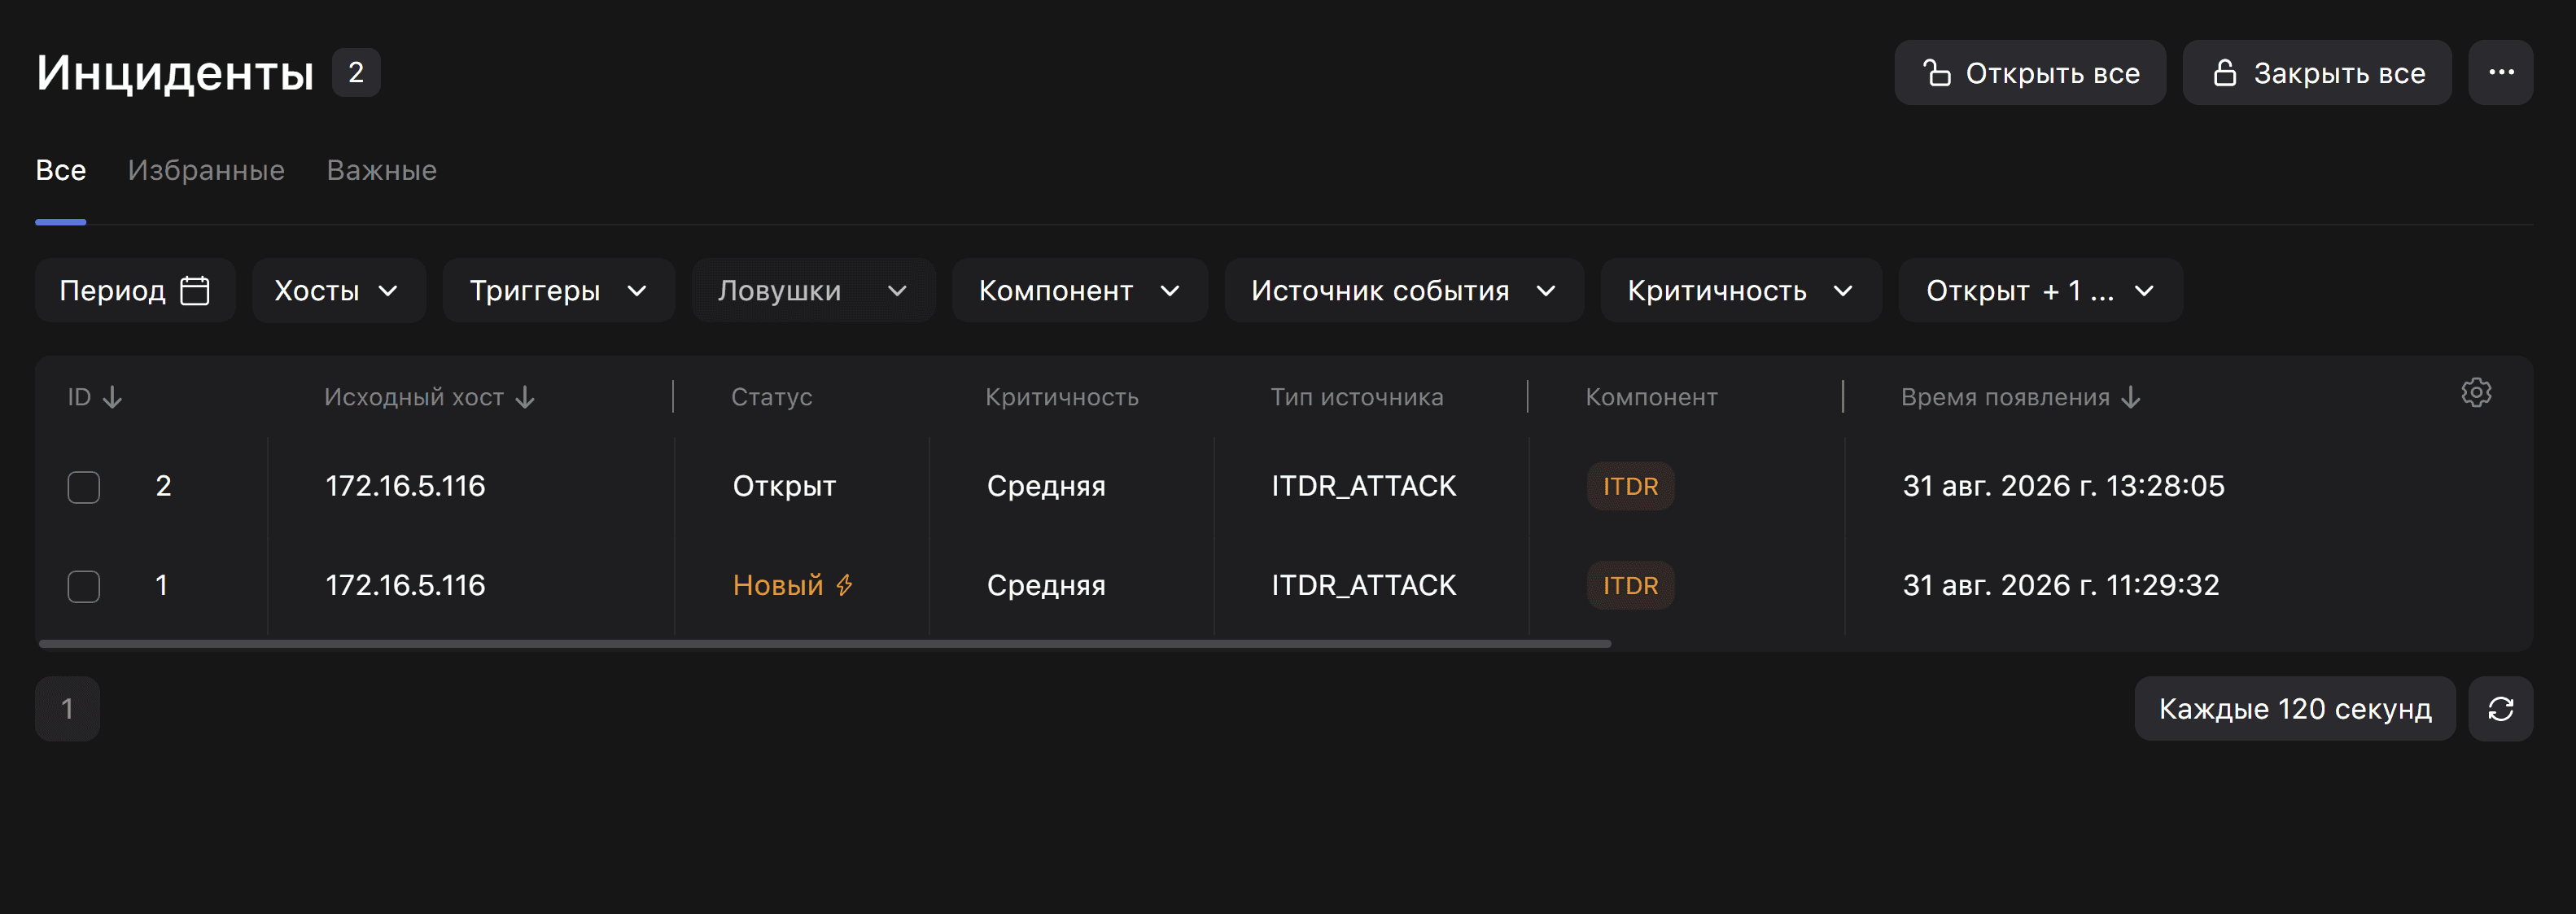
Платформа объединяет события продуктов в едином веб-интерфейсе и формирует общий контекст для расследования киберинцидентов. В релизе 6.0 она связывает данные Xello Deception и Xello ITDR. Специалисты по ИБ могут сопоставлять события двух продуктов, видеть связи между ними и оценивать развитие инцидента в общем контексте. Это помогает быстрее переходить от обнаружения нелегитимной активности к расследованию и реагированию.В основе Xello Prisma — единый высокопроизводительный конвейер. Он собирает, коррелирует и обогащает события информационной безопасности. По мере развития платформы к нему будут подключаться другие продукты Xello.В Xello Prisma продукты устанавливаются, обновляются и удаляются без переустановки платформы. Новый продукт подключается к уже развернутой платформе без ее остановки и повторного внедрения всей системы.Продукты устанавливаются независимо друг от друга. Например, заказчик может сначала установить Xello Deception, а позже Xello ITDR — или наоборот. Такой подход позволяет расширять набор средств защиты поэтапно и подключать продукты в соответствии с текущими задачами.Возможности, изначально реализованные для одного продукта, становятся доступны другим продуктам платформы. Например, сателлиты и функции управления инфраструктурой могут использоваться всеми продуктами Xello Prisma.Обновлен механизм аудита действий пользователей. Он адаптирован для работы не только с Xello Deception, но и с другими продуктами платформы. Администратор просматривает архив действий пользователей и отслеживает операции в разных продуктах Xello Prisma. Единый стандарт аудита формирует общую историю работы с платформой и помогает контролировать изменения.Таким образом, Xello Prisma объединяет данные продуктов, позволяет независимо управлять их жизненным циклом и создает общую функциональную основу для их развития.Xello ITDR 1.0 выявляет атаки и риски, связанные с айдентити
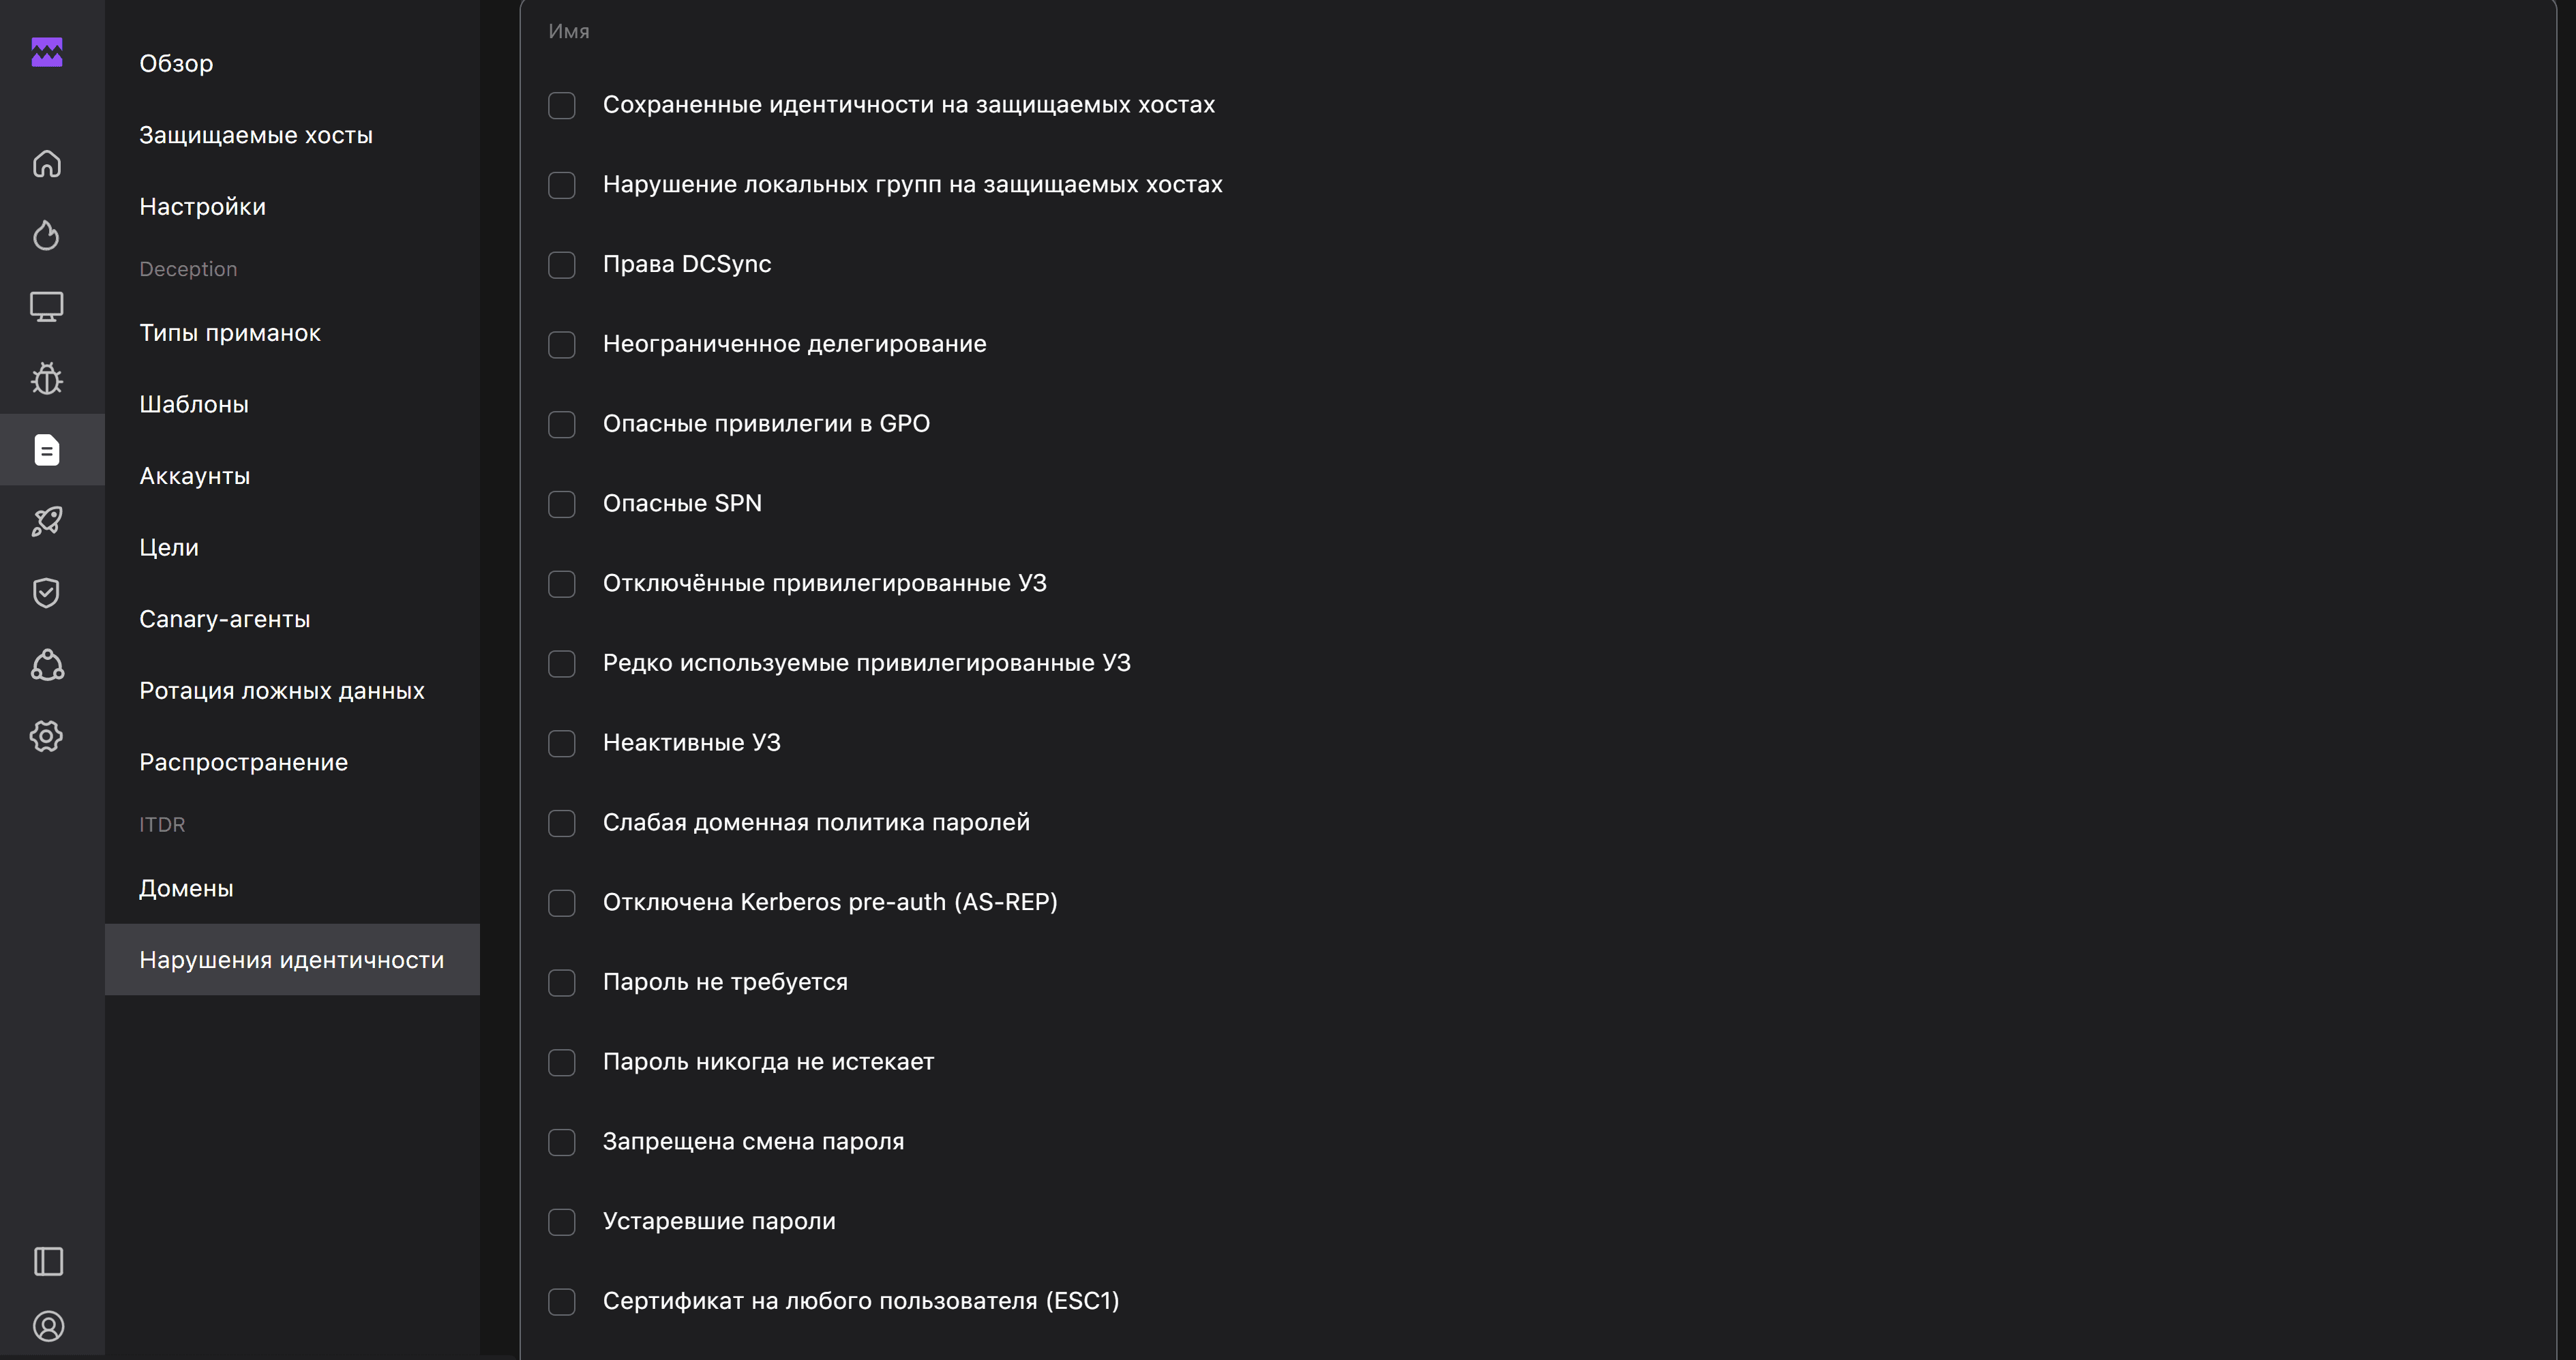
В состав Xello Prisma вошел новый продукт Xello ITDR 1.0 — развитие Credential Defender и модуля Identity Protection.Xello ITDR — это решение класса Identity Threat Detection and Response (обнаружение угроз, связанных с айдентити, и реагирование на них). В первой версии продукт выявляет ошибки конфигурации, атаки на Active Directory, а также сохраненные учетные данные на защищаемых хостах.Xello ITDR сочетает контроль состояния Active Directory и защищаемых хостов с механизмами обнаружения атак. Это позволяет команде ИБ выявлять активность злоумышленника и устранять потенциально опасные настройки, которые могут быть использованы для развития атаки.Подробнее о возможностях продукта можно узнать на странице Xello ITDR.Защищаемые хосты
Xello ITDR обнаруживает сохраненные айдентити в браузерах, диспетчере учетных данных Windows Credential Manager, менеджерах подключений и других хранилищах.Злоумышленники используют такие данные для перемещения внутри инфраструктуры. Xello ITDR находит эти риски и сокращает количество точек, через которые может развиваться атака.Продукт также выявляет нарушения состава локальных групп пользователей, включая локальных администраторов и другие критичные группы. Это помогает обнаруживать потенциально опасные изменения и контролировать попытки повышения привилегий.Active Directory
Xello ITDR выявляет потенциально опасные настройки, связанные с:Учетными записями и привилегиями.
Парольными политиками.
Kerberos и делегированием.
Параметрами Service Principal Name (SPN).
Групповыми политиками.
Службами сертификатов Active Directory Certificate Services (AD CS).
Kerberoasting — получение сервисных Kerberos-билетов и подбор паролей сервисных учетных записей.
AS-REP Roasting — получение Kerberos-ответов без предварительной аутентификации и подбор паролей.
Password Spraying — массовая проверка популярных паролей для большого числа пользователей.
Brute Force — автоматизированный подбор паролей.
Credential Stuffing — попытки входа с использованием ранее скомпрометированных логинов и паролей.
User Enumeration — сбор информации о существующих учетных записях пользователей в домене или системе.
LDAP Enumeration — сбор информации из Active Directory через LDAP.
DCSync — получение хешей учетных записей через механизм репликации Active Directory.
DCShadow — незаметное внесение изменений в Active Directory через поддельный контроллер домена.
Xello EDR — решение для обнаружения нелегитимной активности на конечных устройствах и реагирования на киберинциденты.
Xello VM — сканер уязвимостей.