Мы уже рассказывали, что приманки и ловушки — два важных компонента современных систем киберобмана.Чтобы они эффективно работали и создавали реалистичный ложный слой данных и ИТ-активов в сети, важны следующие характеристики: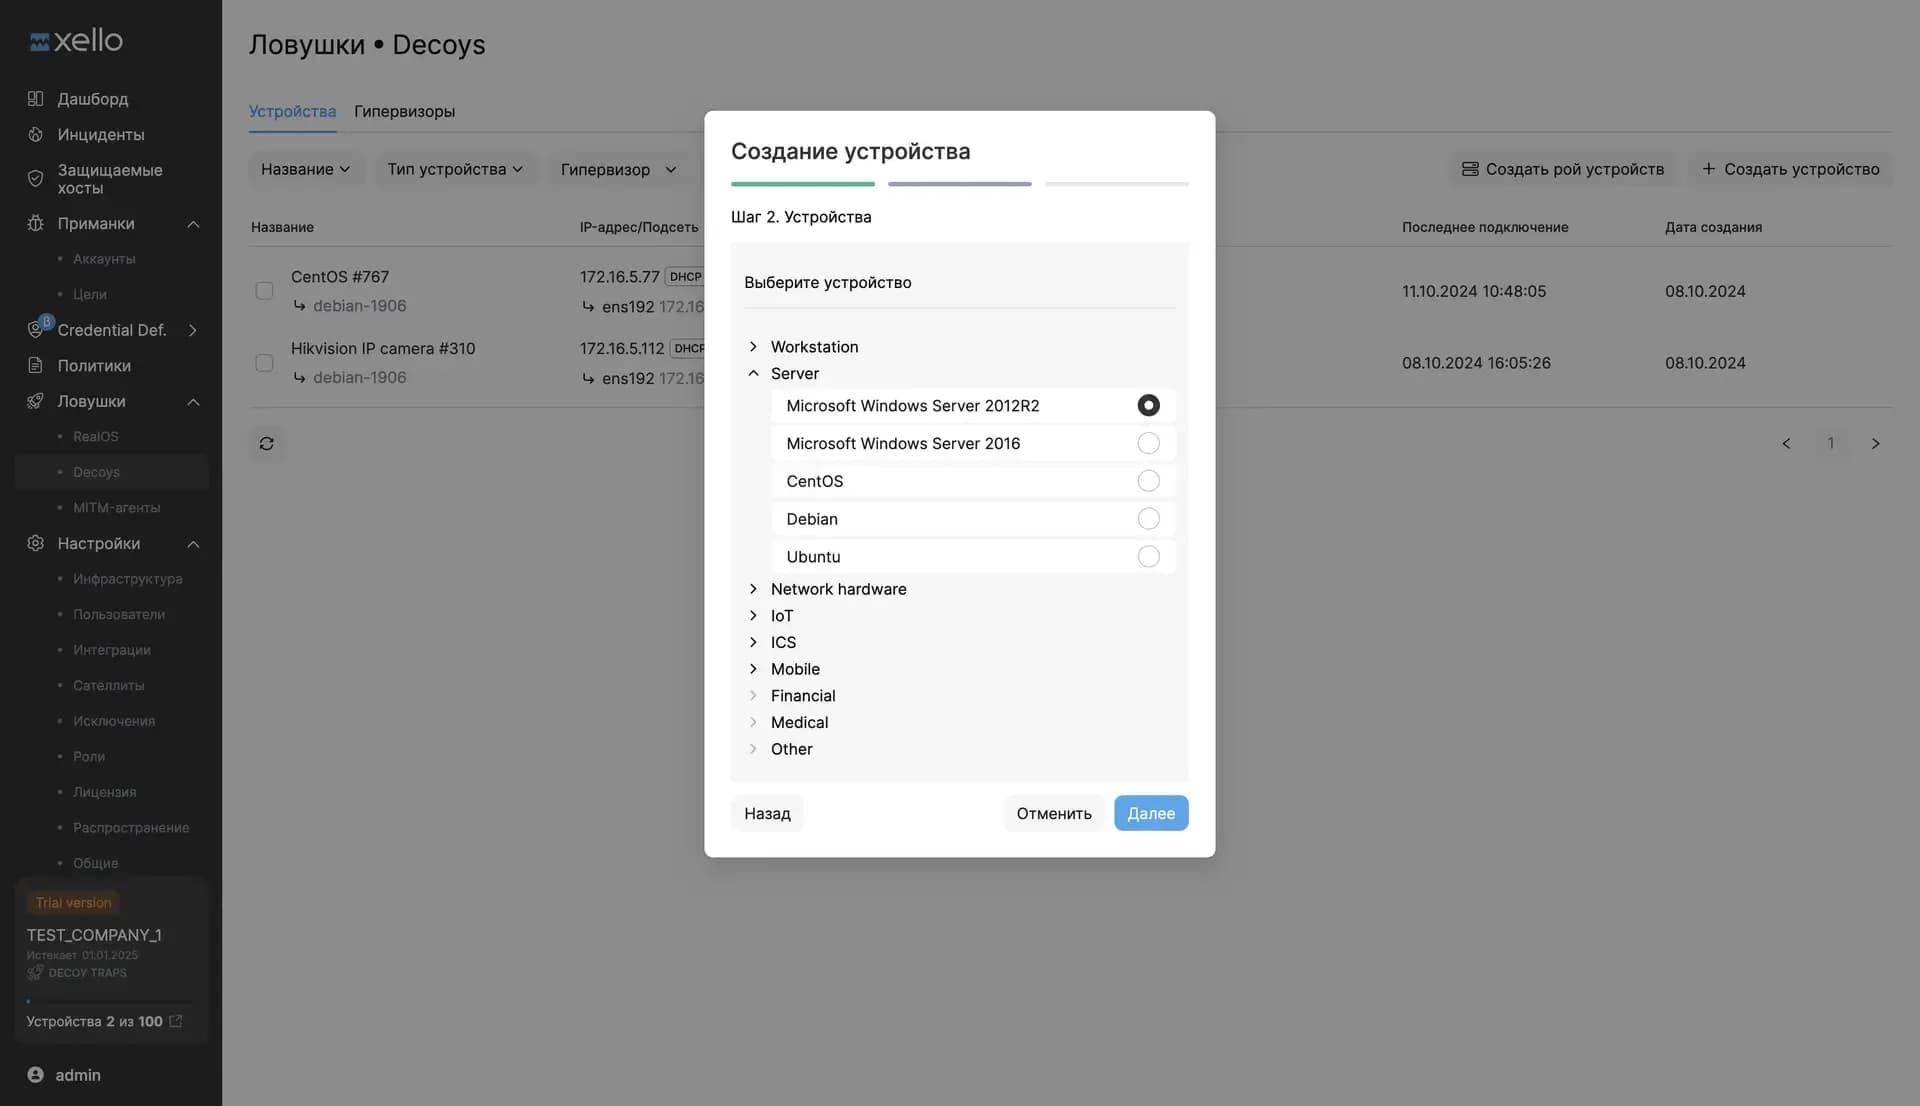
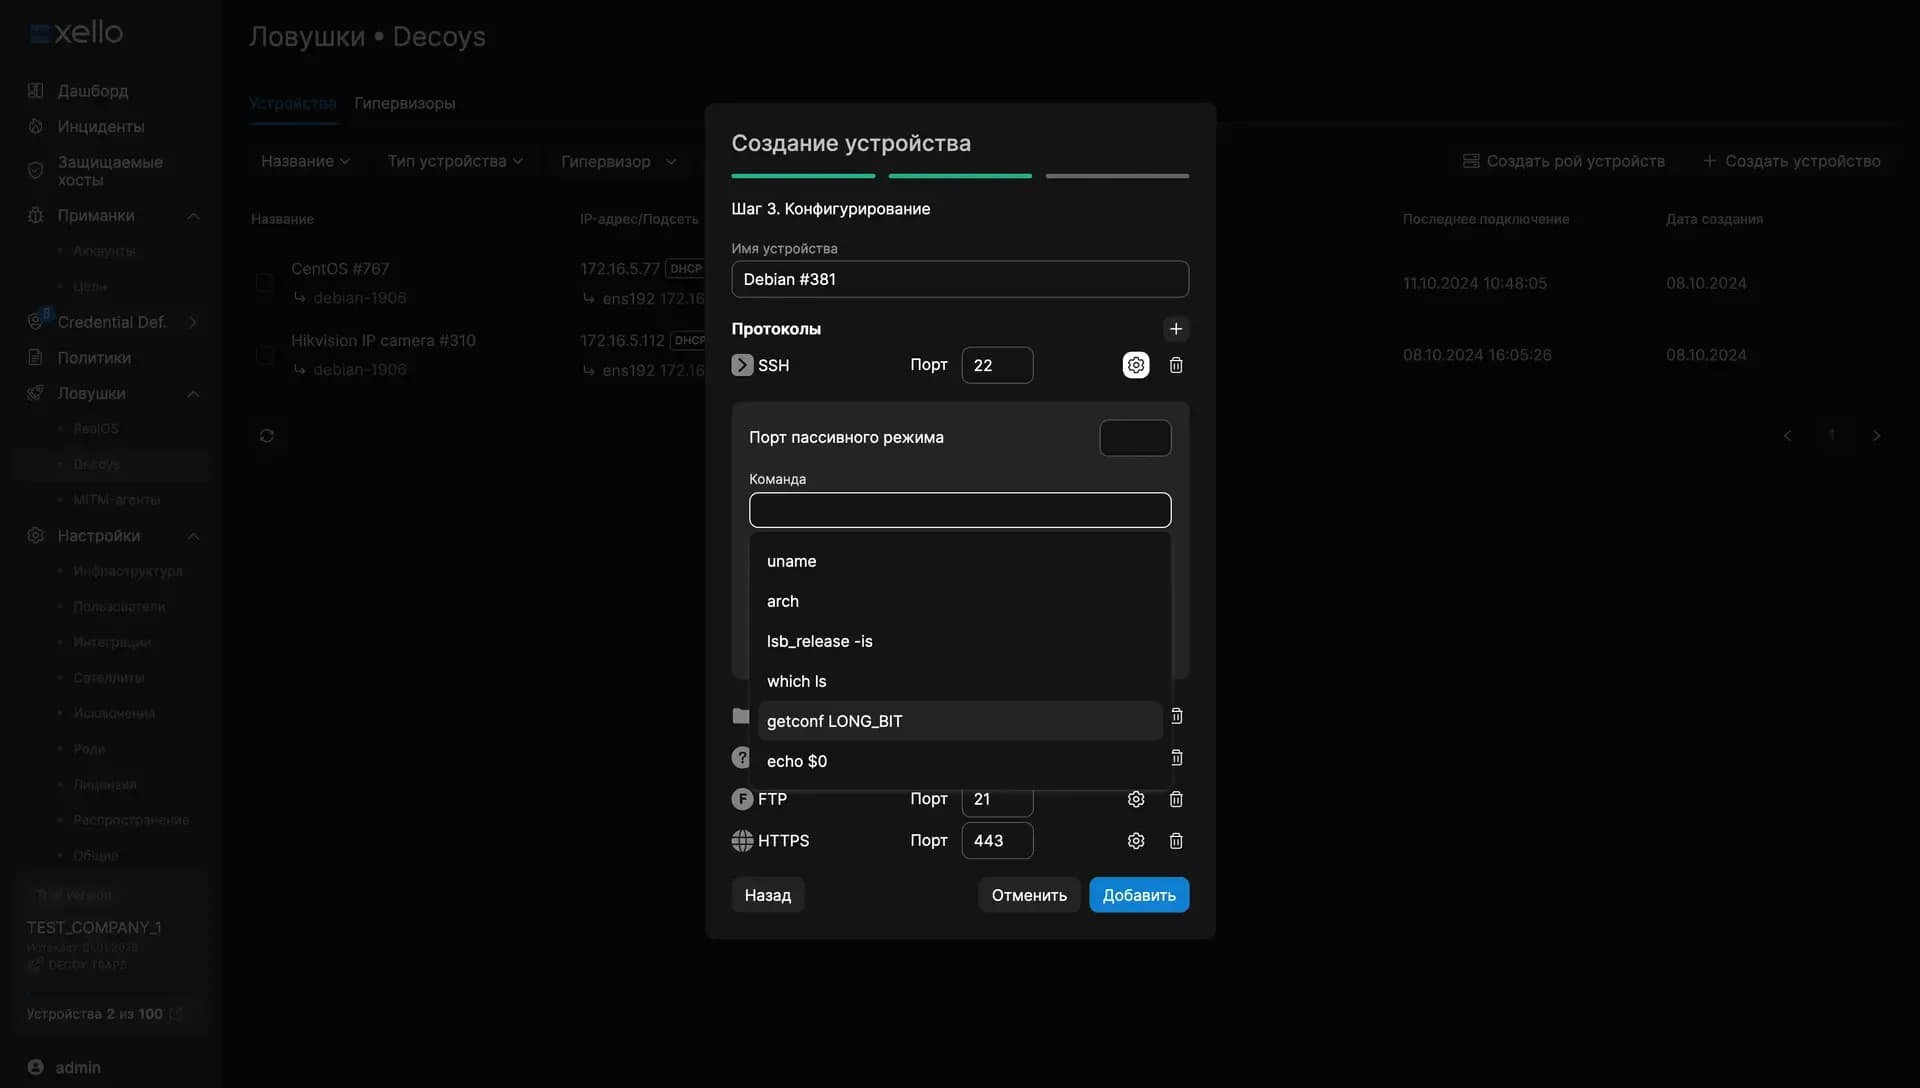 В рамках модуля реализована собственная технология эмуляции веб-сервисов устройств различных производителей. Достаточно выбрать сервис, добавить протоколы и изменить порты подключения.Decoy-ловушки работают в изолированной контейнерной среде, поэтому не требуют больших вычислительных ресурсов для их установки.
их связанность;
интеграция с внутренней инфраструктурой компании для анализа ее особенностей;
возможности конфигурации, масштабирования и реагирования на киберинциденты;
разнообразие приманок и ловушек.
- 1Decoy Traps;
- 2RealOS Traps;
- 3MITM.
Decoy Traps
Модуль Decoy Traps позволяет эмулировать различные системы, сервисы и устройства на уровне протоколов, операционных систем, сервисов и устройств (L4-L7 по модели OSI). Это полноценная платформа в рамках платформы — со своей архитектурой, возможностями эмуляции, конфигурирования и масштабирования.Ловушки в рамках модуля разделены на следующие типы (рисунок 1):сетевые устройства: коммутаторы, маршрутизаторы, межсетевые экраны различных производителей (Fortinet, Check Point, Cisco, Huawei);
рабочие станции и серверы: Windows OS (7, 8, 10), Windows Server (2012, 2016), Debian, Ubuntu, CentOS;
мобильные устройства на базе ОС Android;
медицинское оборудование и финансовые терминалы;
устройства для АСУ ТП: ПЛК, SCADA-системы различных производителей;
интернет вещей (IoT): IP-камеры, видеорегистраторы, принтеры и МФУ.
Из-за того, что модуль работает сразу на нескольких уровнях сети, возможности по эмуляции, уровню интерактивности и конфигурированию обширные. Ловушку можно разворачивать как отдельное устройство с адресом в сети, отличным от хостовой ОС, или создавать их множество в конкретной подсети, связывать устройства с интерактивными сервисами, брендировать веб-формы (рисунок 2).
RealOS Traps
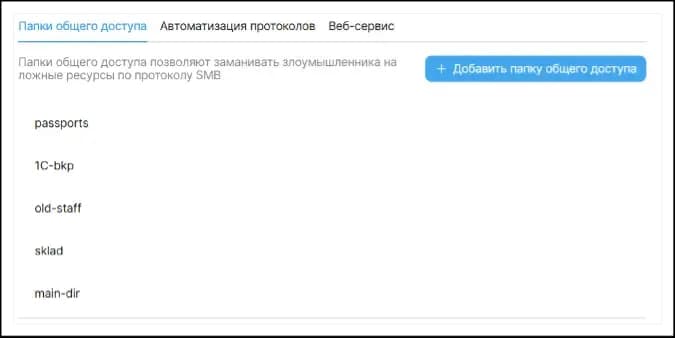
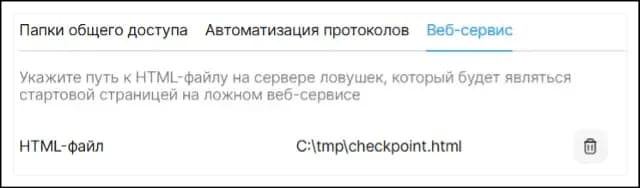
Модуль RealOS Traps позволяет создавать ложные системы и сервисы, которые работают в среде реальной операционной системы. Таким образом, RealOS-сервер превращает хостовую ОС в ловушку и позволяет выявлять действия злоумышленника при попадании на нее. Кроме того, на ловушку данного типа можно устанавливать любое программное обеспечение, системы или средства безопасности, делая ее более привлекательной для взлома.Возможности конфигурации и кастомизации RealOS-ловушек также обширны. Можно создавать папки общего доступа и наполнять их правдоподобной информацией, чтобы заинтересовать злоумышленника и дольше удерживать его в контролируемой среде (рисунок 3).Установка веб-сервиса позволяет создать кастомную HTML-страницу в ловушке. При обращении к этой ловушке злоумышленник увидит форму логин/пароль с последующим протоколированием вводимых данных (рисунок 4).
Это далеко не все возможности Xello Deception. С каждым релизом добавляются новые типы устройств, возможности шаблонизации приманок и другие изменения. Все эти обновления направлены на улучшение взаимодействия ИБ-экспертов с системой.