Введение
Концепция обмана хакеров появилась еще в конце 90-x и прошла путь от статичных ловушек (ханипотов) и ханитокенов до современных систем киберобмана (Distributed Deception Platform, DDP). В 2020 году Gartner выделил технологию киберобмана как наиболее перспективную для детектирования кибератак [1], MITRE Engage называет ее «важнейшим элементом активной киберзащиты» [2], а российские компании используют как стратегическое решение по повышению эффективности процесса мониторинга инцидентов информационной безопасности. [3]Что должны уметь современные системы киберобмана для эффективного выявления кибератак?
Система киберобмана — это наиболее эффективное решение для обнаружения целевых атак, так как использует тактику атакующих против них. Такие решения создают ложный слой данных и активов (с помощью приманок и ловушек) по всей сети компании (данные на конечных устройствах пользователей, сетевые или промышленные информационные активы, трафик, артефакты работы пользователей) и мониторят их использование. Таким образом, проведение атаки для злоумышленника усложняется, а в арсенале защитников появляются новые возможности для ее детектирования.Чтобы решения класса DDP помогали в работе, а не отнимали время специалистов, они должны поддерживать различные типы приманок и ловушек, способы их конфигурирования и быть гибкими, масштабируемыми.Связанность приманок и ловушек
Для начала разберемся с понятиями. Lures, breadcrumbs, decoys, traps, honeypots — сколько вендоров, столько и терминов, которые используются для обозначения двух ключевых компонентов системы киберобмана. Приманки (lures, breadcrumbs) — цифровые артефакты, которые ведут к ловушкам и придают им более достоверный вид. Например, ложная учетная запись от якобы критической базы данных. Приманки размещаются на реальных конечных устройствах (компьютерах реальных пользователей или серверах) в различных местах операционной системы. И это один из важных компонентов системы, потому что именно с конечного устройства начинается большинство кибератак: фишинг, уязвимости в Open Source-компонентах, компрометация веб-ресурсов компании. Попадая на хост, злоумышленник ищет способы повысить свои привилегии путем поиска различных артефактов и учетных записей пользователей.Также приманки могут быть независимы от ловушек. Например, ложные документы разного формата (pdf, word, xlsx), директории, zip-архив, vpn/kubernetes-конфигурации.Ловушки (honeypots, decoys, traps) — заведомо уязвимые информационные активы, которые раньше размещались на периметре. Сегодня же они используются в рамках систем киберобмана для выявления нелигитимных действий внутри периметра.Необходимо глубокое понимание инфраструктуры организации, чтобы создать максимально реалистичный ложный слой данных и активов по всей сети компании. Например, система должна знать специфику наименования записей DNS, чтобы сгенерировать ложные цели, которые ведут на серверы-ловушки (например, ложные средства защиты и резервного копирования). Или же знать специфику наименования учетных данных в организации и понимать, в каких системах они функционируют (Active Directory, LDAP, FreeIPA, менеджеры учетных записей и другие).Приманки и ловушки охватывают несколько сценариев реагирования. Первый сценарий — злоумышленник в рамках скомпрометированного хоста попадается на приманку, и система перенаправляет его на ловушку, которая была связана с ней. Второй сценарий — злоумышленник в рамках горизонтального перемещения попадается на ловушку — ложную базу данных, систему, сетевое устройство. И третий сценарий — злоумышленник пытается эксплуатировать приманки «канарейки», которые уведомляют специалистов ИБ о потенциальных инцидентах при попытках их использования.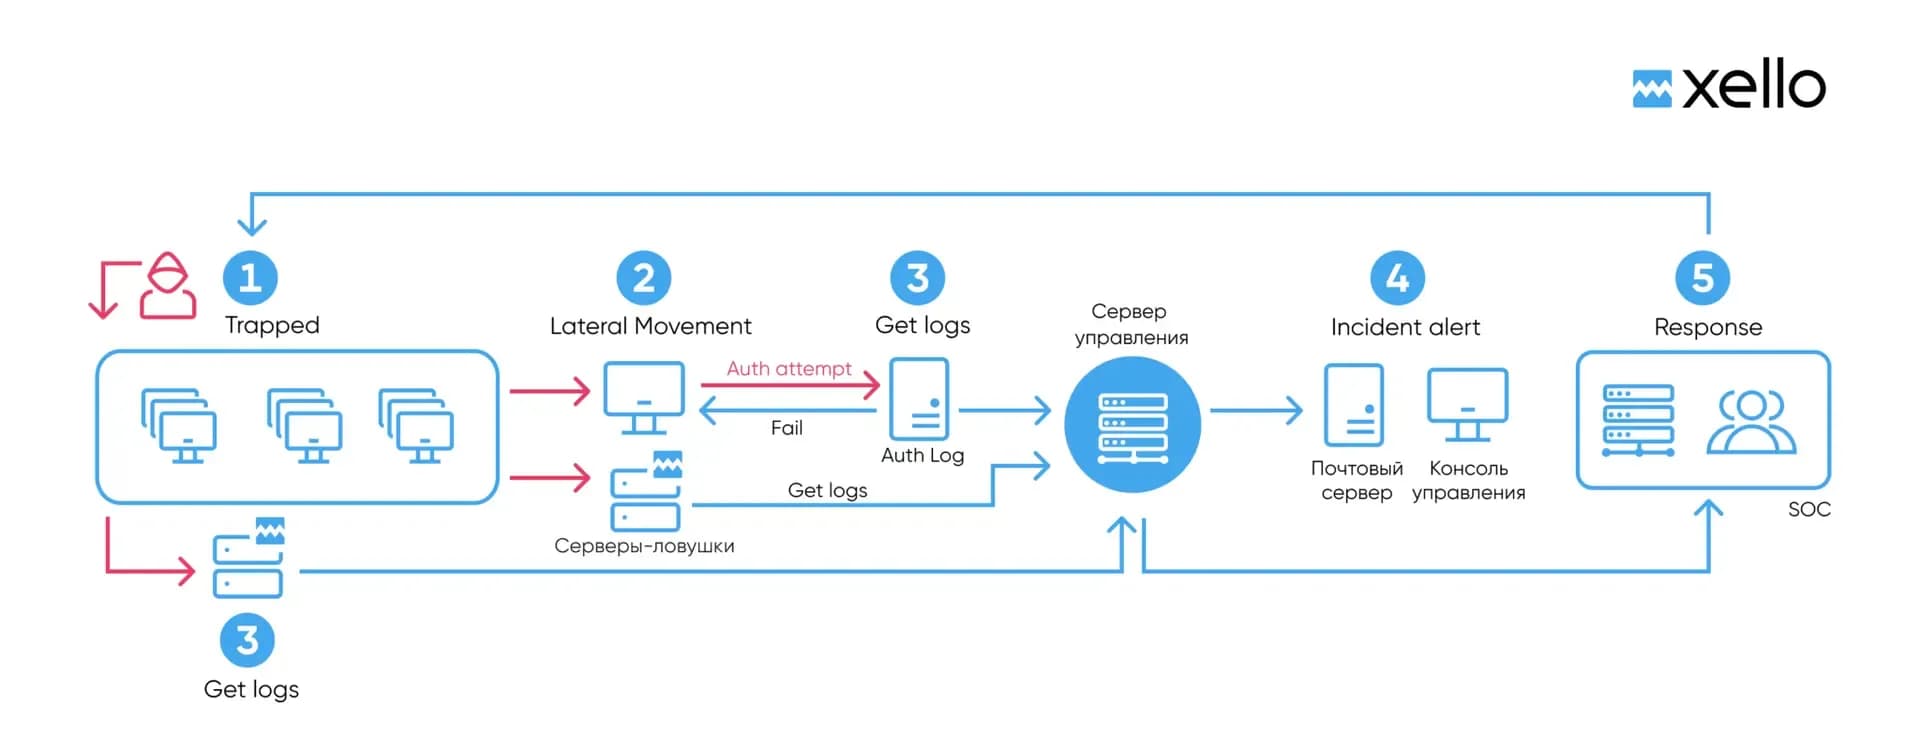
Разнообразие приманок и ловушек, их гибкая конфигурация и масштабирование
Современные системы киберобмана должны предоставлять возможности по генерации различных типов ловушек и приманок.В платформе Xello Deception есть несколько модулей, которые отвечают за генерацию ловушек. Первый модуль — Xello RealOS — позволяет эмулировать ложные сервисы и системы, которые работают в среде реальной операционной системы. Это позволяет из любой продакшн-системы сделать ловушку, а также установить на нее различные ложные сервисы или уязвимости.Модуль Xello Decoy Traps — полноценная платформа, в рамках которой реализован целый набор специализированных ловушек: от финансовых до промышленных устройств. Важная особенность — эмулируемые активы отвечают цифровому отпечатку конкретных устройств. Архитектура модуля позволяет добавлять их по запросу при наличии такого отпечатка у Заказчика.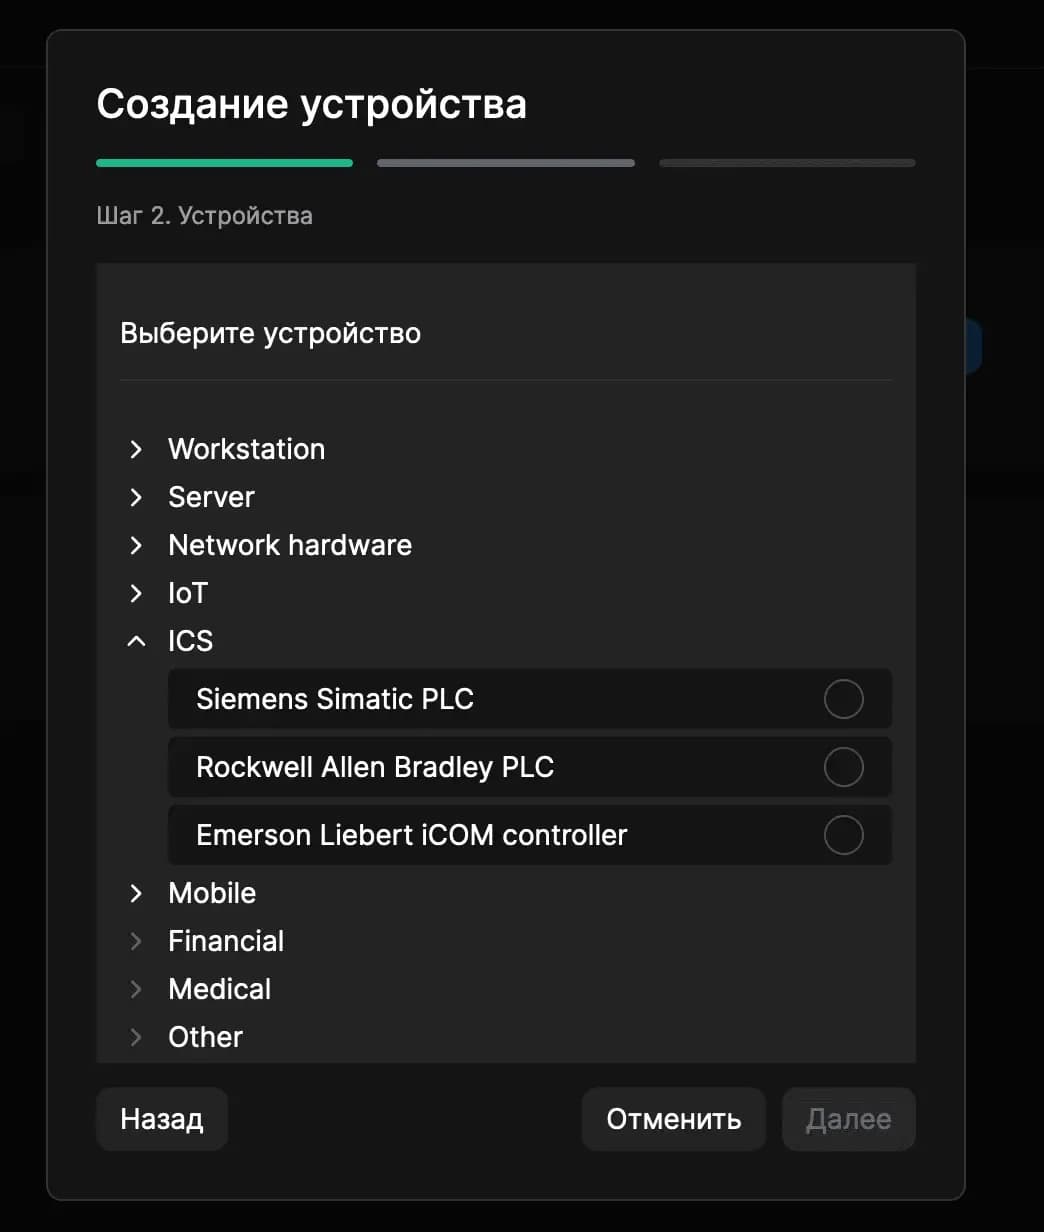
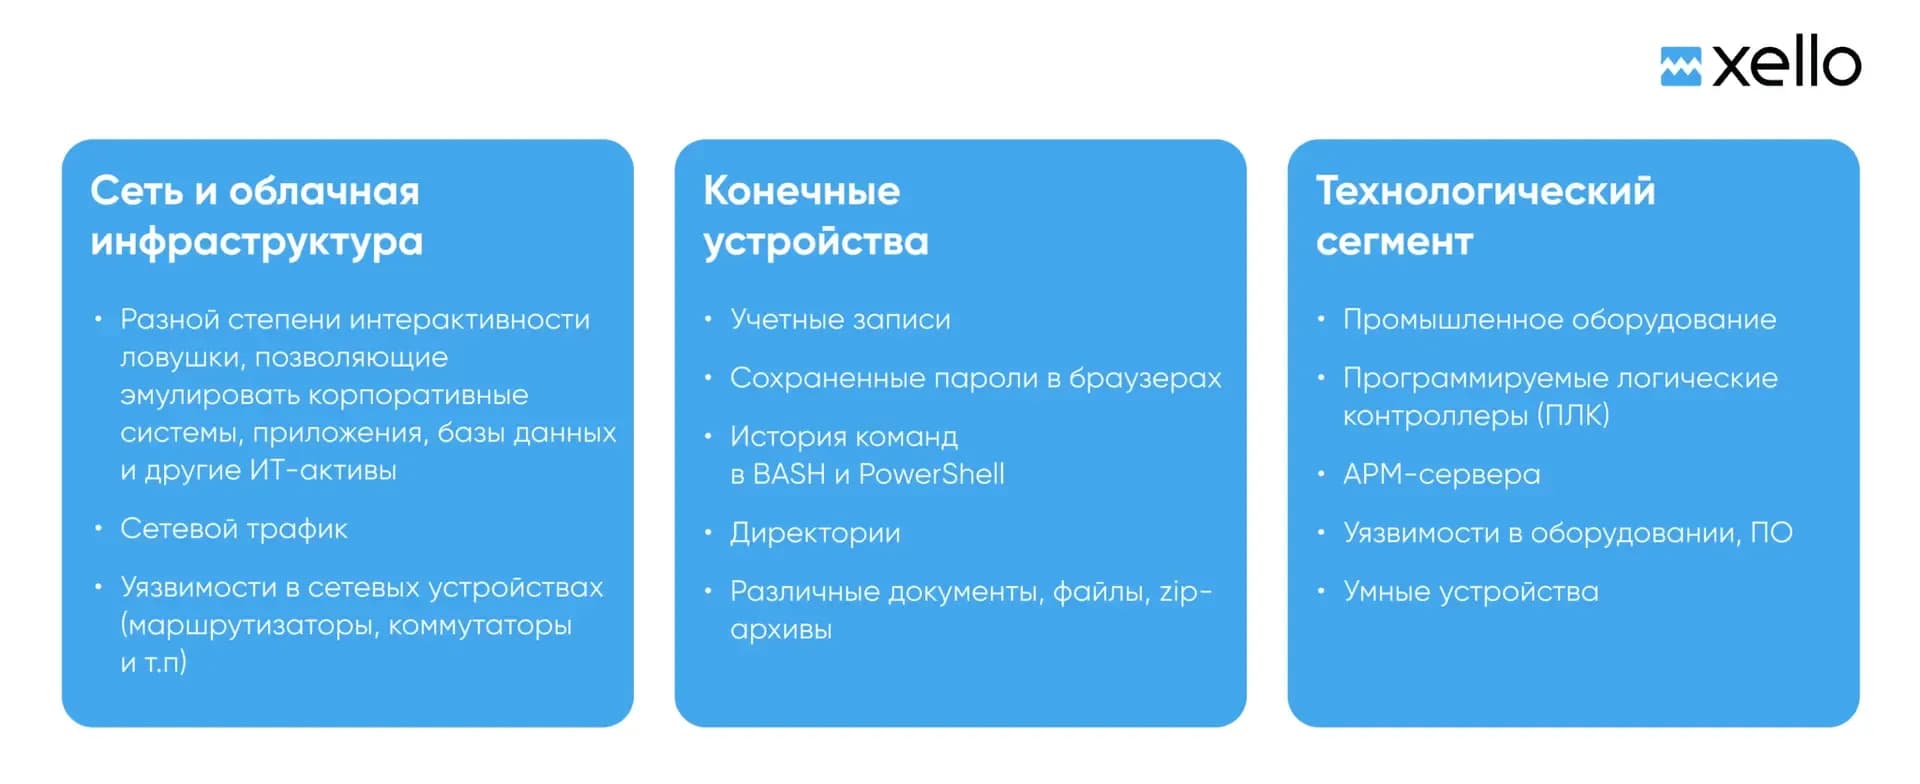
распространение приманок в различные сегменты сети — в инфраструктуру виртуальных рабочих столов (VDI) и RDS-серверы, технологический сегмент;
мультидоменность (отдельные серверы-сателлиты, которые устанавливаются в филиалах и обеспечивают интеграцию с сервером управления, что позволяет оптимизировать открытие сетевых портов и передачу данных между распределенными площадками).
Таким образом, современные системы киберобмана создают ложный слой на конечных устройствах, усложняя злоумышленникам обнаружение реальных активов. А на уровне сети — ложные активы, скрывающие реальные от злоумышленников.
Возможности для реагирования на инциденты безопасности и их расследования
После того как злоумышленник попытается использовать приманку или ловушку в ходе кибератак, система оповестит специалистов ИБ о потенциальном киберинциденте. Чтобы оперативно отреагировать на него, платформа Xello Deception фиксирует все действия, связанные с ложными данными и активами в режиме реального времени, а также предоставляет необходимую информацию для детектирования атаки (рис.4).
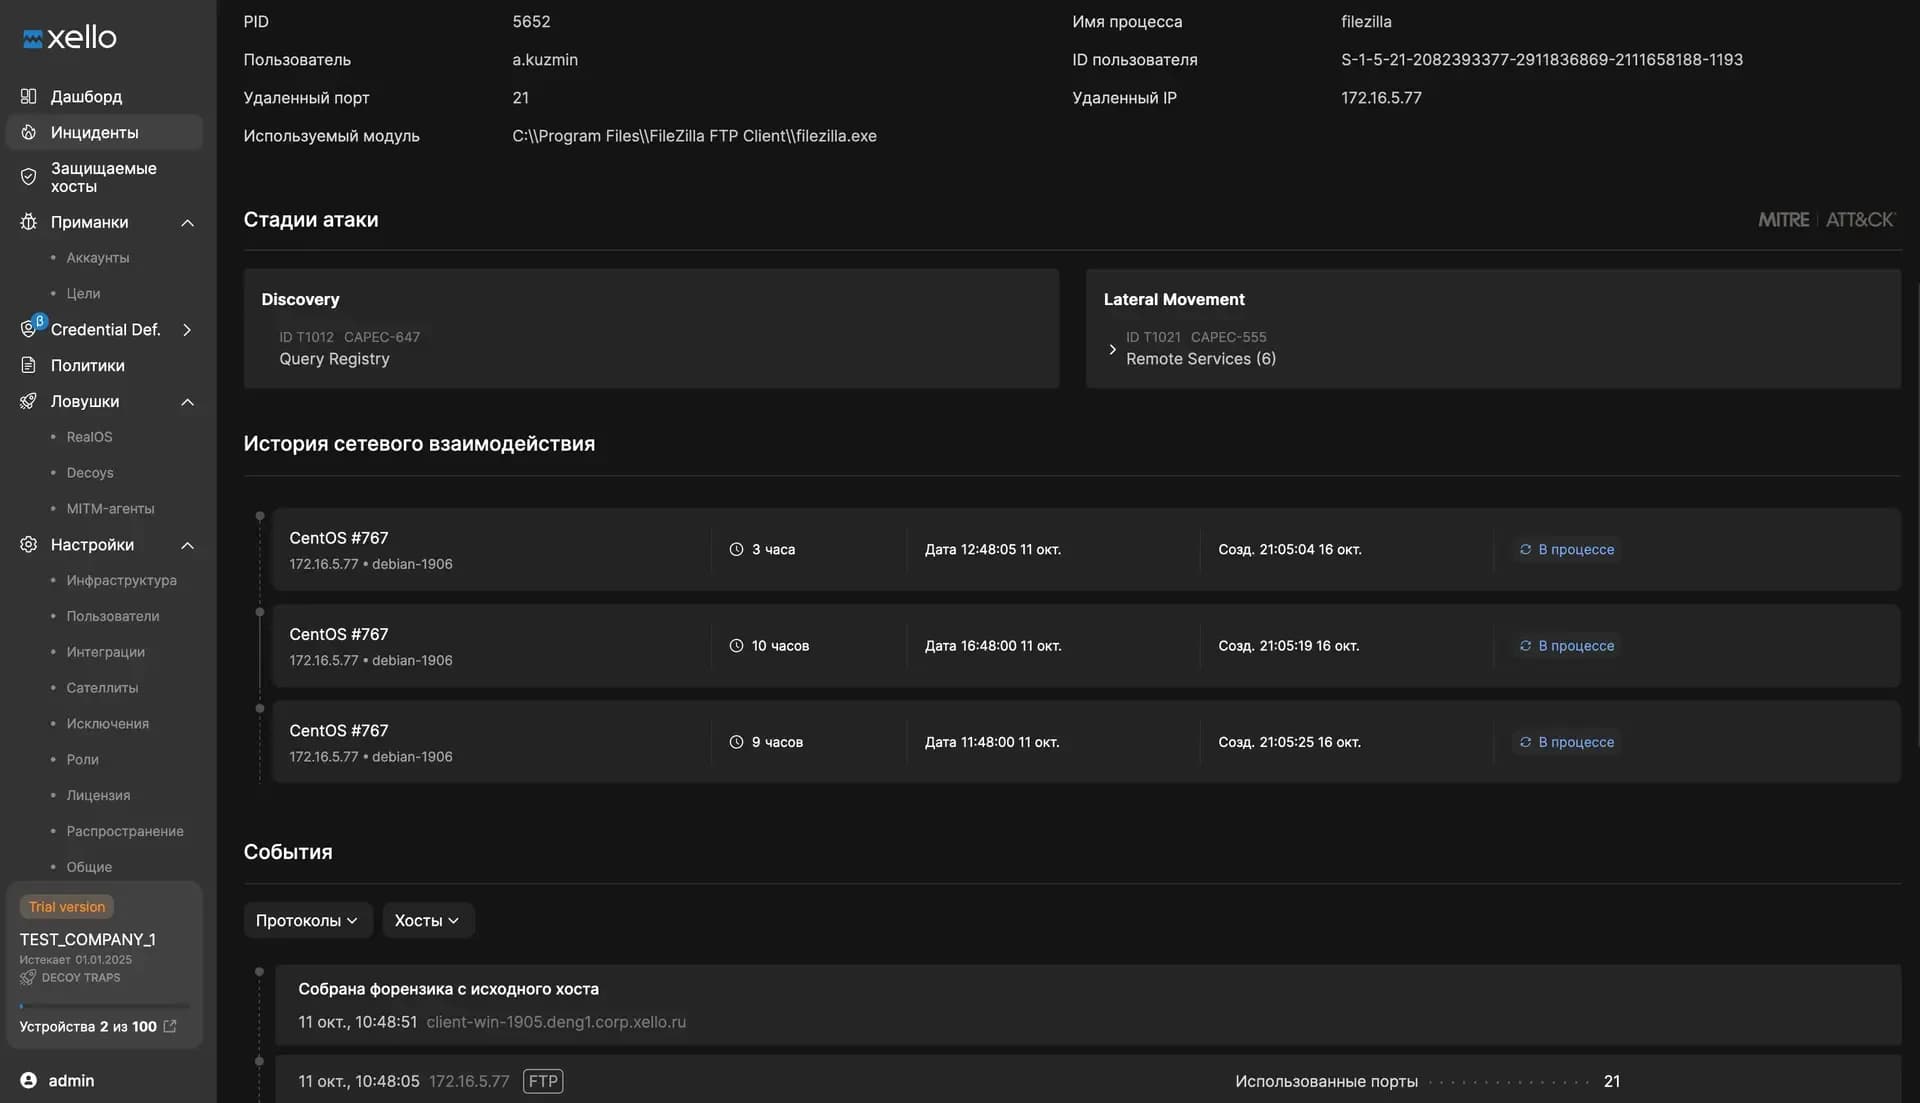
Для расследования киберинцидентов платформа записывает сетевой трафик в pcap-файл. Это позволяет получать все данные о командах и действиях хакера (выполнение команд, запросы, запуск утилит и другие) при его взаимодействии с ловушкой.
Выводы
Эпоха статичных ловушек давно прошла. На смену пришли современные системы киберобмана или решения класса Distributed Deception Platform как ответ на развитие ландшафта киберугроз (появление новых инструментов киберпреступников и методов получения доступа к инфраструктуре).В отличие от классических средств защиты подобные системы также влияют на психологию злоумышленников. Научно доказано, что у злоумышленников, знающих о наличии ловушек и приманок в инфраструктуре организации, снижается эффективность, поскольку они начинают действовать более осторожно и медленно, сверяя каждый свой шаг. Это повышает шансы на их ошибку. И даже если они не подозревают о наличии таких систем в инфраструктуре, их путь к реальным активам бизнеса сильно усложняется.Системы киберобмана ввиду их «безболезненного» внедрения позволяют организовать мониторинг киберинцидентов в сжатые сроки, а также усилить этот процесс, закрывая слепые зоны классических средств защиты и систем безопасности.[1] «Радар новейших технологий и тенденций: Безопасность» («Emerging Technologies and Trends Impact Radar: Security»)
https://www.gartner.com/en/documents/3975191[2] MITRE Engage: фреймворк и комьюнити киберобмана («MITRE Engage: A Framework and Community for Cyber Deception»)
https://www.mitre.org/news-insights/impact-story/mitre-engage-framework-and-community-cyber-deception[3] Deception: стратегическое решение для выявления инцидентов и реагирования на них
https://www.itsec.ru/articles/deception-strategicheskoe-reshenie-dlya-vyyavleniya-incidentov-i-reagirovaniya-na-nih