Кейс 1. Triton (Trisis) в Petro Rabigh
Petro Rabigh — нефтеперерабатывающий завод в Саудовской Аравии. В 2017 году в результате кибератаки произошли сбои в системе противоаварийной защиты (ПАЗ). Злоумышленникам удалось попасть внутрь технологического сегмента через ИТ-инфраструктуру.
Как действовали хакеры?
- 1Закрепились на одном из хостов оператора ПАЗ и инженера АСУ.
- 2Сделали обратный тоннель через NetExec до CC-сервера.
- 3Повысили привилегии с помощью SecHack (утилита для сбора учётных данных).
- 4Попали до ПАЗ за счёт уязвимости нулевого дня.
- 5Выяснили протокол, написали эксплойт и загрузили собственный код в память контроллера.
Как можно было предотвратить их действия с помощью технологии киберобмана?
Современные системы киберобмана могут распространять приманки (или «хлебные крошки»), интересные для злоумышленника. Это могут быть, например, ложные учётные данные, которые размещаются в процессе lsass.exe, хранилищах (Microsoft Vault), браузерах (Google Chrome, Mozilla Firefox). Эти данные позволяют увести злоумышленника на другие ложные активы (ловушки). Как только он попытается их использовать при реализации кибератаки, система оповестит специалистов информационной безопасности о потенциальном инциденте.Так, уже на начальном этапе в рамках попытки повышения привилегий и использования утилиты SecHack (T1003: OS Credential Dumping LSASS Memory) можно было бы подложить ложные учётные данные в процесс lsass.exe, которые стали бы триггерами для неверных действий нападающего и выдачи себя.На этапе разведки внутри промышленного сегмента можно распространить ложные устройства различных производителей (Siemens, Schneider Electric, Rockwell Automation и других), чтобы увести внимание злоумышленников. Даже в рамках пассивного сканирования это бы уже дало результат.Мы рассказали про самые очевидные триггеры, которые повлияли бы на дальнейшее развитие действий нападающих.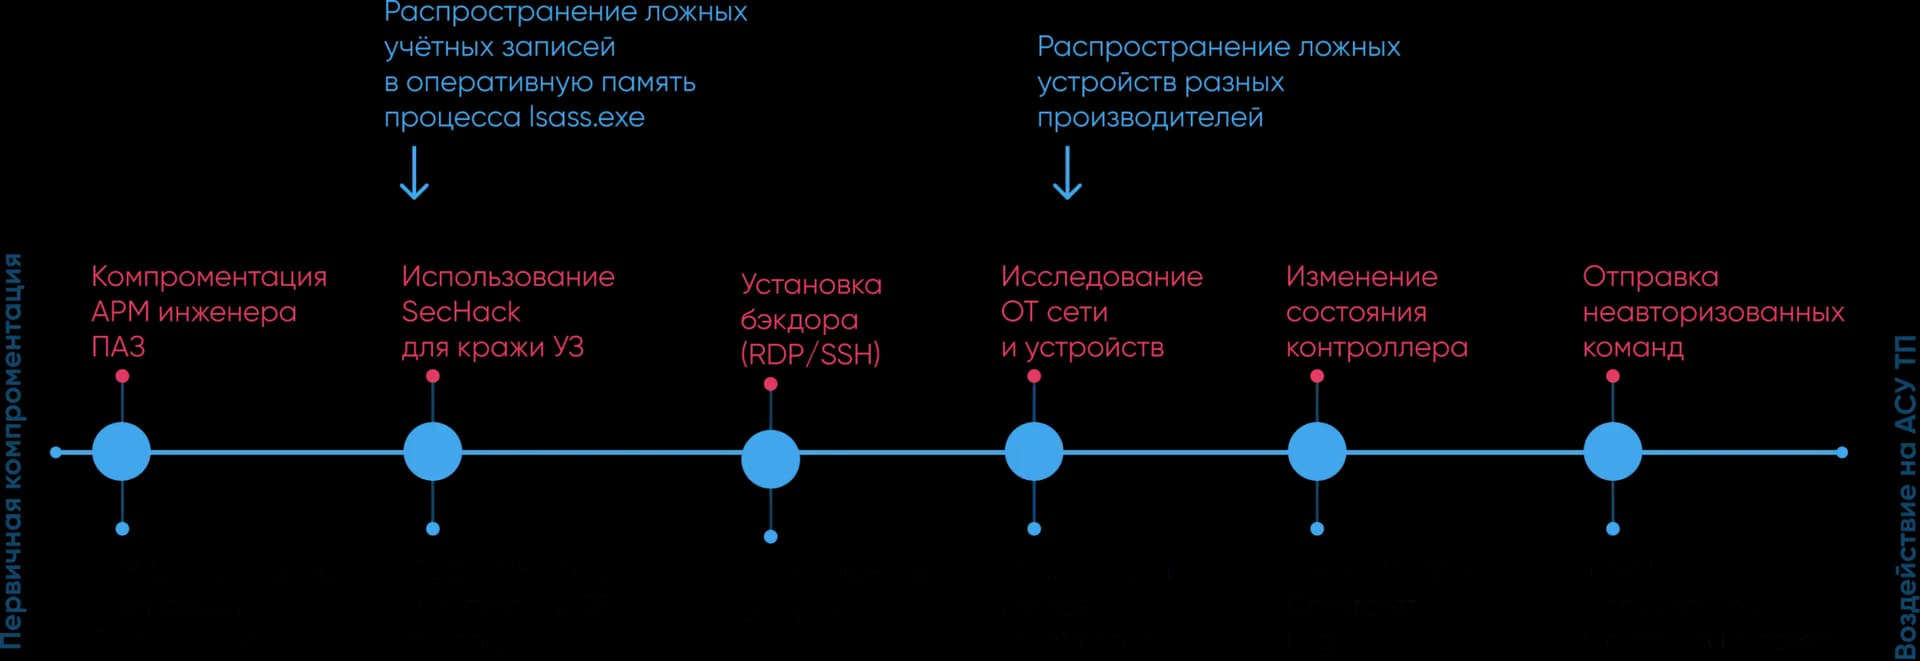
Кейс 2. Атака на цепочку поставки
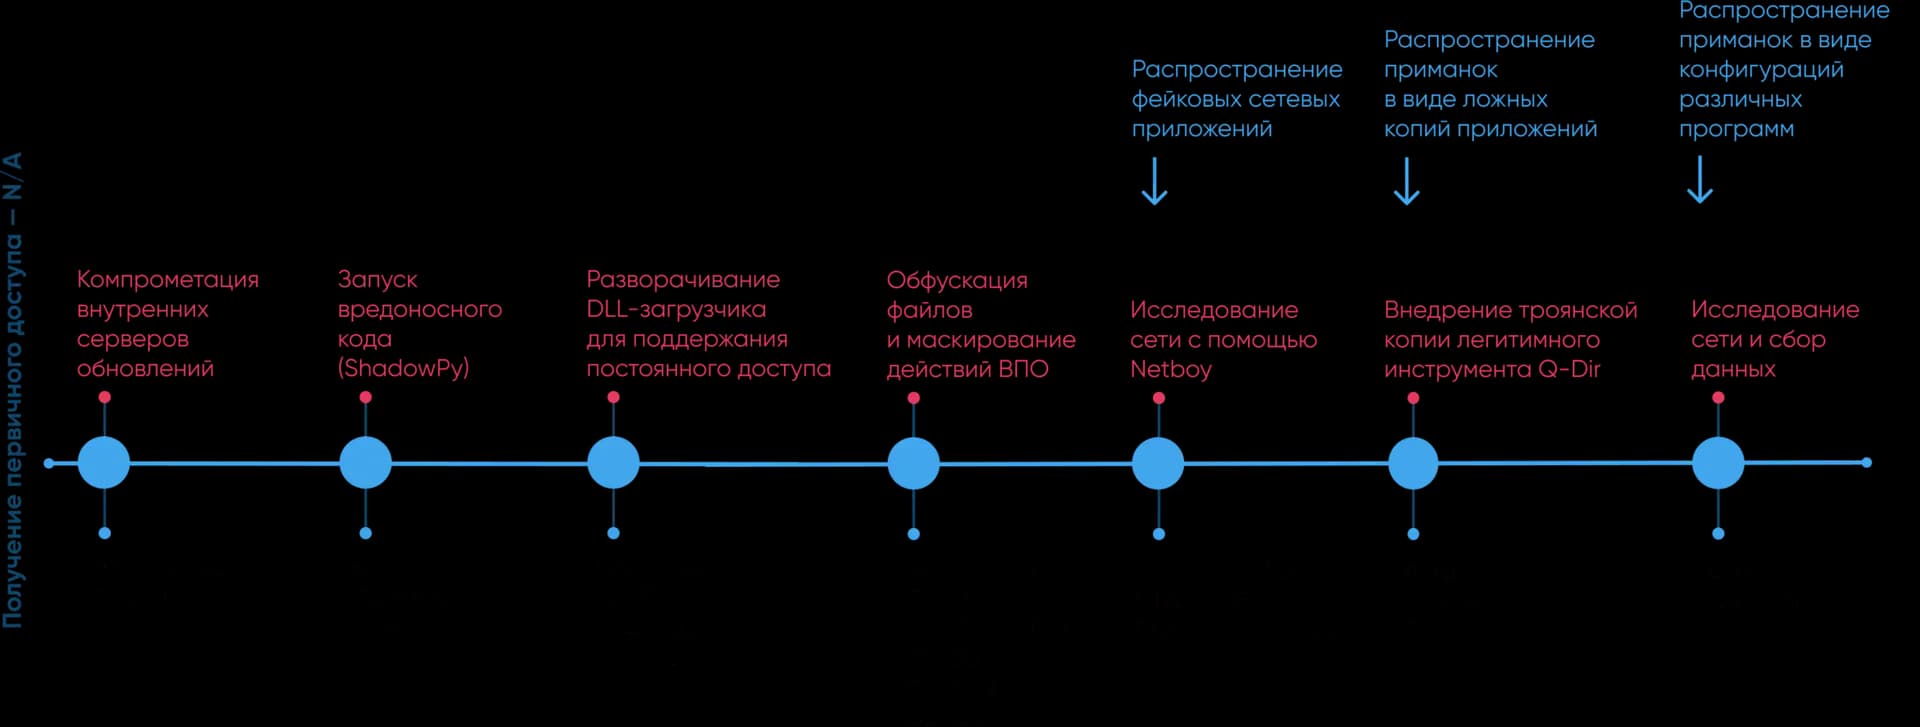
В начале 2023 года компания ESET выпустила отчёт с анализом деятельности APT-группировки Tick, где раскрыла детали атаки на разработчика DLP-системы из Восточной Азии. Злоумышленникам удалось получить доступ к сети вендора, взломать внутренние серверы обновлений и доставить троянизированный инсталлятор легитимного инструмента на некоторые хосты сотрудников компании. Впоследствии он был доставлен на целевые устройства через инструменты удалённой поддержки.Как действовали хакеры?
- 1Получили первичный доступ к сети.
- 2Скомпрометировали внутренние серверы обновлений.
- 3Развернули DLL-загрузчика для поддержания постоянного присутствия в сети.
- 4Использовали DLL для внедрения полезной нагрузки в заданные процессы.
- 5Внедрили троянскую копию легитимного инструмента Q-Dir, которая содержала ReVBShell, бэкдор для VBScript с открытым исходным кодом, а также легитимную копию самого приложения.
- 6Отправили вредоносные пакеты обновлений на отдельные хосты компании. Обновление было в виде архивного файла формата ZIP, содержащего вредоносный исполняемый файл, который применялся легитимным агентом обновления на отдельных узлах.
Как можно было предотвратить их действия с помощью технологии киберобмана?
На этапе исследования сети злоумышленники использовали бэкдор Netboy, который позволяет собрать системную информацию, выполнить загрузку и исполнение программ, захват экрана, удалить файлы по запросу злоумышленника. При поиске сетевых дисков и папок (T1135: Network Share Discovery) злоумышленники могли бы наткнуться на приманки в виде ложных сетевых ресурсов. На этапе сбора информации о пользователях (T1033: System Owner/User Discovery) с большой долей вероятности могли бы в процессе анализа задействовать ложную учётную запись. Даже простое открытие подобной приманки привело бы к формированию инцидента безопасности системой киберобмана.На этапе горизонтального передвижения злоумышленники заменили легитимное ПО, используемое технической поддержкой, на троянскую копию (T1080: Taint Shared Content). Создание ложных копий подобных приложений в сети помогло бы выявить нелегитимную активность уже на этом этапе. На этапе поиска интересующих файлов на общих сетевых дисках (T1039: Data from Network Shared Drive) хакеры могли бы найти одни из следующих ложных активов: приманки в виде конфигураций различных программ (RDP, Putty, WinSCP, Tomcat, Jenkins, IIS, AWS, VPN, Zenmap и т. д.) в хранилищах известных хостов (known_hosts), а также файловые приманки.