Active Directory (AD) остается ключевым элементом корпоративной ИТ-инфраструктуры. Через AD реализуются процессы аутентификации, авторизации и управления доступом, поэтому компрометация домена, как правило, приводит к утрате контроля над всей средой.По данным отчета Microsoft Digital Defense Report 2025, в первой половине 2025 года количество атак, связанных с компрометацией учетных данных, выросло на 32%.Одной из таких атак является Kerberoasting. Она не использует уязвимости в классическом понимании, а опирается на стандартную логику работы протокола Kerberos. Именно это делает атаку сложной для обнаружения традиционными средствами мониторинга.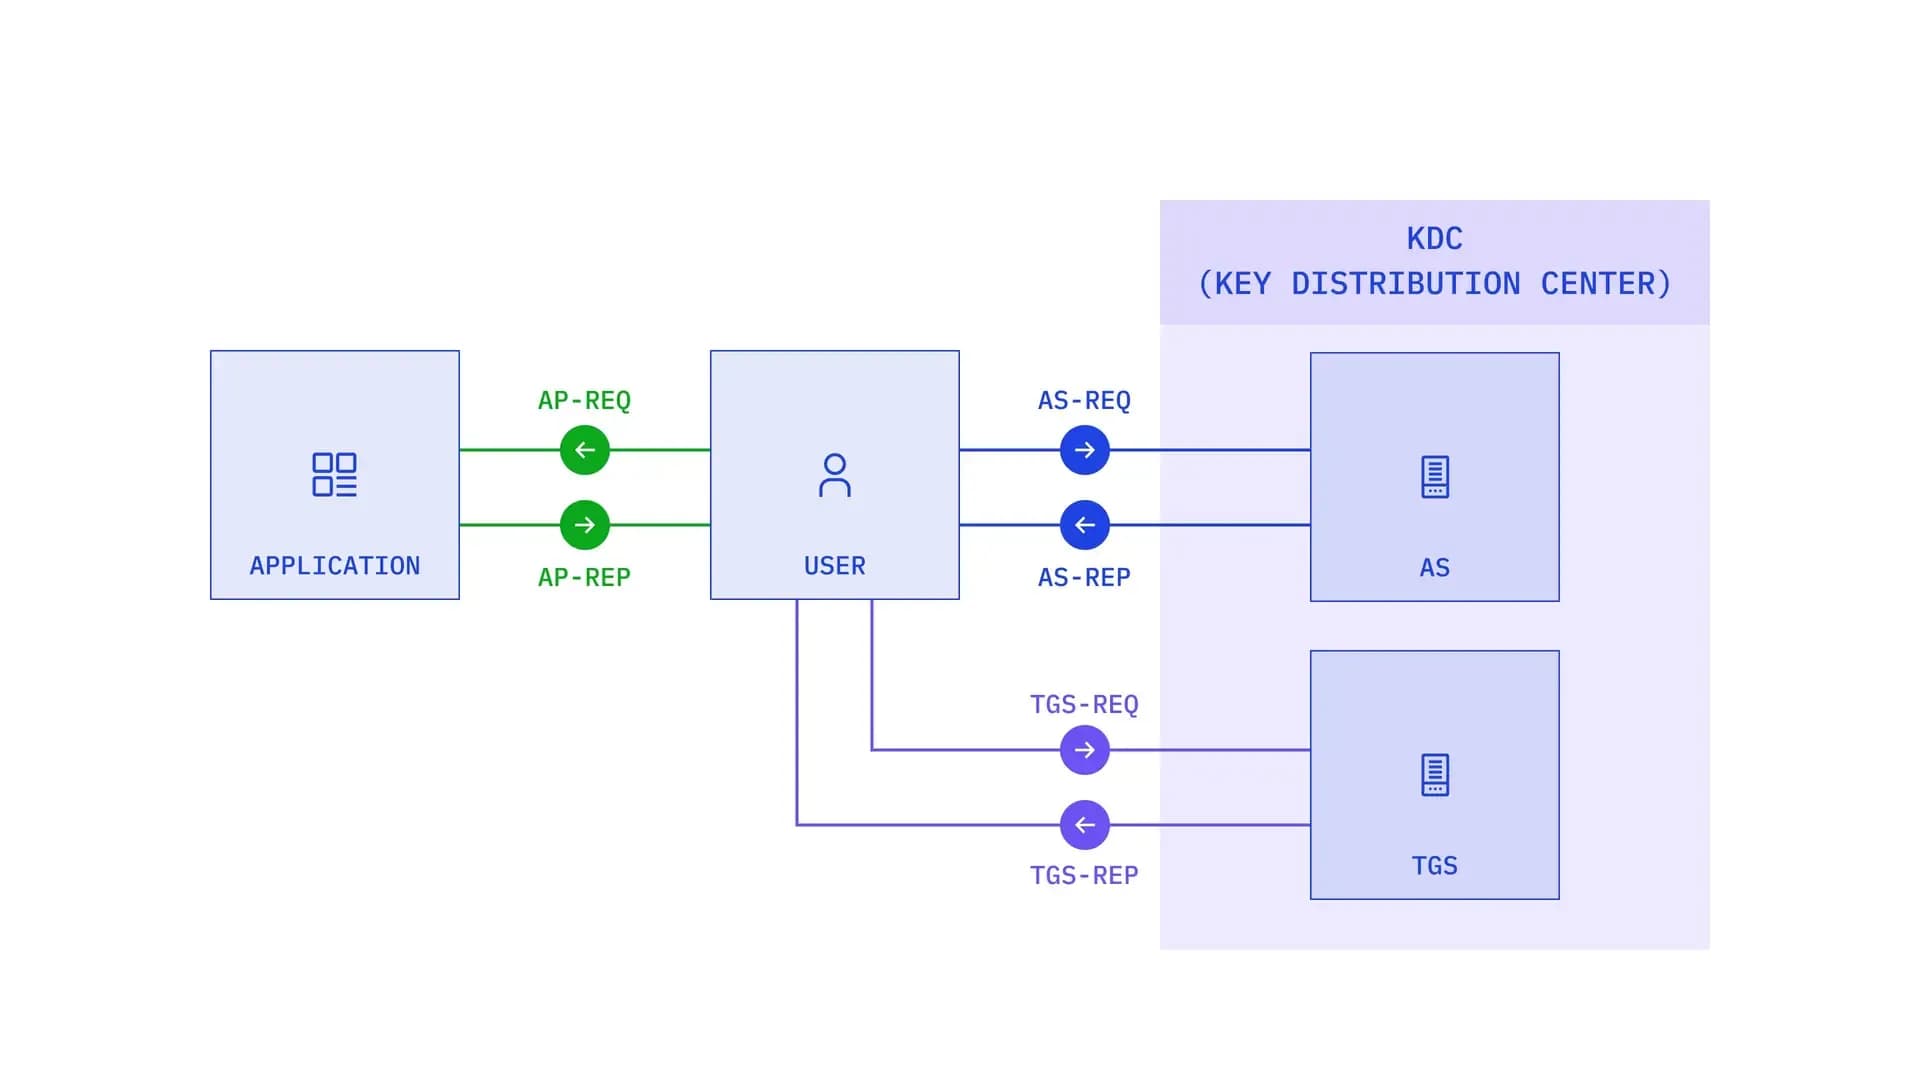
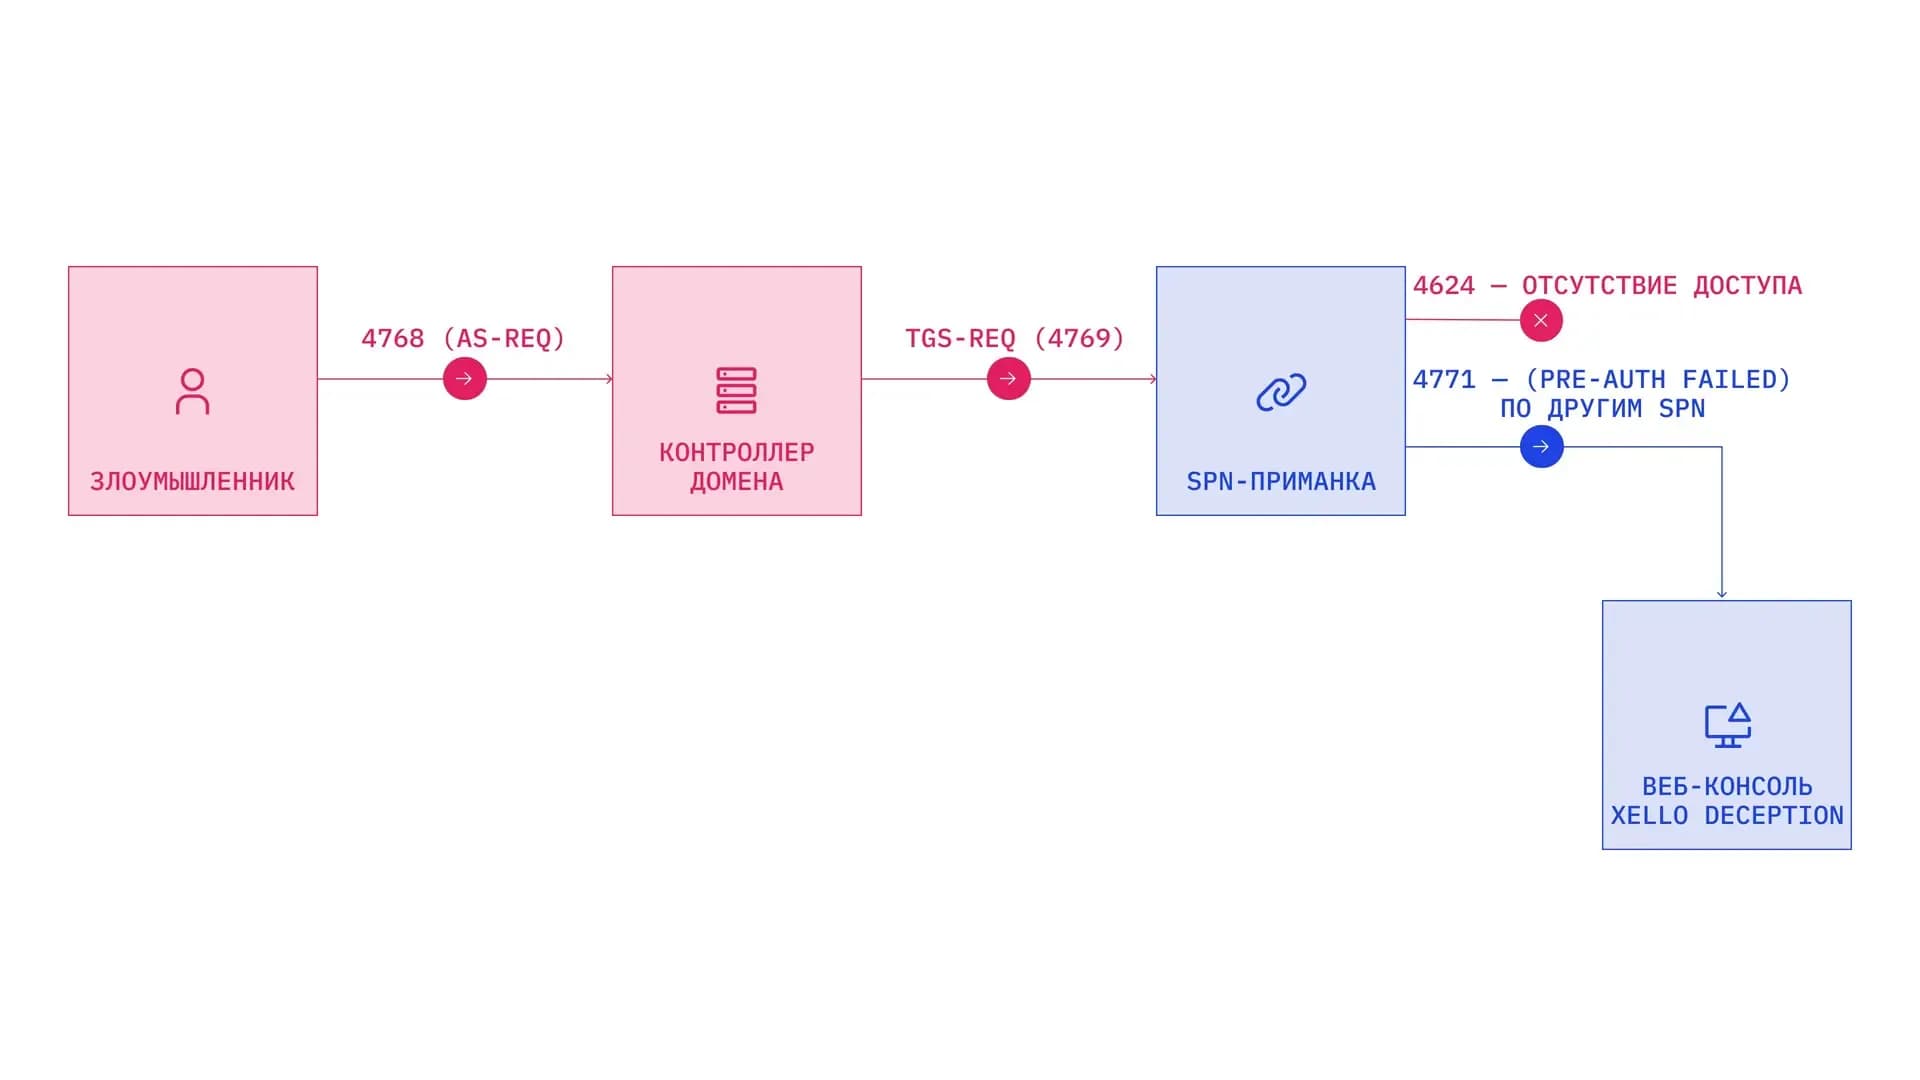 Злоумышленник запросил Kerberos‑билеты для сервисных аккаунтов (TGS‑REQ, событие 4769). Эти билеты не использовались для входа в сервисы, а сохранялись для последующего офлайн‑подбора паролей.Чтобы отследить такое поведение, была развернута ловушка — фиктивный сервисный аккаунт с корректно настроенным, но не используемым в реальной работе SPN. За этим аккаунтом не стоял ни один сервис или бизнес-процесс, что исключало легитимные причины для запроса Kerberos-билета.Система зафиксировала события 4769 на SPN‑приманку без последующих логинов или обращений к сервису. Дополнительно наблюдались ошибки предварительной аутентификации (4771) по другим учетным записям. Эти события не связаны напрямую с техникой Kerberoasting, однако в данном случае они указывали на параллельную активность злоумышленников и усиливали общий контекст.Таким образом, атака была зафиксирована на раннем этапе — до компрометации реальных сервисных учетных записей или эскалации привилегий.
Как работает Kerberoasting
Атака Kerberoasting основана на механизме аутентификации сервисов в протоколе Kerberos. В домене AD сервисы представлены учетными записями, для которых настроен Service Principal Name (SPN). SPN — это атрибут учетной записи, связывающий сервис с учетными данными, под которыми он работает. Kerberos использует SPN, чтобы определить, для какого сервиса должен быть выдан билет. Любой аутентифицированный пользователь домена может запросить сервисный билет (Ticket-Granting Service, TGS) для такого SPN. При его выдаче часть данных билета шифруется ключом соответствующей сервисной учетной записи.Получив TGS, злоумышленник извлекает зашифрованную часть и переводит дальнейшие действия в офлайн-режим. Подбор пароля осуществляется без последующего взаимодействия с контроллером домена, что существенно снижает количество наблюдаемых событий безопасности.Исторически наибольшие риски были связаны с использованием алгоритма RC4 (Rivest Cipher 4), при котором применяется NTLM-хэш сервисной учетной записи. Несмотря на рекомендации Microsoft по переходу на AES (Advanced Encryption Standard), поддержка RC4 во многих инфраструктурах сохраняется по причинам совместимости. Даже при использовании AES атака может быть реализована, если пароли сервисных учетных записей имеют ограниченную длину или редко меняются.На практике Kerberoasting по-прежнему возможна во многих корпоративных доменах, поскольку там используются классические сервисные учетные записи, а не управляемые, такие как gMSA (Group Managed Service Accounts). В отличие от традиционных аккаунтов, gMSA управляются системой: для них автоматически генерируются длинные сложные пароли, которые регулярно ротируются без участия администратора, а доступ к учетной записи строго ограничен. Это существенно снижает риск компрометации.Для реализации атаки Kerberoasting, как правило, применяются специализированные инструменты, позволяющие автоматизировать как запрос TGS-билетов, так и последующий офлайн-подбор паролей. Наиболее распространены Mimikatz и Rubeus, используемые для запроса и извлечения билетов, а также Impacket для массового сбора SPN. Полученные данные затем обрабатываются в инструментах офлайн-перебора, таких как Hashcat или John the Ripper. Широкая доступность этих инструментов, в том числе в рамках пентеста, дополнительно повышает актуальность защиты от Kerberoasting.Почему Kerberoasting сложно обнаружить
Наиболее распространенный подход к обнаружению Kerberoasting основан на анализе событий запроса Kerberos-билетов, прежде всего Event ID 4769. Однако в реальных средах этот метод редко обеспечивает стабильный результат. Количество легитимных запросов TGS может исчисляться десятками и даже сотнями тысяч в сутки (в зависимости от масштабов инфраструктуры), а их характер существенно зависит от архитектуры приложений, режима работы сервисов и особенностей доменной среды.Для повышения точности аналитики используются дополнительные критерии, включая частоту запросов от одной учетной записи за короткий промежуток времени, выявление нетипичных шаблонов активности или обращений к редко используемым SPN. Тем не менее даже при использовании таких фильтров классические средства мониторинга либо формируют большое количество ложных срабатываний, либо не фиксируют атаку, если злоумышленник распределяет запросы во времени и применяет стандартные инструменты. Проблема заключается не в отсутствии событий, а в сложности корректной интерпретации их контекста.Использование технологии киберобмана
Одним из способов повысить качество обнаружения атак является смещение фокуса с анализа большого количества событий на фиксацию обращений к ложным объектам. Такой подход реализуется в решениях, основанных на технологии киберобмана.В контексте AD это достигается за счет создания ложных учетных записей и сервисов, полностью интегрированных в домен, но не задействованных в бизнес-процессах. Для эффективного выявления Kerberoasting создается сервисная учетная запись с корректным SPN и длинным случайным паролем, за которой не стоит реальный сервис.Запрос TGS к такому SPN с высокой вероятностью указывает на этап разведки или подготовки атаки. Подобный сигнал практически всегда является высокодостоверным индикатором атаки, поскольку в корректно настроенной среде легитимных причин для обращения к такому объекту нет.Такой сигнал обладает высокой практической ценностью для сотрудников SOC (Security Operations Center). В отличие от классических корреляционных правил, требующих анализа большого массива событий 4769, после обращения к ложному SPN система киберобмана сразу отправляет данные в SOC, где формируется инцидент, не нуждающийся в дополнительной фильтрации. Это позволяет существенно сократить время первичного триажа и сосредоточить усилия аналитиков на подтверждении атаки и реагировании, а не на разборе фоновой легитимной активности.Важно учитывать, что технология киберобмана не предназначена для решения всех задач защиты AD. Она не выявляет атаки, выполняемые с использованием уже скомпрометированных привилегированных учетных записей, таких как Golden Ticket или DCSync (для этих целей существуют решения класса ITDR). По этой причине решения, основанные на технологии киберобмана, дополняют классические средства защиты, а не заменяют их.Практические аспекты внедрения
Эффективность систем киберобмана напрямую зависит от корректности внедрения. Ложные учетные записи должны соответствовать принятым в организации соглашениям об именовании и выглядеть правдоподобно с точки зрения атакующего. Кроме того, необходимо выстроить процессы сопровождения решения, включая контроль изменений SPN, ротацию паролей и предотвращение случайного использования таких учетных записей администраторами или автоматизированными системами.На практике наибольший эффект достигается при интеграции сигналов от систем киберобмана в существующие процессы реагирования и расследования инцидентов. В этом случае выявление обращения к ложному объекту может использоваться как триггер, инициирующий проверку активности учетной записи, источника запроса и последующих действий в домене.Снижение вероятности Kerberoasting
Снижение вероятности успешной атаки Kerberoasting требует сочетания организационных и технических мер. В первую очередь рекомендуется, по возможности, переходить на управляемые учетные записи gMSA, которые исключают ручное управление паролями и обеспечивают их автоматическую ротацию.Дополнительной мерой является отказ от использования алгоритма RC4 в пользу AES-128 или AES-256. Это усложняет извлечение NTLM-хэшей и снижает эффективность офлайн-перебора. Для сервисных учетных записей, которые по-прежнему требуют ручного управления, целесообразно применять строгую парольную политику, включая использование длинных сложных паролей и их регулярную ротацию.Не менее важным остается принцип минимально необходимых привилегий. Ограничение прав сервисных учетных записей позволяет существенно снизить потенциальный ущерб даже в случае их компрометации.С точки зрения обнаружения полезным остается расширенный аудит и корреляция событий в SIEM-системах, включая мониторинг запросов TGS и их сопоставление с последующей активностью в домене. Интеграция таких сигналов с событиями от систем киберобмана позволяет дополнительно повысить точность выявления кибератак.Кейс использования технологии киберобмана для выявления Kerberoasting
Практическая ценность систем киберобмана хорошо иллюстрируется на реальном кейсе выявления атаки Kerberoasting.