Что такое MITM-атака
Атака «человек посередине» (man-in-the-middle, MITM) — тип атаки, при которой злоумышленник перехватывает сообщения, проходящие между двумя сторонами (этими сторонами могут быть два пользователя, пользователь и приложение, рабочая станция и серверный компьютер и так далее), при этом потенциально выдавая себя за другую сторону. Атаки MITM происходят в режиме реального времени, что позволяет злоумышленникам манипулировать передаваемыми данными. Они могут изменять сообщения, перенаправлять жертв на вредоносные веб-сайты и собирать конфиденциальные данные. Например, злоумышленник может перехватить запрос на банковский сайт и изменить данные счета, в результате чего пользователь неосознанно переведет деньги на счет злоумышленника.MITM-атаки распространены у хакерских группировок. Они могут использоваться как для повышения привилегий, так и для закрепления в сети.
Основные этапы MITM-атак:
1. Перехват связи
Злоумышленник использует различные методы для перехвата данных
Подмена Wi-Fi сети: создание фальшивой точки доступа, к которой подключаются жертвы.
ARP-спуфинг: подмена ARP-ответов для перенаправления трафика.
DNS-спуфинг: изменение DNS-записей для перенаправления запросов на фальшивые сайты.
2. Доступ к данным
После перехвата связи злоумышленник может просматривать, изменять или подменять передаваемую информацию, включая пароли, номера кредитных карт и другие конфиденциальные данные.
3. Передача данных
Злоумышленник может передавать данные между двумя сторонами, изменяя их по своему усмотрению. Это может привести к краже личной информации или финансовым потерям.MITM-атаки используются как для кражи конфиденциальной информации (учетные данные пользователей от корпоративных систем), так и — личной (банковские данные, пароли и логины).Как Xello Deception выявляет MITM-атаки
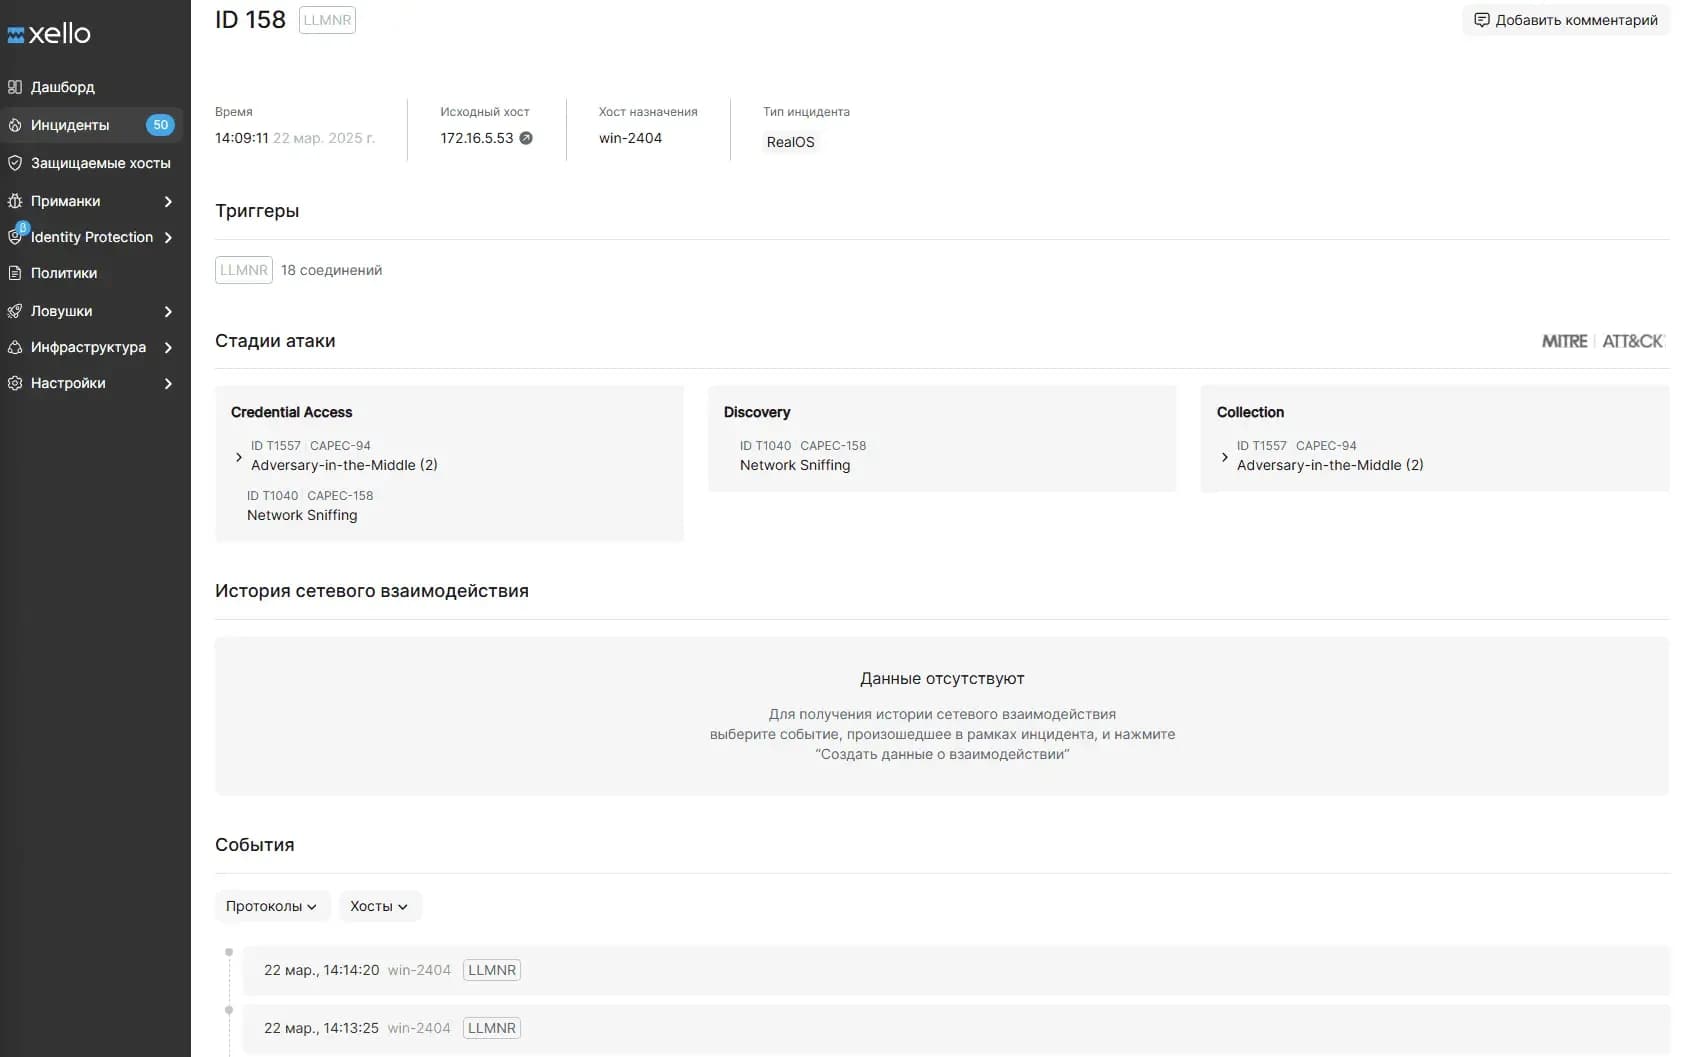
Для выявления некоторых MITM-атак используются специальные агенты, в качестве которых выступают уже развернутые серверы-ловушки — RealOS или Decoys. MITM-агенты рассылают по сети ложный трафик в рамках конкретного протокола и выявляют узлы сети, которые отвечают на него. При подобных атаках злоумышленники прослушивают запросы устройств на разрешение имен, перехватывают данные пакеты сети и отправляют жертве вредоносный ответ. Если злоумышленник отвечает на ложный запрос (обычно для этого используются различные инструменты, например, Responder или Inveigh), то эта активность регистрируется как MITM-атака.
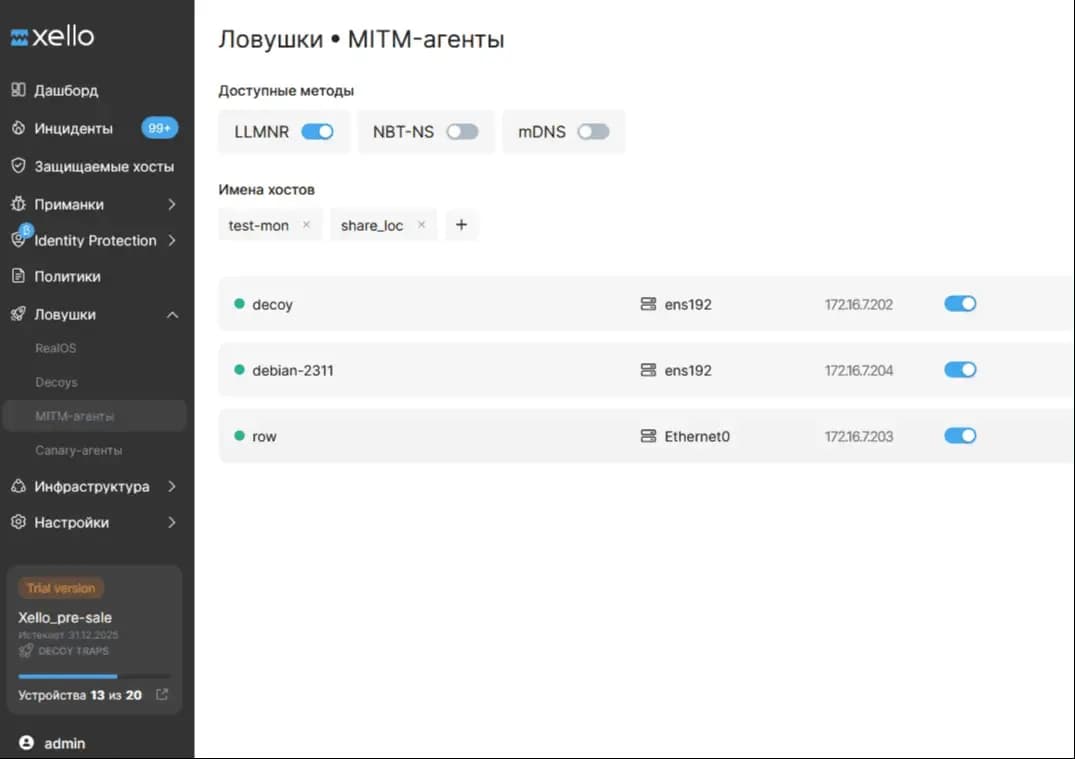
В веб-консоли Xello Deception отобразится детальная информация по инциденту: с помощью какого инструмента совершена атака, на какой протокол, дальнейшая история взаимодействия с ложными сетевыми ресурсами.