Ранее Заказчик использовал зарубежное Deception-решение. Одним из его ключевых ограничений была невозможность применять доменные учетные записи в качестве приманок. Кроме того, недостаточный уровень интерактивности ложных объектов снижал их эффективность и не позволял органично встроить их в инфраструктуру Заказчика.Платформа Xello Deception оказалась более точной и лучше адаптированной под реальные сценарии атак. Ее настройка была завершена за месяц до описываемого инцидента, а ложные срабатывания, связанные с ранее использовавшимися компонентами зарубежного решения, — полностью устранены.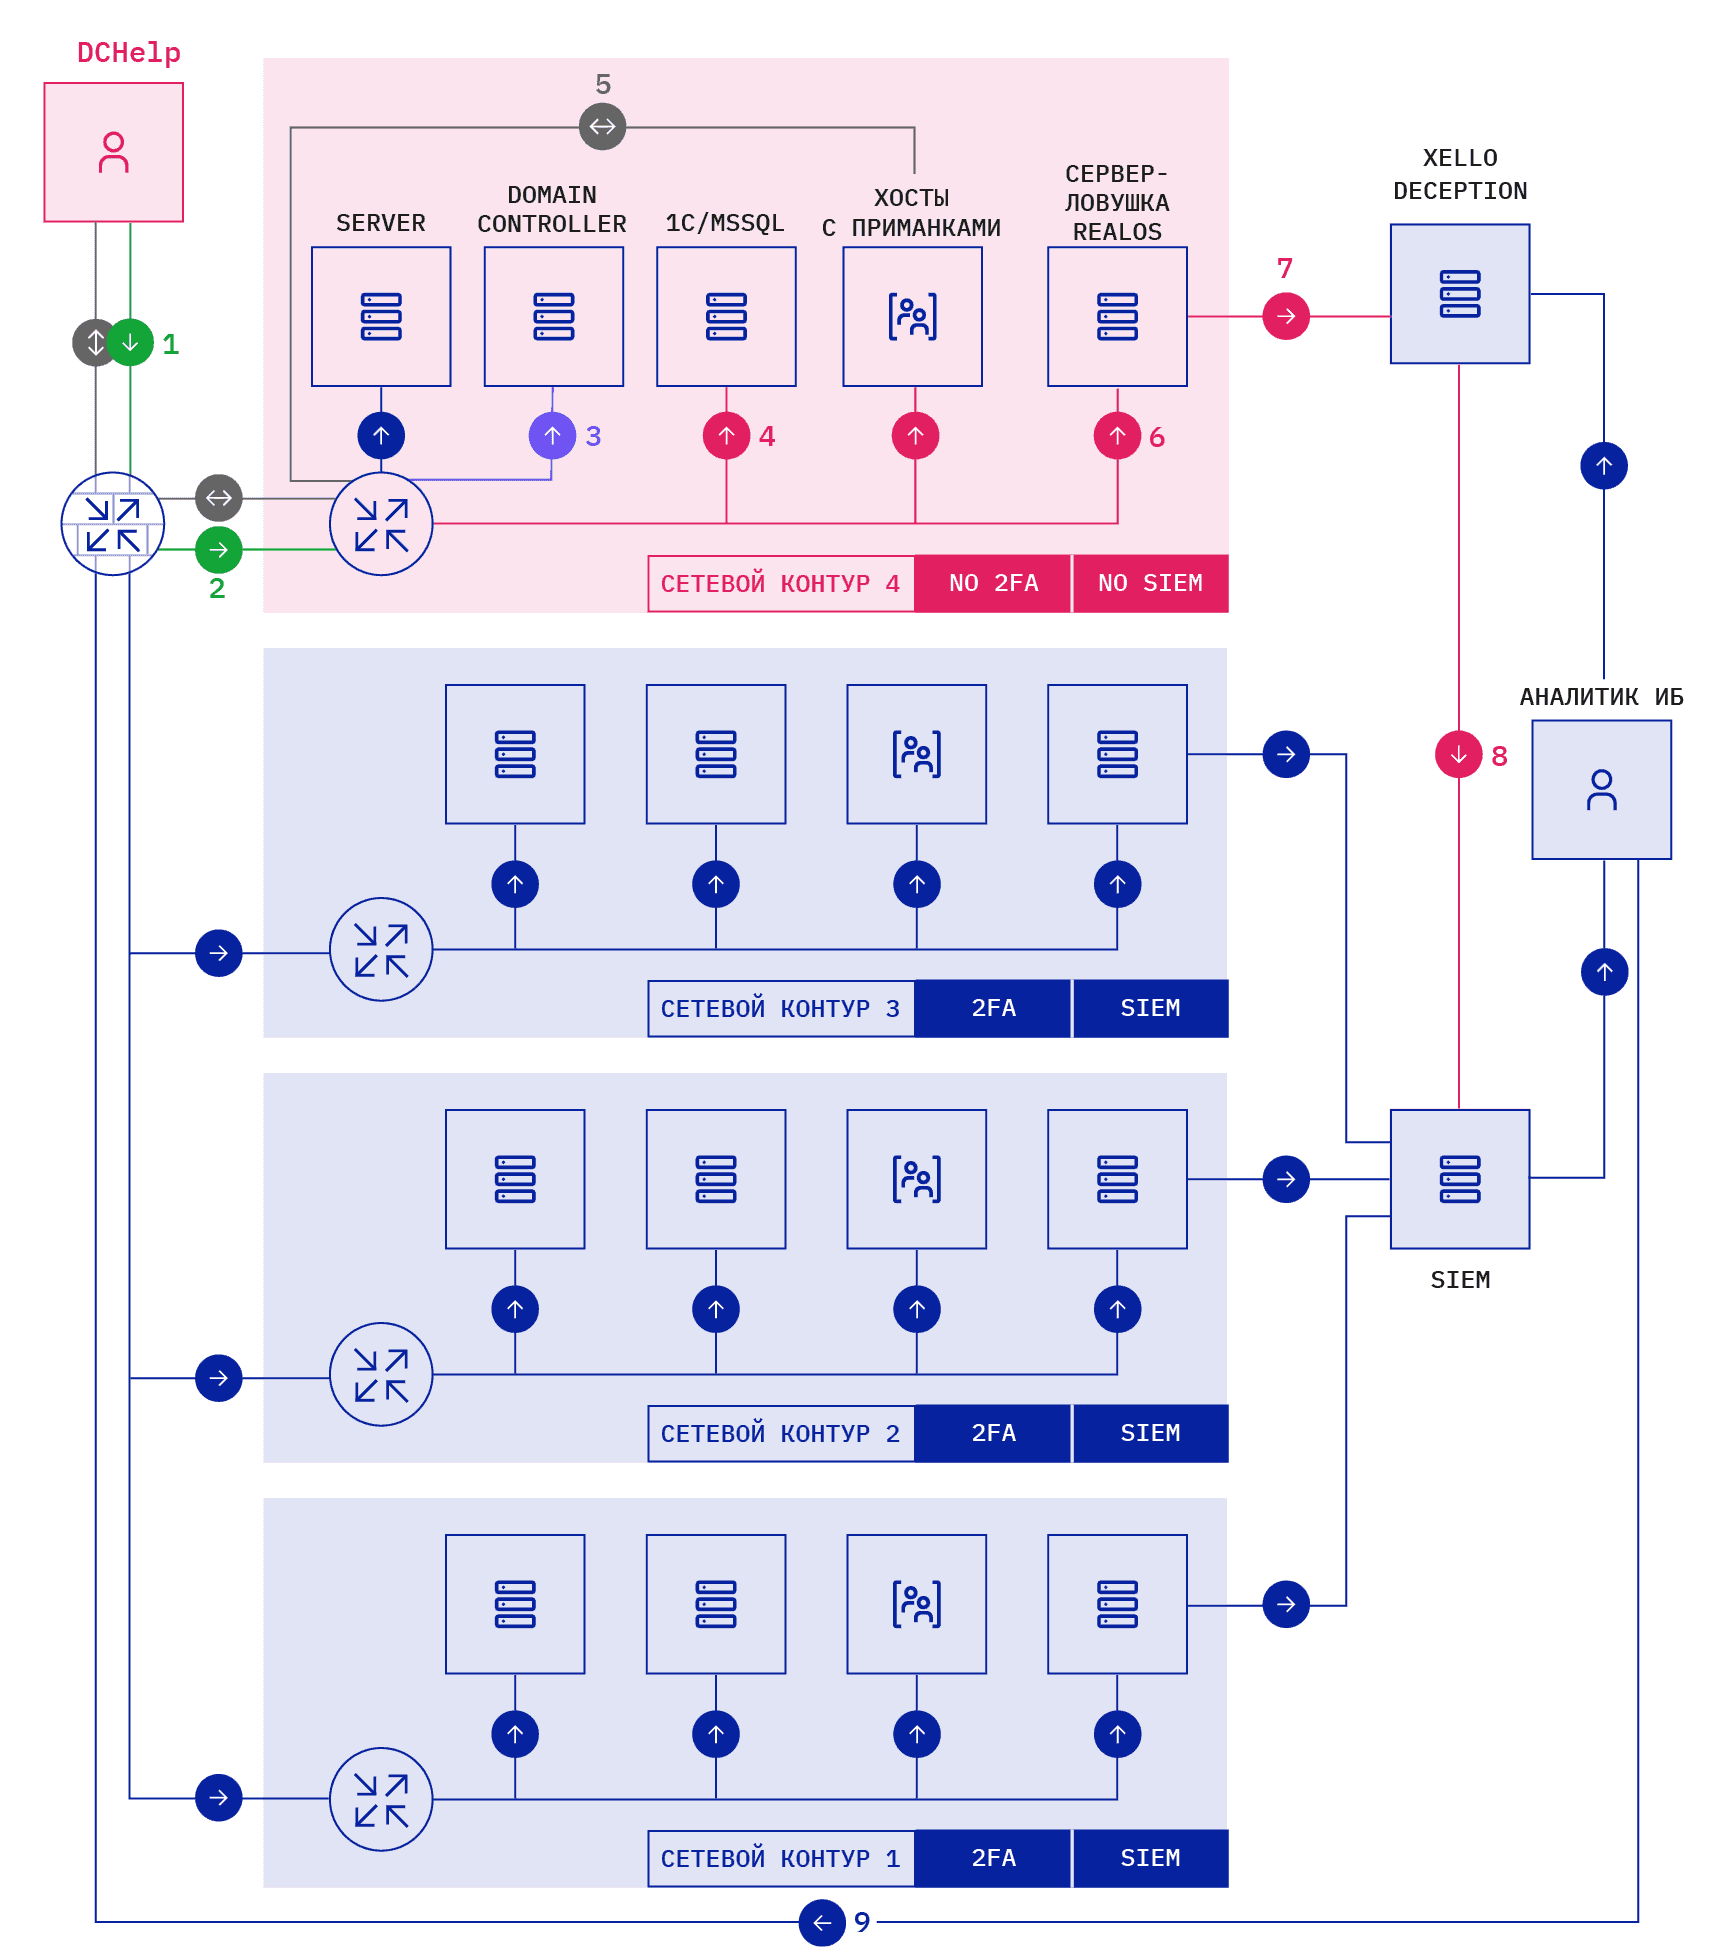
Вызов
Холдинг находился в процессе присоединения новых дочерних компаний и повышения уровня их информационной безопасности.
Инцидент
В декабре 2024 года холдинг подвергся целевой атаке со стороны APT-группировки DCHelp.
Этап 1. Первоначальное проникновение и компрометация сегмента
В инфраструктуре Заказчика существовали сегменты, не подключенные к системе мониторинга (SIEM). Это были недавно интегрированные площадки, появившиеся после приобретения дочерних компаний. Уровень их информационной безопасности еще не был приведен к корпоративному стандарту. На этих площадках проводились работы по настройке двухфакторной аутентификации и внедрению антивируса. Одну из них злоумышленники выбрали в качестве точки входа.Получив доступ к локальной сети, атакующие зашифровали серверы площадки и полностью удалили журналы событий. В качестве средств шифрования использовалось ПО с открытым исходным кодом DiskCryptor. Это лишило специалистов ИБ возможности восстановить цепочку первоначального проникновения.На этом этапе злоумышленники украли учетные данные нескольких администраторов с расширенными привилегиями. Эти учетные записи обслуживали ключевые прикладные системы холдинга.Используя эти учетные записи, атакующие начали собирать информацию о смежных системах и определять направления для продвижения в более защищенные сегменты сети. Далее они приступили к горизонтальному перемещению. Поскольку площадка не была подключена к SIEM, их действия оставались незаметными.Этап 2. Расширение присутствия и подготовка к масштабированию атаки
Злоумышленники попытались создать локальную учетную запись, характерную для их APT-группировки, после чего приступили к расширению своего присутствия в инфраструктуре.
Они сканировали ряд серверов в поисках установленных антивирусных решений и уязвимых точек.
Устанавливали MeshAgent для создания дополнительного канала удаленного доступа.
Запускали Mimikatz, утилиты для сканирования портов и другие вредоносные инструменты. Пытались установить связь с внешним IP-адресом, ранее связанным с DCHelp.
Если бы атака осталась незамеченной, она могла перейти в фазу масштабной компрометации.
Этап 3. Обнаружение
Рано утром специалисты ИБ Заказчика увидели в SIEM несколько уведомлений об обращениях к терминальному серверу-ловушке RealOS. Для подключения злоумышленники использовали скомпрометированную учетную запись.
RealOS-сервер превращает хостовую операционную систему в ловушку и позволяет выявлять действия злоумышленника при попадании на нее.
Платформа Xello Deception зафиксировала источник подключения, использованные учетные данные и инструменты атаки. Информация в режиме реального времени была передана в SIEM, где автоматически сформировался инцидент. Далее через SOAR уведомления поступили в мессенджер сотрудникам ИБ Заказчика, что позволило оперативно подтвердить факт атаки и отсутствие ложного срабатывания.
Реагирование
Специалисты ИБ изолировали задействованные сегменты, заблокировали скомпрометированные учетные записи и проанализировали логику атаки в SIEM.Расследование показало, что злоумышленники успели закрепиться на еще одной площадке. Там также был установлен MeshAgent и предпринимались попытки создать внешнюю точку доступа.При этом выяснилось, что на серверах присутствовали своевременно не устраненные уязвимости, а антивирус был отключен или не функционировал. Это позволило атакующим оставаться незамеченными.Собранные артефакты подтвердили причастность APT-группировки DCHelp.Схема атаки
- 1Проникновение в сеть.
- 2Выбор сегмента сети без защиты.
- 3Атака.
- 4Горизонтальное перемещение и сбор данных для расширения атаки.
- 5Установка ПО MeshAgent.
- 6Перемещение на сервер-ловушку.
- 7Отправка события взаимодействия с ловушкой на сервер управления.
- 8Отправка события в SIEM.
- 9Реагирование.
Экономика атаки
Уже произошло
Масштаб риска
4 машины зашифровано
Около 20 000 всего машин в инфраструктуре
700 000 рублей — требование выкупа
До 3,5 млрд рублей — потенциальный ущерб
Платформа Xello Deception помогла своевременно обнаружить атаку, что позволило предотвратить дальнейшее шифрование площадок.
Результаты
Атака остановлена на ранней стадии — до компрометации критически важных систем головной компании.
После атаки все площадки холдинга были подключены к SIEM.
Внедрены единые корпоративные средства защиты и меры информационной безопасности.
Запланировано дополнительное насыщение ловушками площадок с повышенным уровнем риска, где ранее наблюдались проблемы с цифровой гигиеной и обучением персонала.
«Ловушка Xello Deception позволила нам вовремя обнаружить злоумышленников, которые уже зашифровали одну из площадок и под легитимными учетными записями продвигались к критически важным системам головной компании. Риски были крайне высокими, поскольку остальные средства защиты не сработали», — представитель Департамента информационной безопасности Заказчика.