Собственные шаблоны приманок
В версии 5.8 администраторы получили возможность создавать собственные шаблоны приманок. Можно изменять их наполнение: редактировать текст файлов, корректировать скрипты и конфигурации, задавать пути распространения и имена файлов. Это делает работу с приманками значительно более адаптивной и позволяет легко подстраивать их под любые сценарии, повышая эффективность обнаружения угроз.
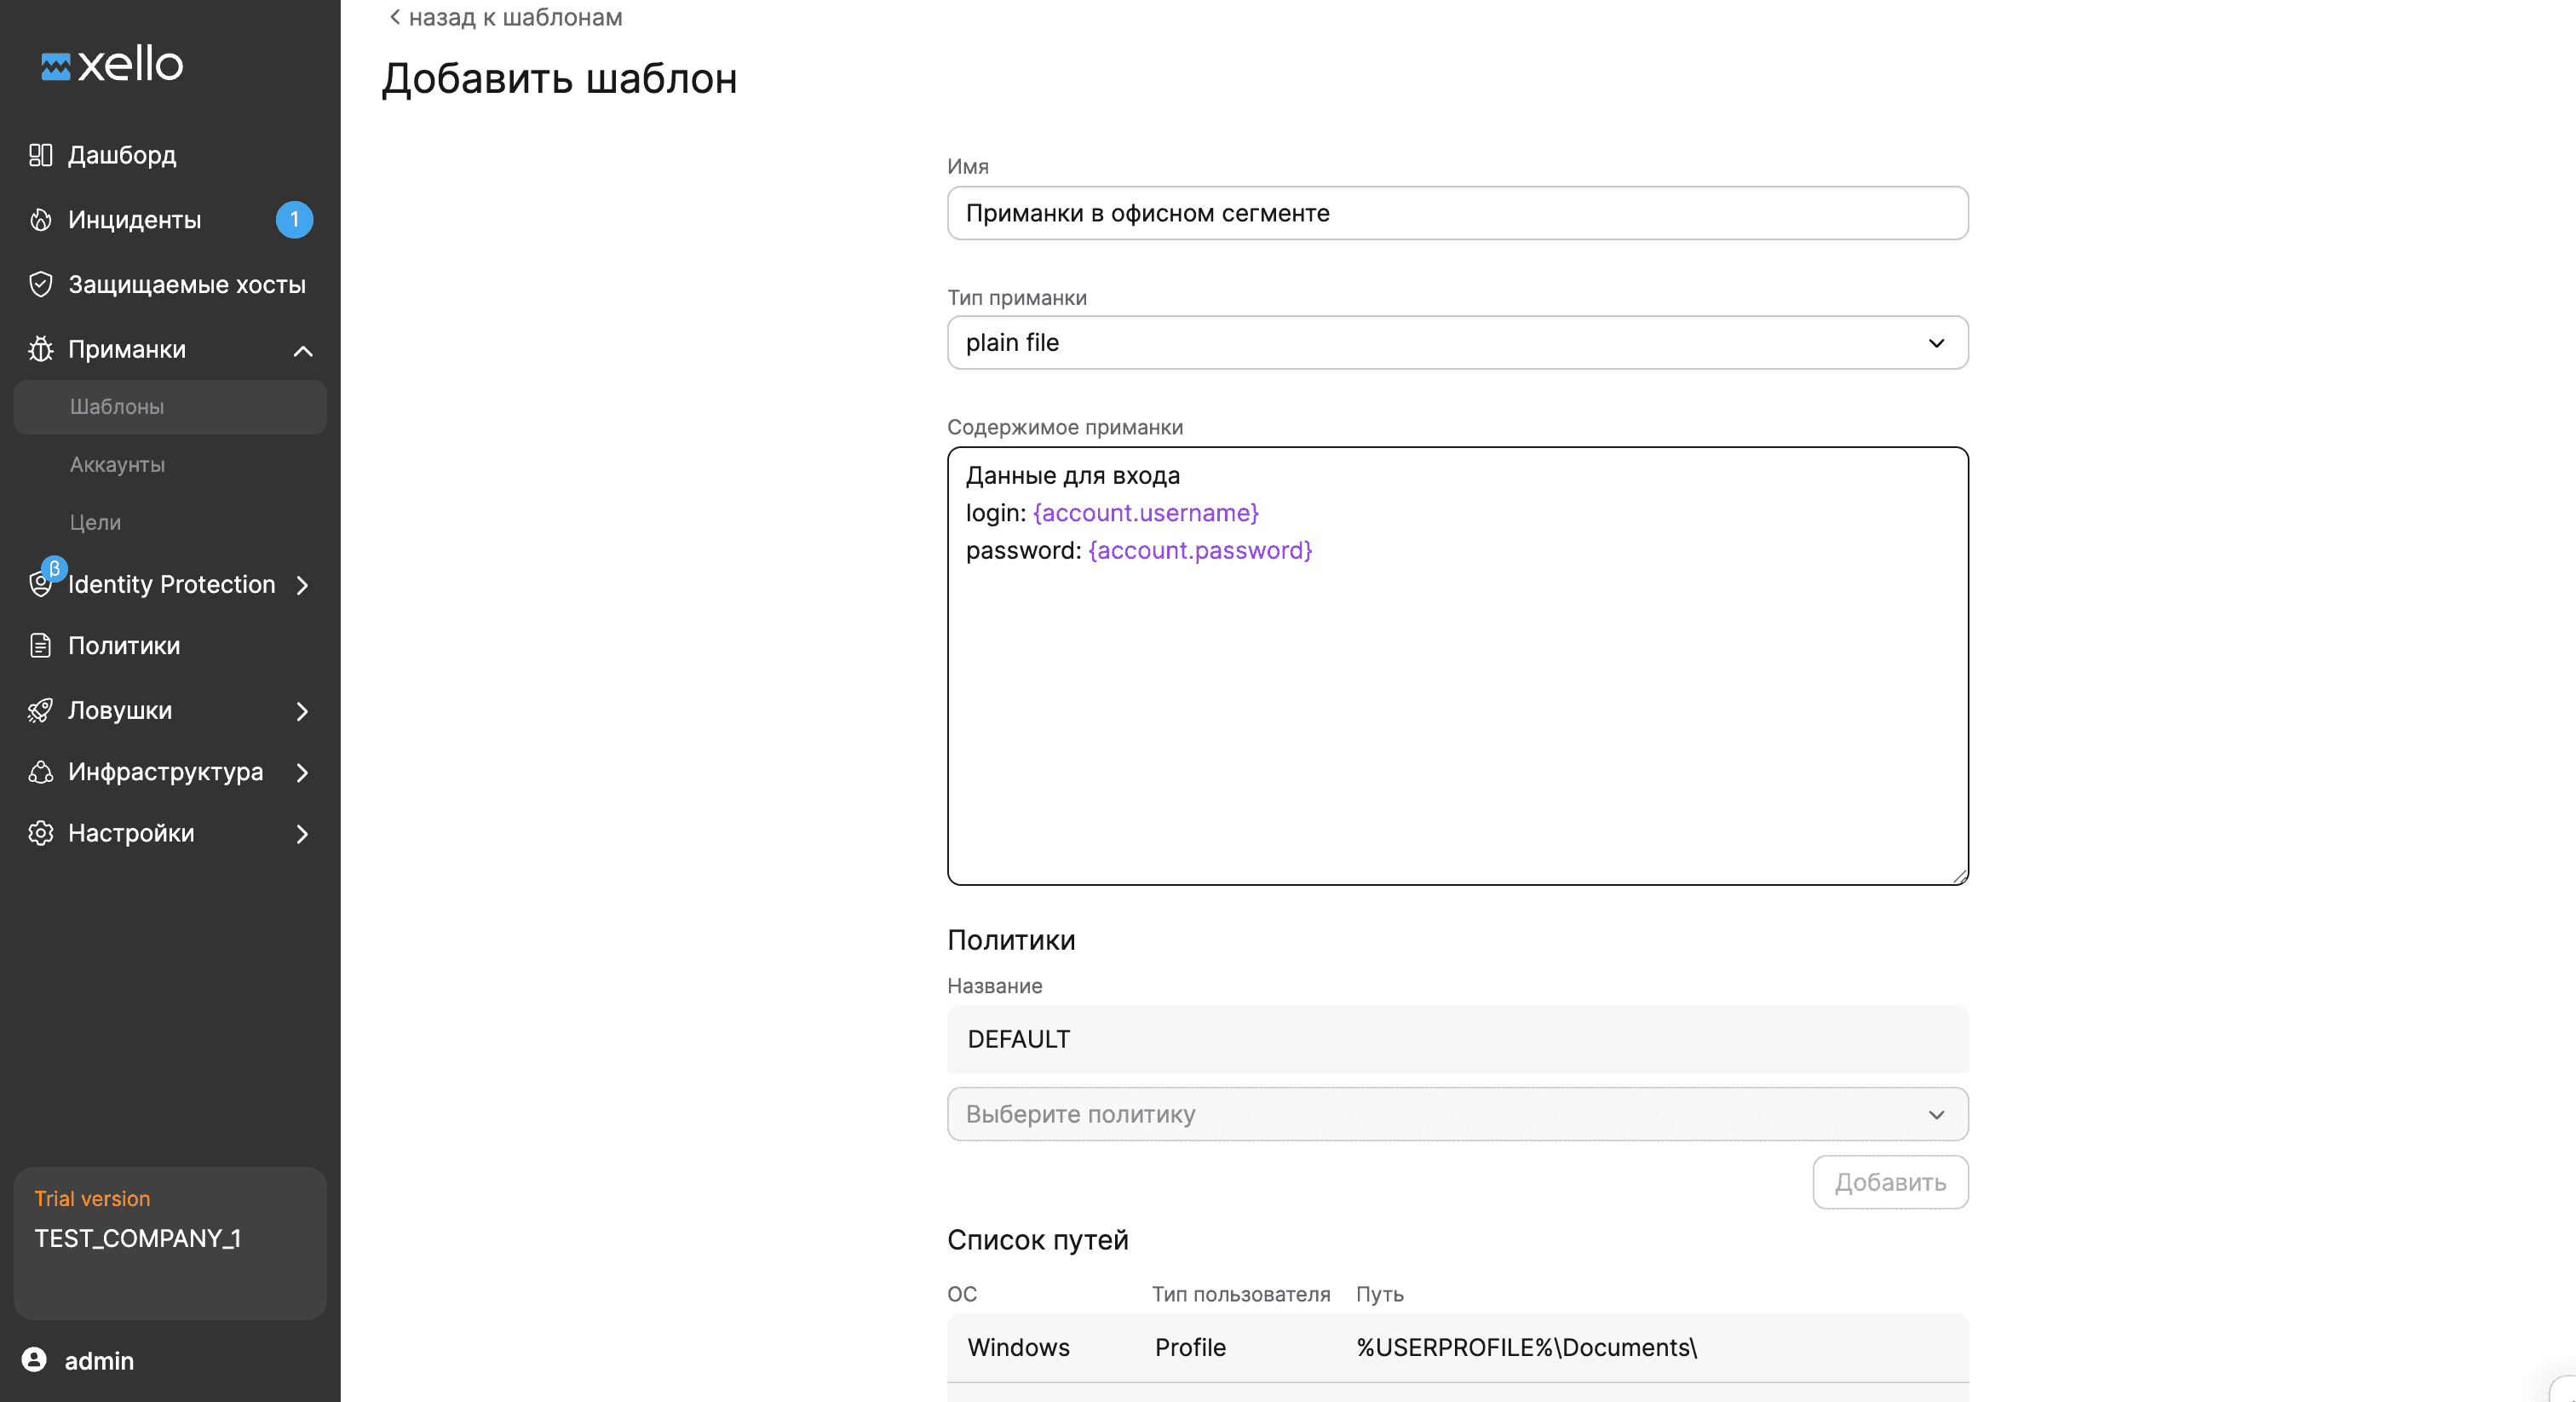
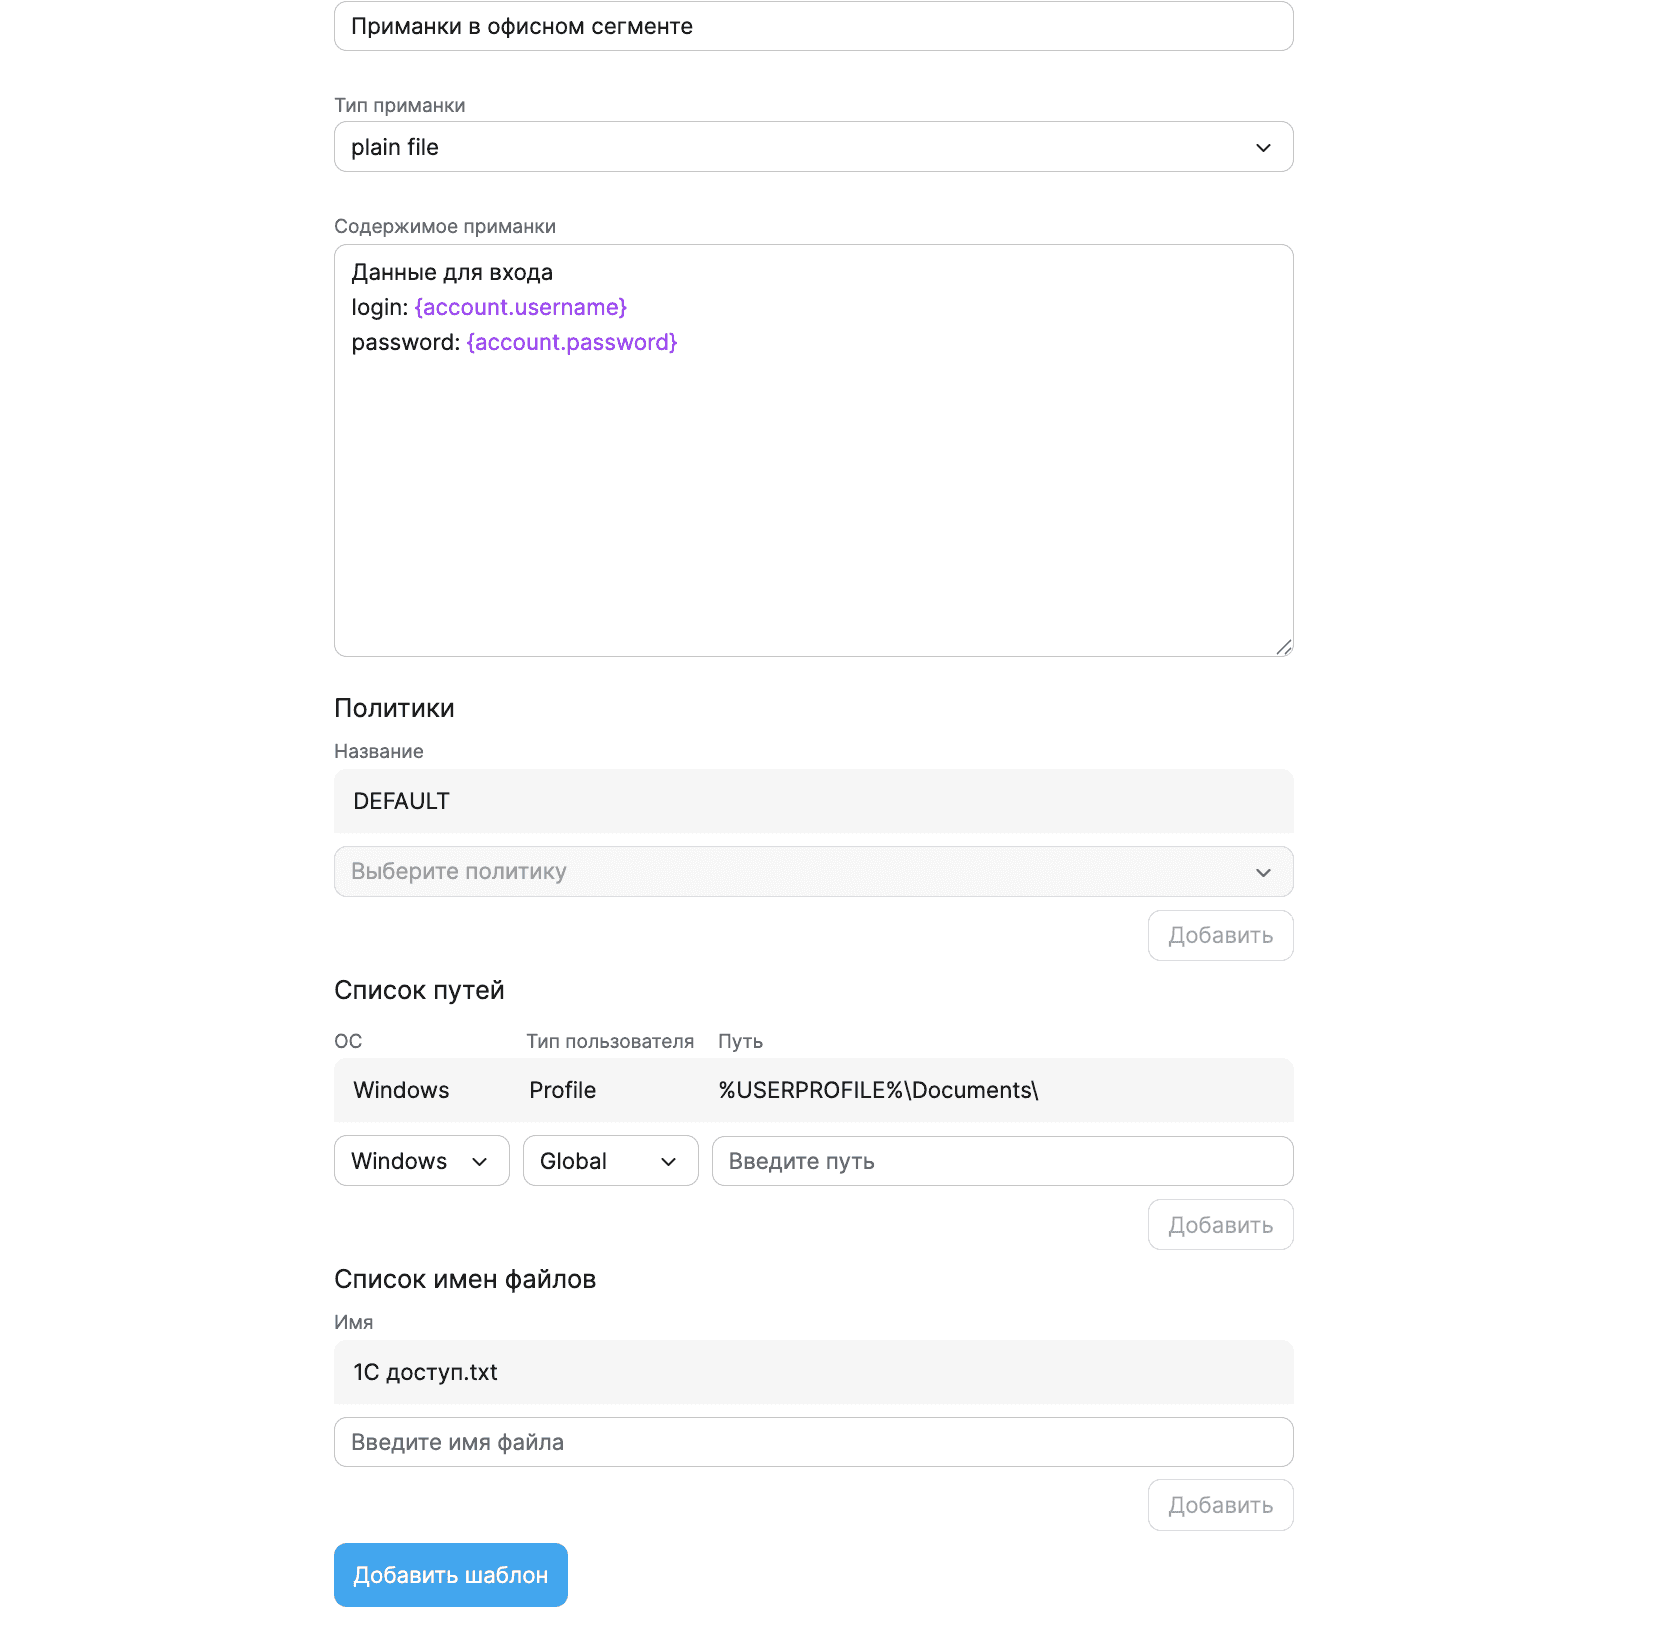
Приманки
Расширены возможности браузерных приманок
Теперь поддерживается размещение приманок (сохраненные пароли, данные автозаполнения и истории) в браузерах Chromium и Яндекс Браузер.
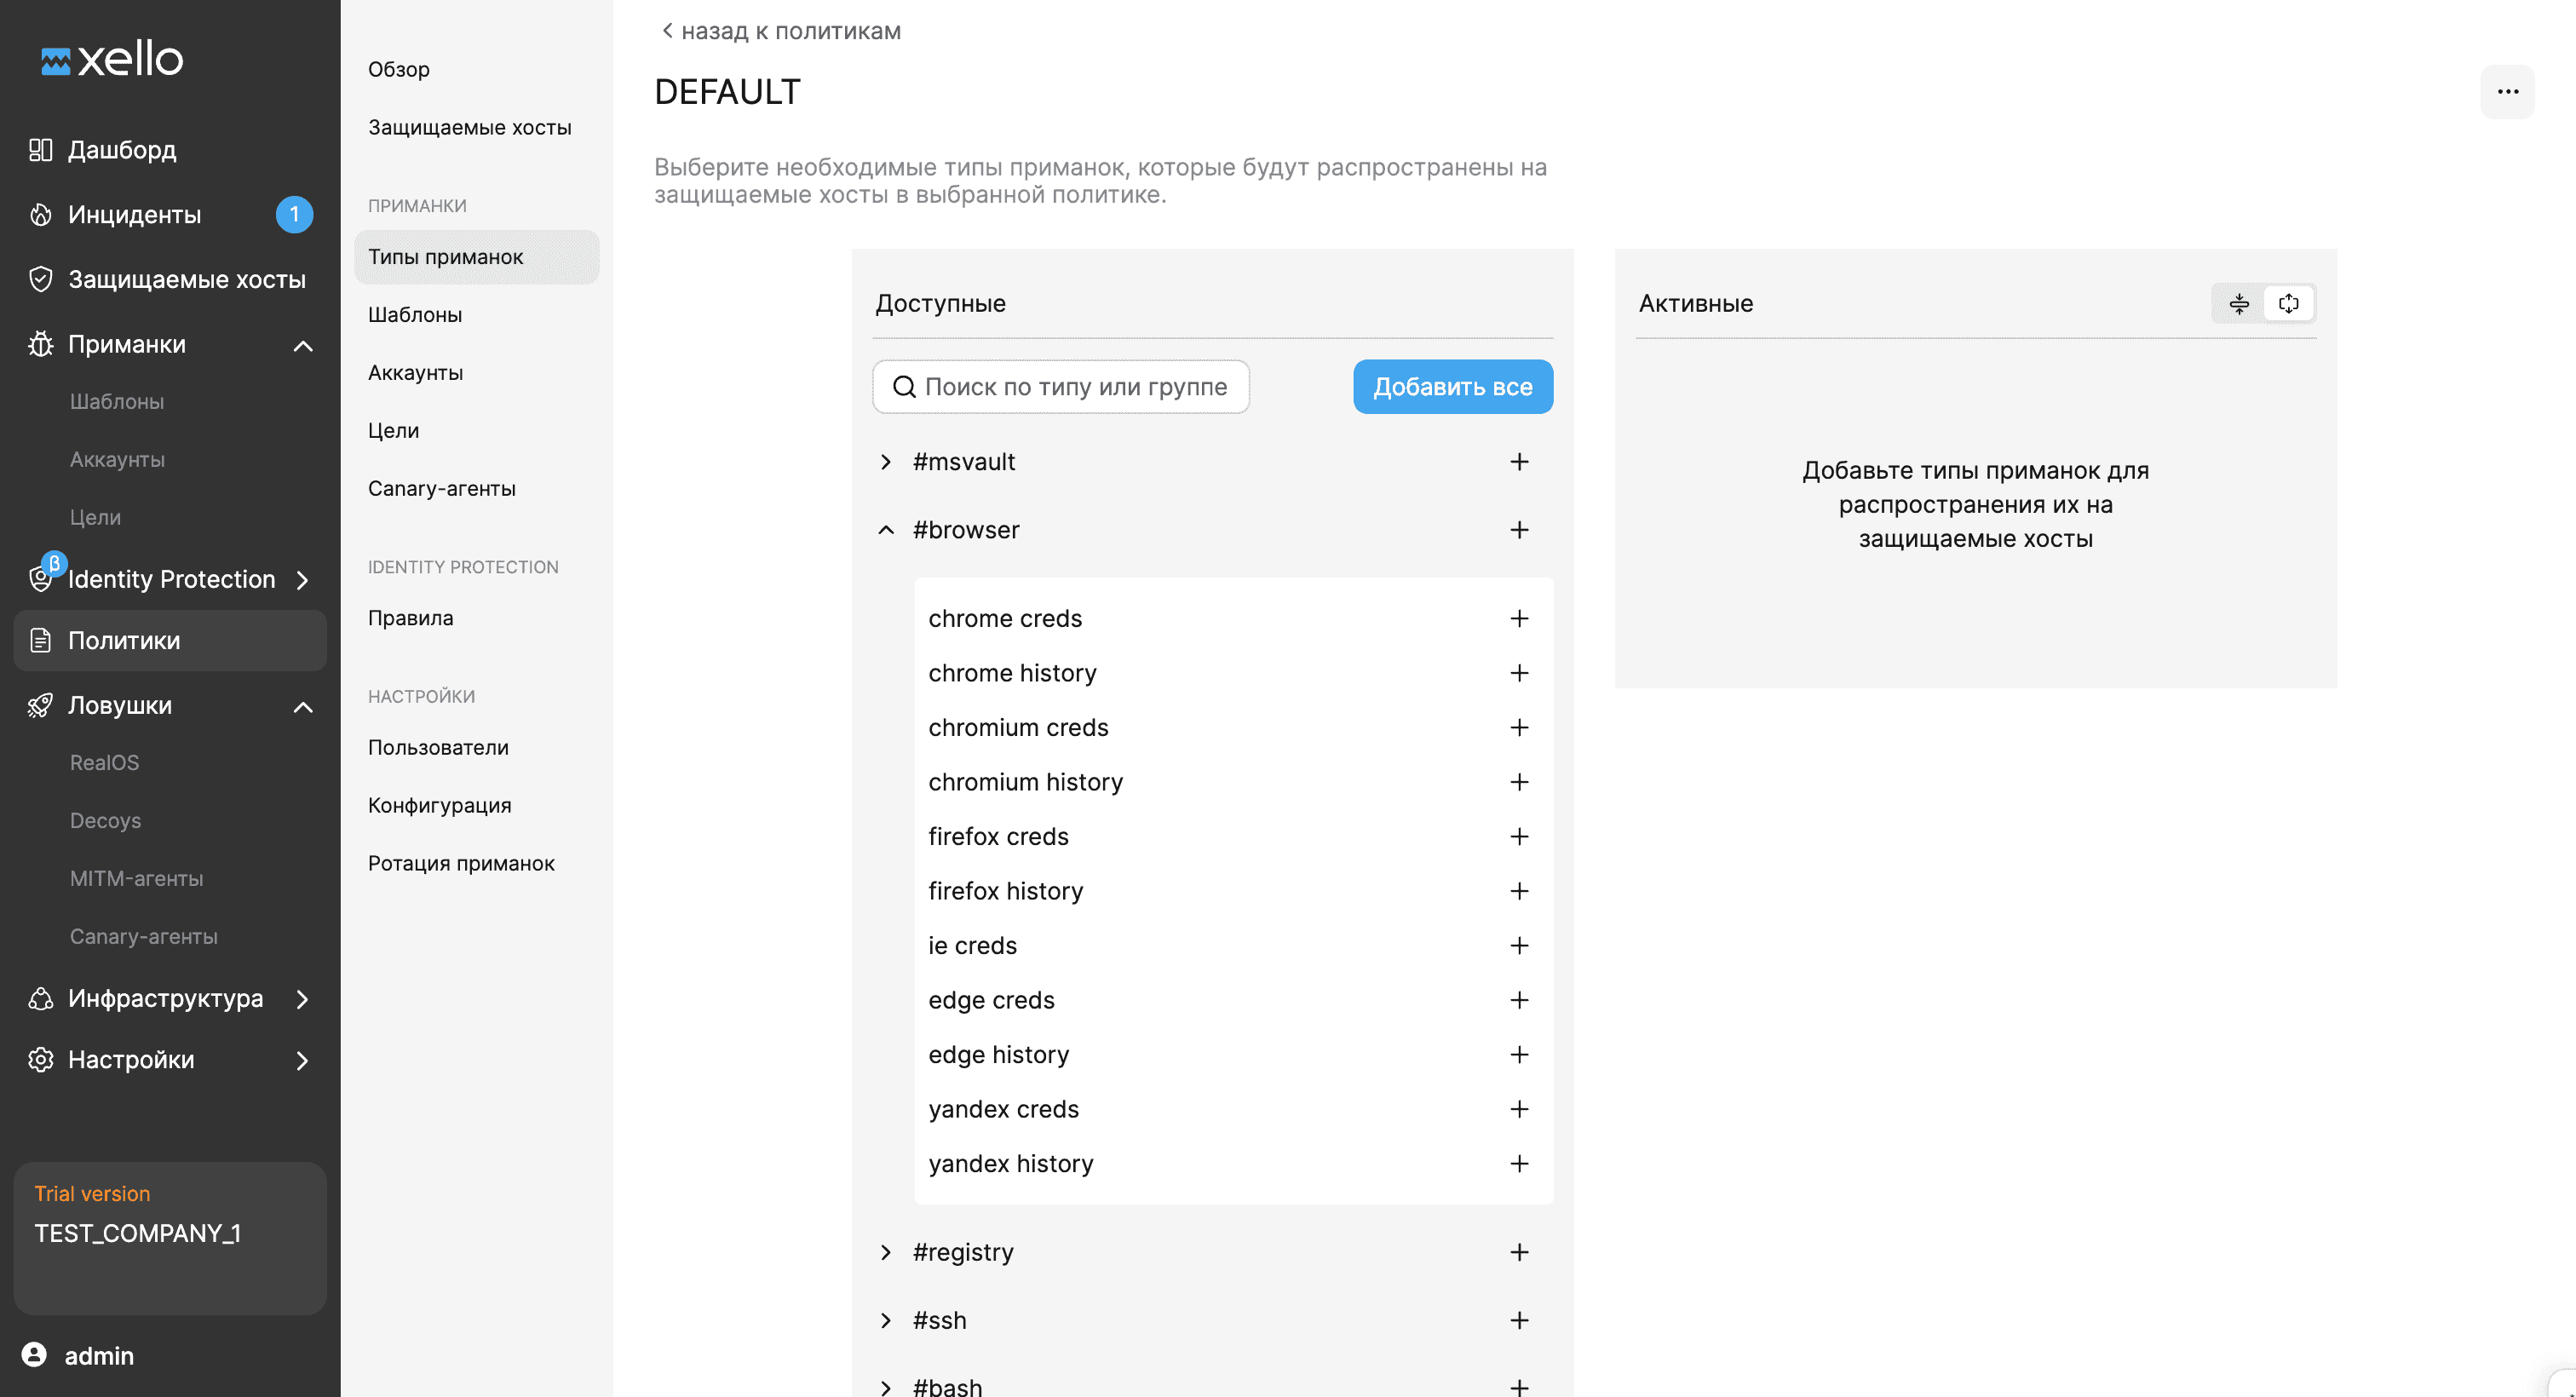
Реализованы новые типы приманок
- Письма и файлы офисных приложений, ярлыки файлов.
- Конфигурации менеджеров паролей, VPN-клиентов и менеджеров подключений — Canary Lures.
Расширены реестровые приманки
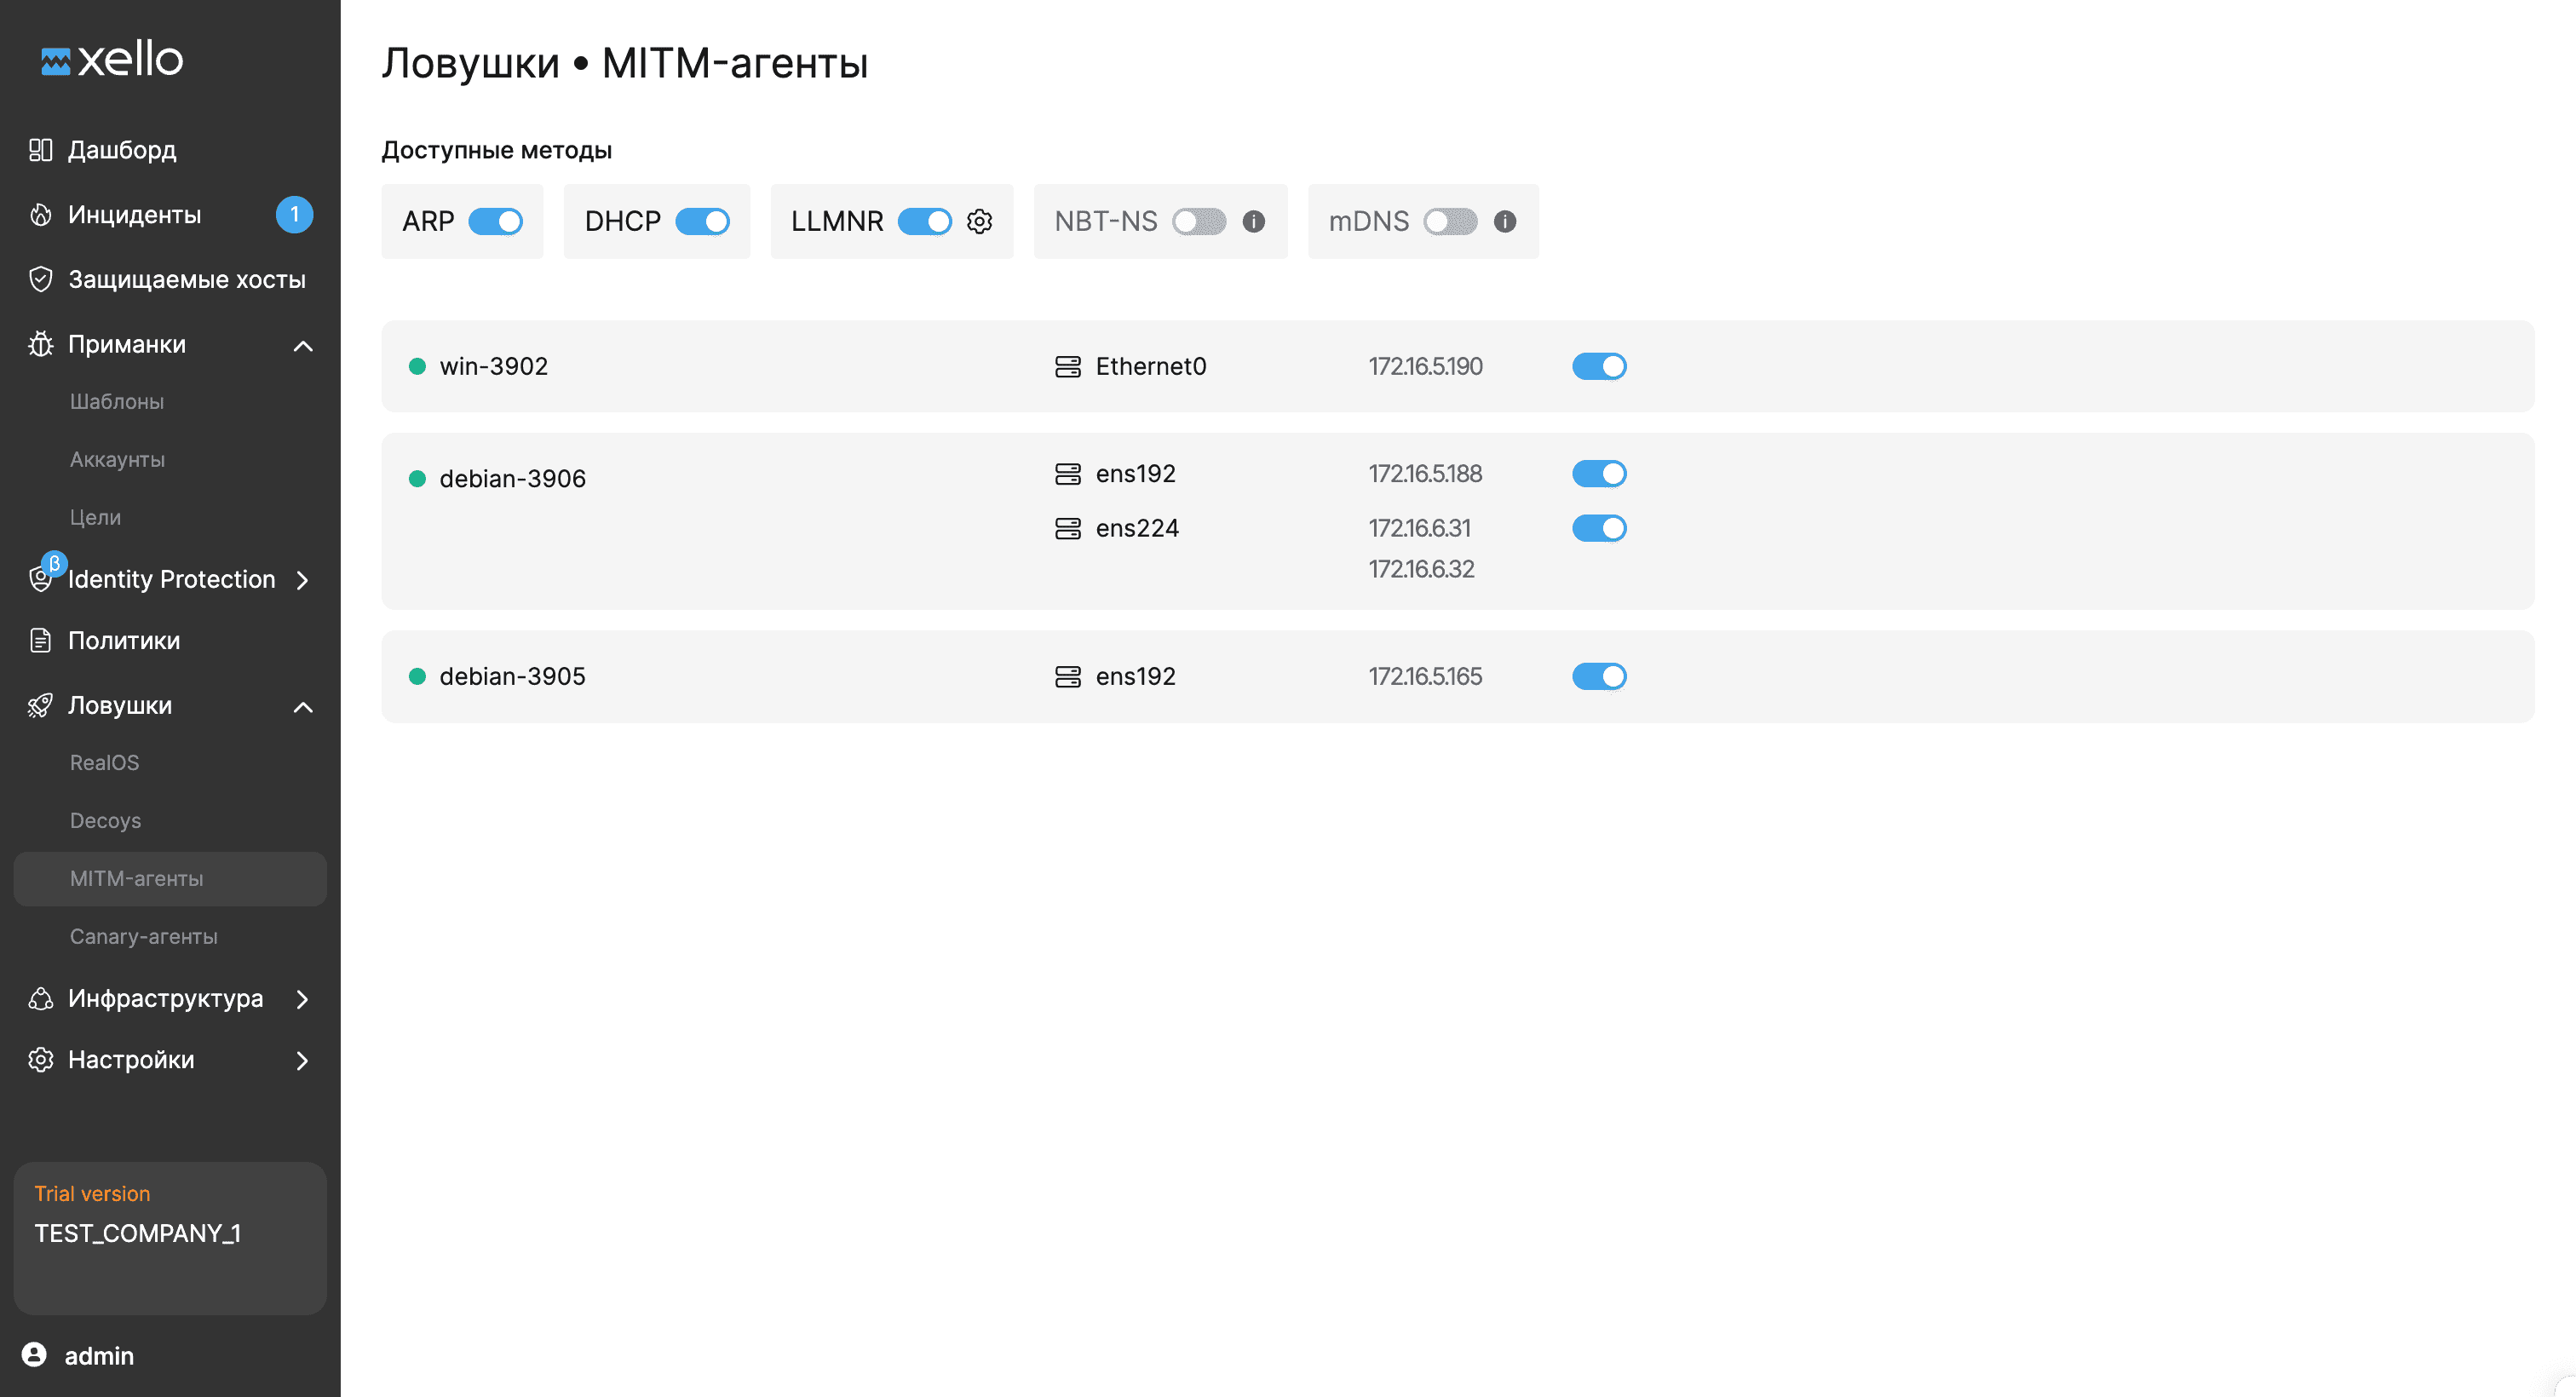
Появились два новых MITM-агента: ARP и DHCP
MITM-агенты — это компоненты, которые помогают отслеживать и фиксировать сетевые атаки, основанные на перехвате трафика. В Xello Deception MITM-агенты — это развернутые серверы-ловушки RealOS Traps или Decoy Traps, которые генерируют ложный трафик по определенным протоколам и отслеживают узлы, отвечающие на него. Если устройство в сети реагирует на такой трафик, система регистрирует это как MITM-атаку. Подробнее о том, как Xello Deception детектирует MITM-атаки, можно прочитать в нашей статье.- DHCP-агент обеспечивает мониторинг новых или подмененных DHCP-серверов, позволяя оперативно выявлять атаки типа DHCP-spoofing и подмену сетевых параметров.
- ARP-агент фиксирует направленные ARP-атаки на ловушки.
Улучшения в модуле Identity Protection
Выявление скрытых администраторов (shadow admins) в Active Directory
В Active Directory пользователь может не входить в административную группу напрямую, но обладать делегированными правами на административные действия. Например, пользователь может иметь возможность менять пароли другого администратора или управлять его учетной записью. Таким образом, формально он не является администратором, но фактически получает административные права. В версии 5.8 система определяет скрытых администраторов, минимизируя риск скрытого повышения привилегий.
Функционал работы с учетными данными стал еще шире
Появилась возможность не только управлять группами локальных пользователей и предотвращать нелегитимное расширение прав, но и выявлять учетные данные на конечных устройствах — в браузерах, менеджерах подключений и Windows Credential Manager.
Начиная с 2026 года Identity Protection будет развиваться как самостоятельный продукт в рамках платформы Xello Prisma, которая объединит решения для защиты инфраструктуры. При приобретении Xello Deception до конца года модуль будет идти как часть решения.Управление защищаемыми хостами и политиками стало еще удобнее
Система автоматически проверяет уникальность хостов, предотвращая дублирование, что оптимизирует использование лицензии и снижает административную нагрузку.При распространении приманок через сторонние механизмы можно заранее указать политику для новых хостов, что ускорит процесс и минимизирует дополнительные действия.Расширены инструменты работы с инцидентами
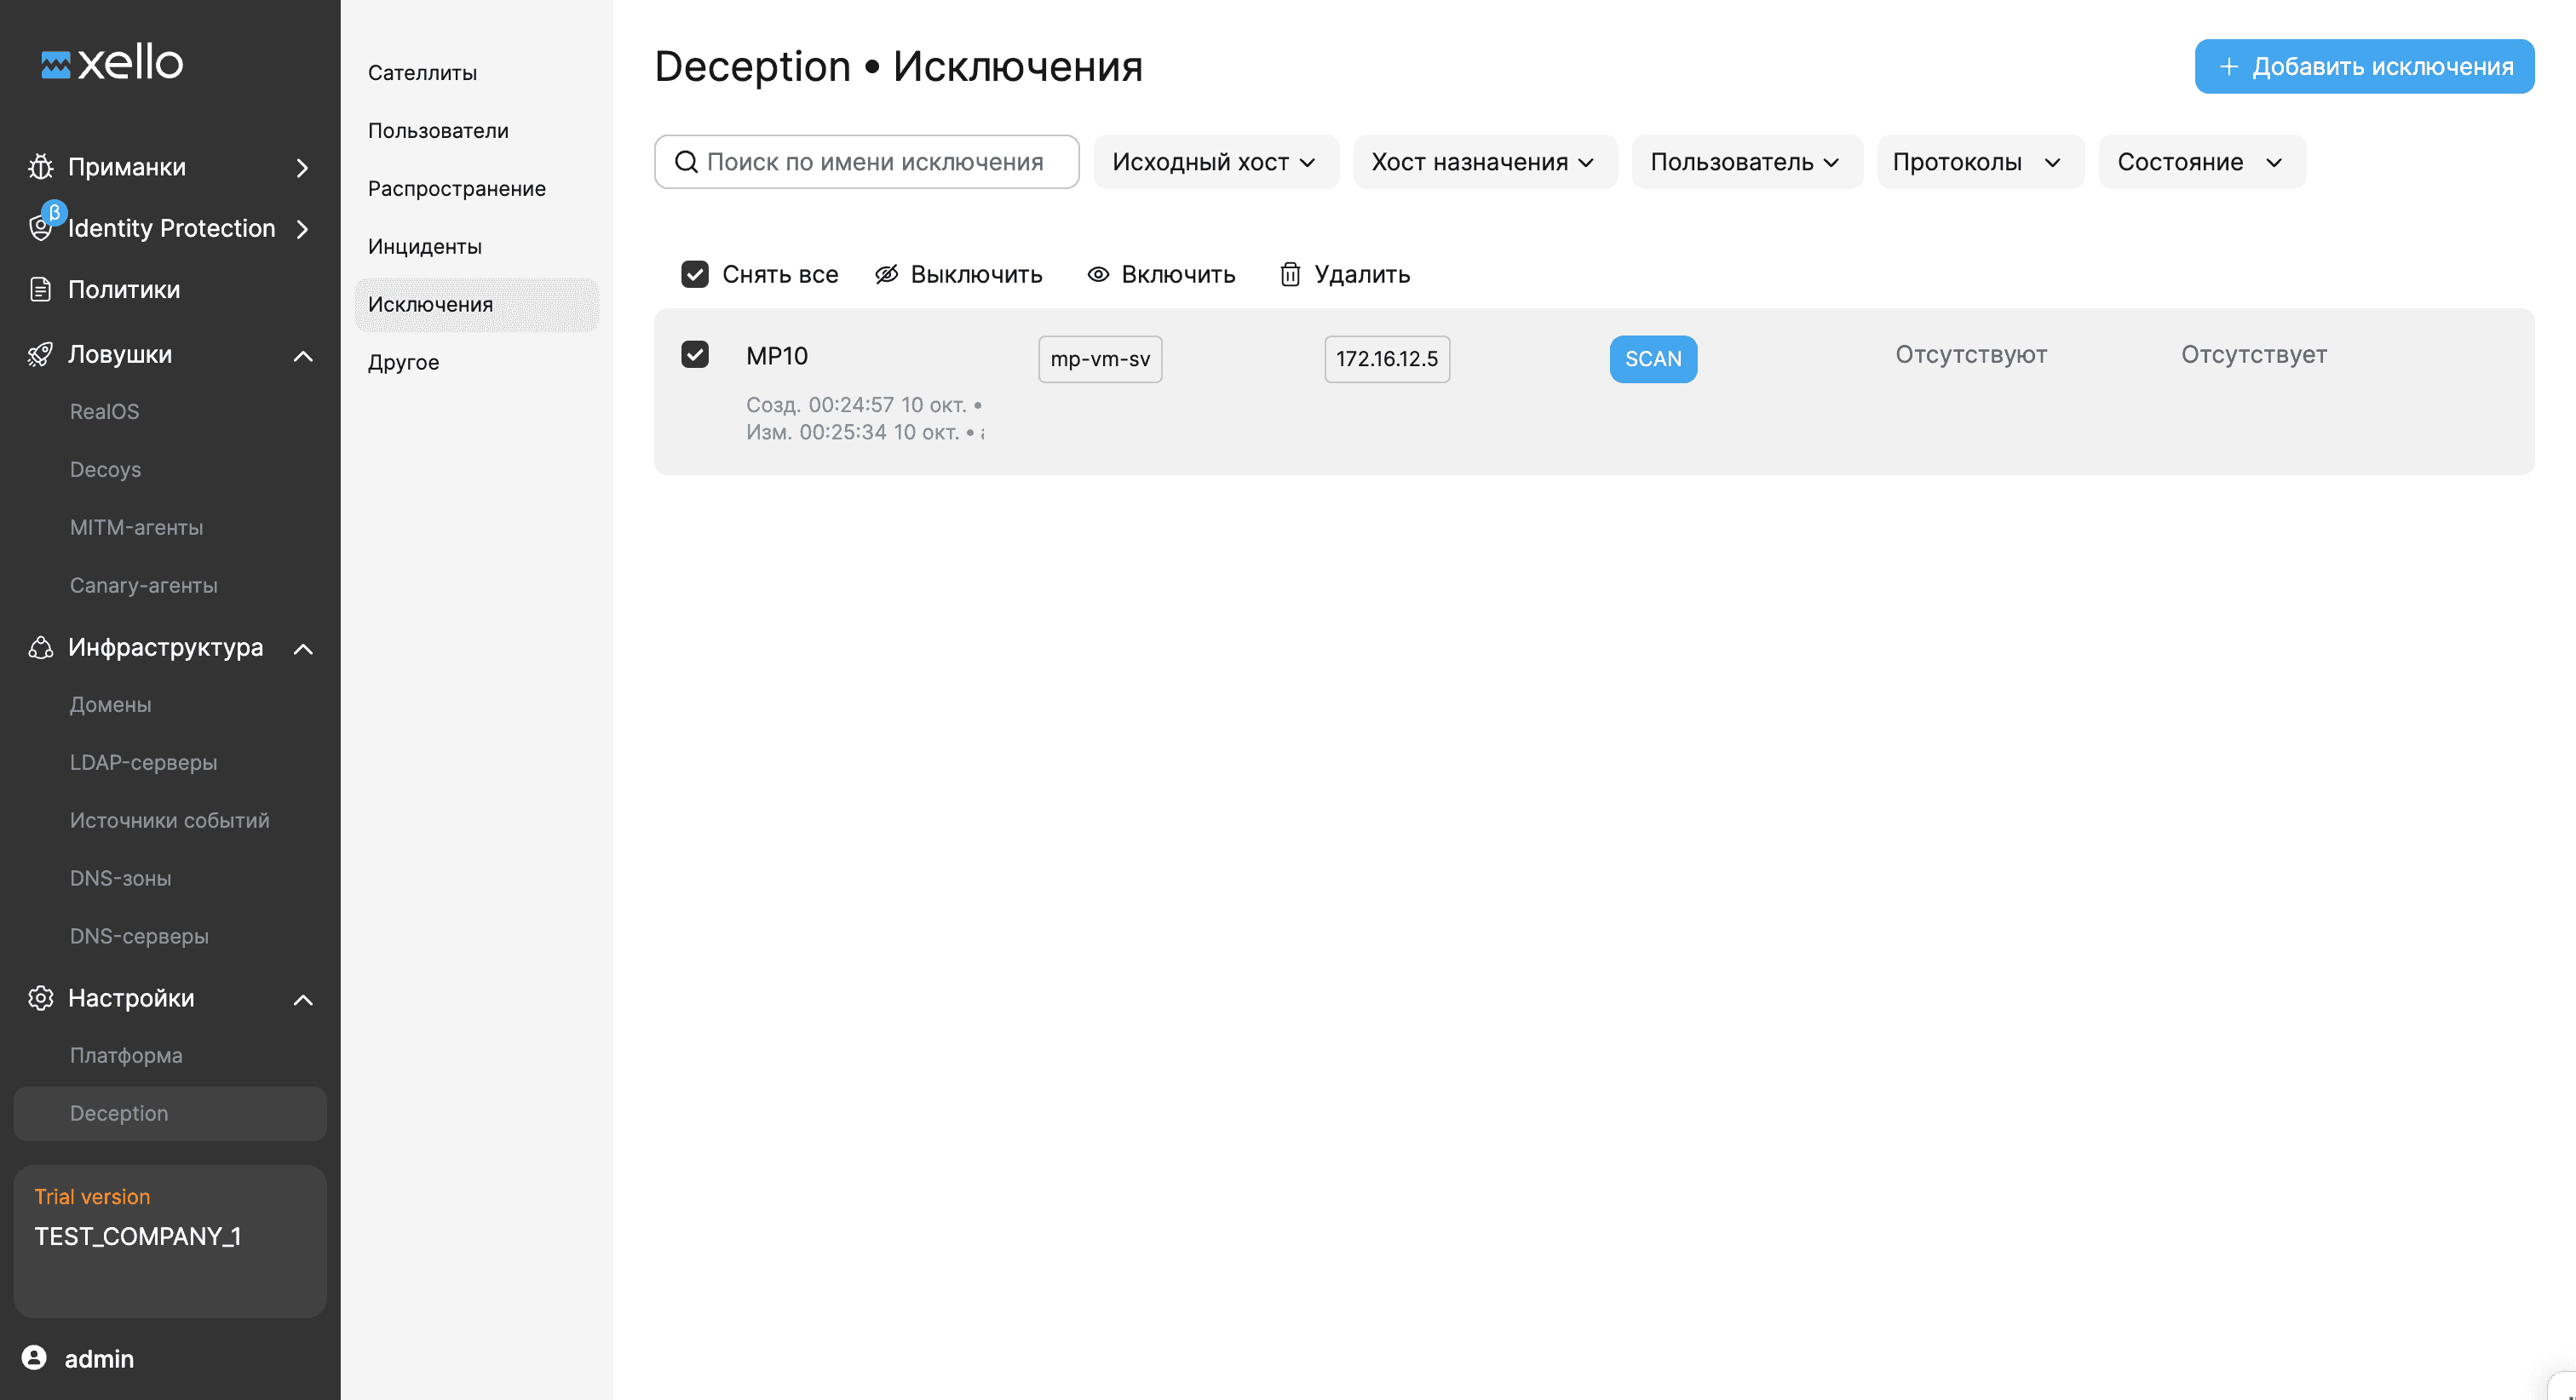
Администраторы теперь могут не только создавать исключения, но и временно включать или отключать их. Например, на период работы сканера безопасности. Это позволяет оптимизировать поток событий, избегая ненужных уведомлений, но сохраняя полный контроль.
Улучшена работа с записью сетевого трафика
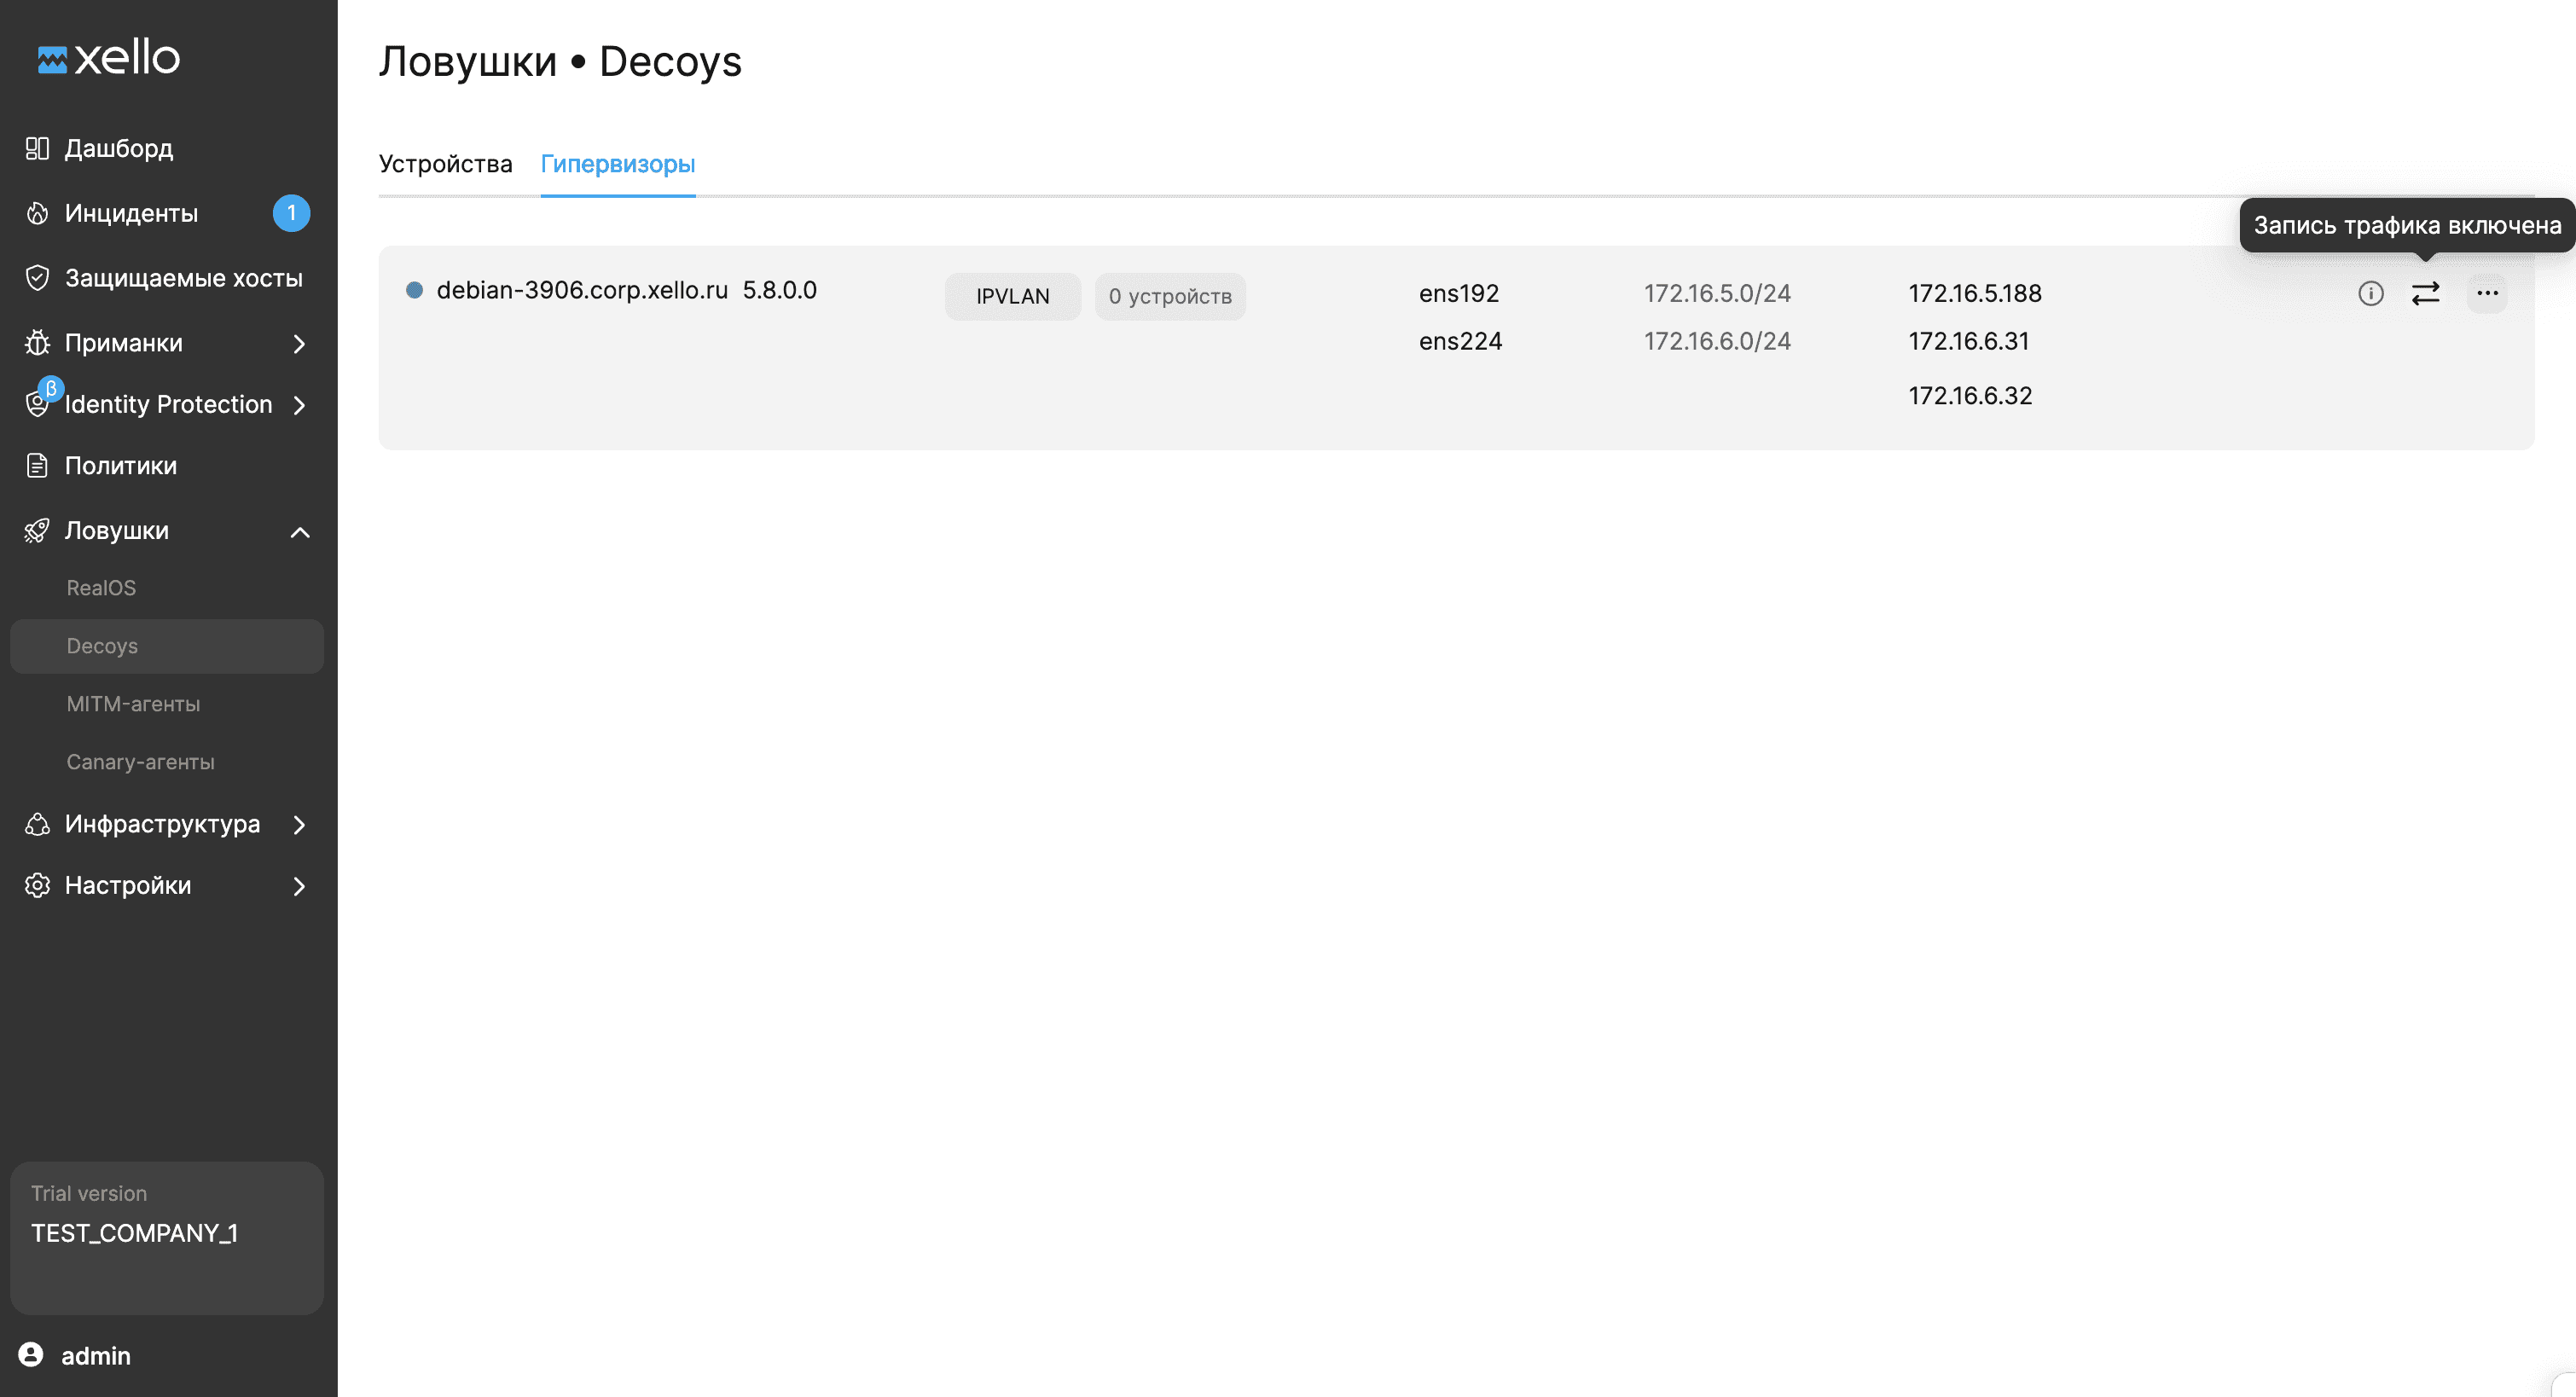
Управление теперь осуществляется напрямую с сервера управления, делая процесс быстрее, удобнее и эффективнее.
«С каждым релизом Xello Deception становится еще более эффективным инструментом для защиты инфраструктуры. Мы не стоим на месте и постоянно совершенствуем наш продукт. В каждом релизе мы добавляем новые типы приманок или ловушек, новых MITM-агентов и улучшаем пользовательский опыт. Одним из ключевых нововведений Xello Deception 5.8 стала шаблонизация приманок. Она позволяет администраторам кастомизировать их, открывая массу новых сценариев для детектирования атак. Все это делает систему еще удобнее и эффективнее», — прокомментировал Рустам Закиров, руководитель продукта Xello Deception