Вызов
Работа с подрядчиками и партнерами — необходимая часть современного бизнеса, но одновременно и дополнительный источник рисков. Компрометация даже одного контрагента может стать точкой входа для атаки на инфраструктуру компании.При этом аналитики SOC ежедневно разбирают десятки тысяч алертов от разных средств защиты. В таком потоке оповещений критически важен качественный контекст: понятная логика срабатывания, конкретные данные и форензика. Наличие такого контекста помогает быстрее выявлять реальные инциденты и принимать взвешенные решения.Xello Deception дополняет классические инструменты мониторинга, предоставляя высокодостоверные индикаторы компрометации и повышая общую эффективность детектирования атак.Инцидент
В марте 2025 года Заказчик столкнулся с многоэтапной целевой атакой, реализованной через цепочку подрядчиков.Инцидент развивался постепенно и начался с ряда аномалий:Правило на VPN зафиксировало подозрительное внешнее подключение с множественными неуспешными попытками входа.
NGFW выявил признаки сетевого сканирования в одном из сегментов сети.
Спустя некоторое время ловушка Xello Deception сработала на попытку подключения по 22 порту.
При анализе сетевых оповещений ключевой вопрос — было ли подключение к инфраструктуре действительно успешным. Именно срабатывание ловушки Xello Deception позволило подтвердить факт присутствия внешнего злоумышленника в сети. Атакующий использовал легитимные учетные записи подрядчиков, что значительно усложняло обнаружение угрозы стандартными средствами.
Особенности атаки
Многоступенчатая схема с использованием нескольких подрядчиков.
Маскировка под легитимную активность: применение действительных учетных записей, привычных инструментов и команд.
Выполнение действий в дневное время, чтобы скрываться в общем легитимном сетевом трафике.
Ход событий
Этап 1: Компрометация Подрядчика А
Злоумышленники получили доступ к инфраструктуре Подрядчика А через фишинг и эксплуатацию уязвимостей. В результате им удалось завладеть действительными учетными данными сотрудников, включая административные пароли и ключи доступа, которые использовались для взаимодействия с инфраструктурой Заказчика.На этом же этапе атакующие собрали дополнительную информацию о сетевой архитектуре и схеме взаимодействия между подрядчиками и головной компанией.Этап 2: Доступ к Подрядчику В
Этап 3: Попытка проникновения в инфраструктуру Заказчика
После компрометации двух подрядчиков у атакующих появилась возможность проникнуть во внутреннюю сеть Заказчика. Один из векторов атаки обеспечивал внешний канал связи с легитимным доступом во внутреннюю сеть, второй — доступ к инфраструктурным сервисам через действительные учетные данные.Получив доступ, злоумышленники начали скрытую разведку, используя сетевые сканеры в «тихом» режиме. На этом этапе система Xello Deception зафиксировала попытку подключения к decoy-устройству по 22 порту.Атакующие не распознали ловушку и попытались подключиться к ней, используя украденные учетные данные Подрядчика А. Тем самым они полностью раскрыли свое присутствие, применяемые инструменты и тактику.Система автоматически передала в SOC Заказчика информацию о попытке взаимодействия с ловушкой. В ходе расследования SOC установил, что обращение к Xello Deception происходило с канала доступа, принадлежащего Подрядчику B, при этом использовались учетные данные Подрядчика А. Такое сочетание невозможно в штатной работе и однозначно указывает на компрометацию обоих подрядчиков.На основании этих данных SOC классифицировал инцидент как целевую атаку с использованием ресурсов подрядчиков и принял необходимые меры реагирования. Благодаря раннему обнаружению атака была остановлена на начальном этапе и не затронула критически важные системы Заказчика.Схема атаки
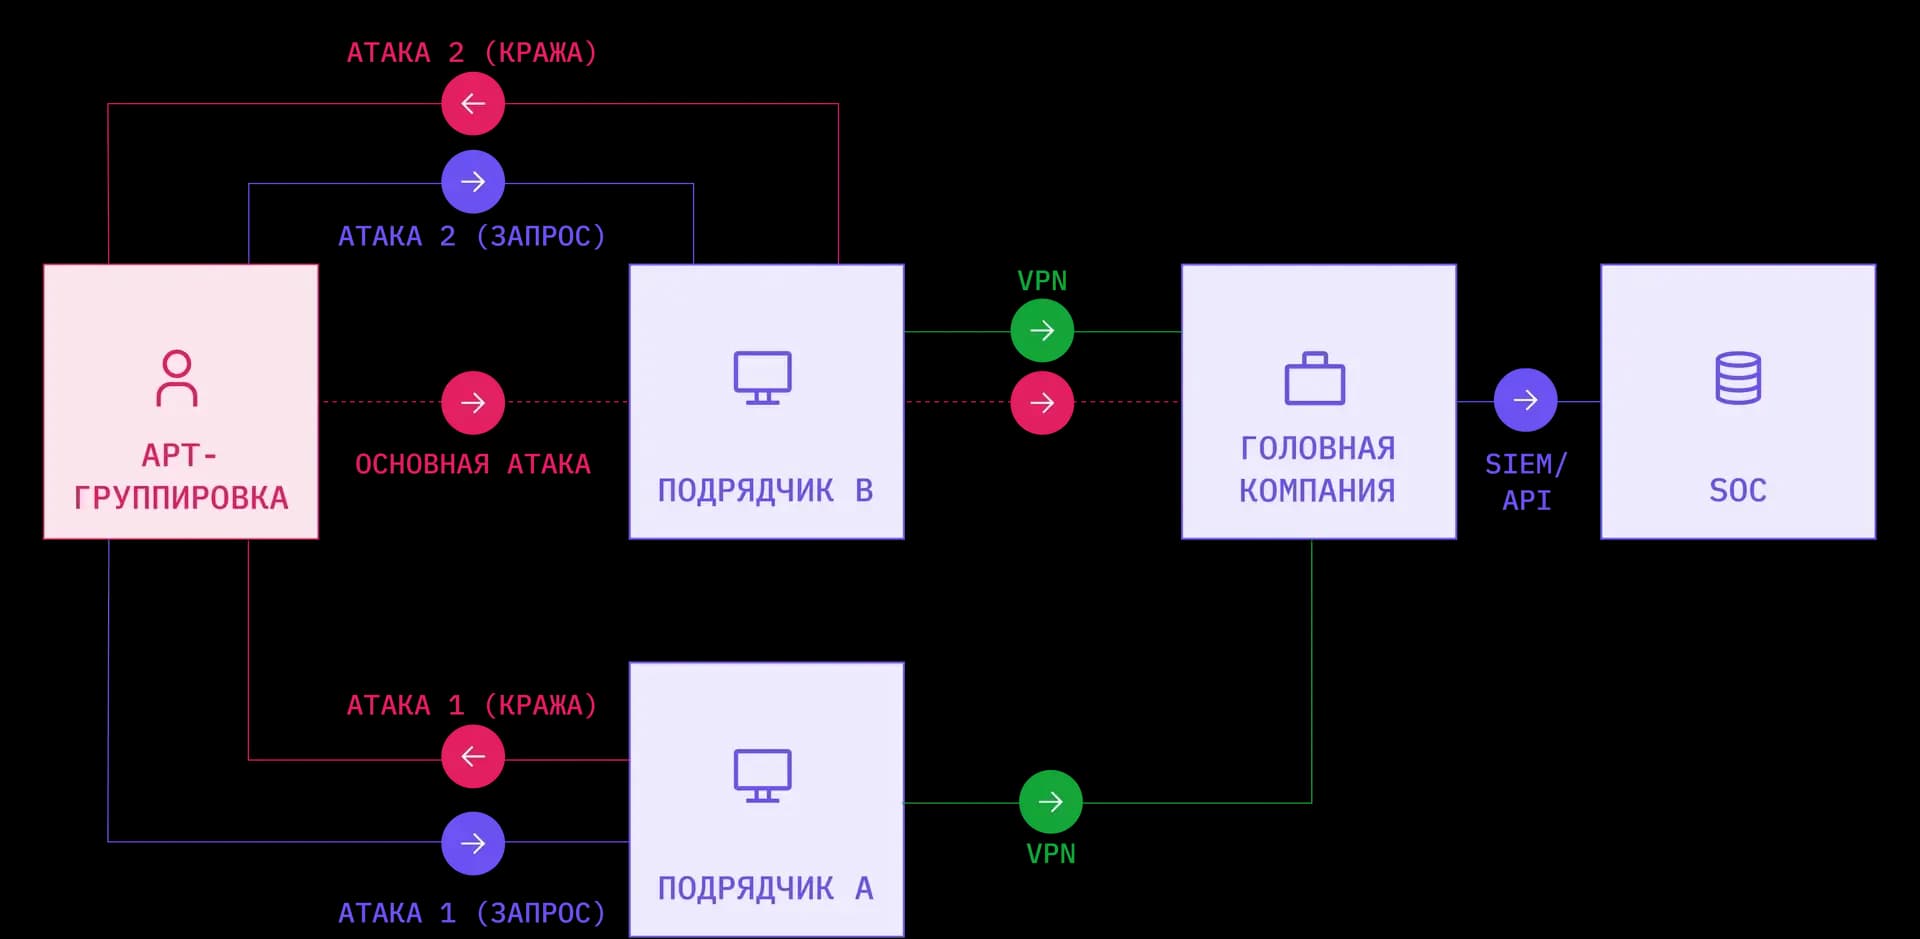
Результаты
Была выявлена компрометация подрядчиков, что позволило быстро локализовать инцидент.
Атака была остановлена на ранней стадии — до компрометации критически важных систем.
SOC получил достоверный инцидент с подробной телеметрией, что ускорило реагирование.
Скомпрометированные учетные записи подрядчиков были оперативно заблокированы, их повторное использование — предотвращено.
Полученные артефакты были использованы для обновления плейбуков реагирования и правил корреляции SIEM.
Проведен аудит всех интеграций с подрядчиками, что позволило выявить и устранить потенциальные риски повторного сценария.
Атака не повлияла на бизнес-процессы компании, все системы продолжали работать в штатном режиме.